Réponses>En savoir plus sur les portefeuilles et l'identité>Comment fonctionne la gestion des clés
Fonctionnement de la gestion des clés
// Tags
gestion des clésphrase de départclé privée
En bref : La gestion des clés désigne la pratique consistant à générer, stocker, utiliser et sauvegarder en toute sécurité les clés cryptographiques qui contrôlent l’accès aux actifs de la blockchain. Une clé privée est un nombre aléatoire de 256 bits qui confère à son détenteur un contrôle total et irréversible sur les fonds stockés à l’adresse qui lui est associée. Les phrases de récupération codent les clés privées sous la forme de 12 ou 24 mots lisibles par l’homme, ce qui permet leur sauvegarde et leur récupération. Les portefeuilles hiérarchiques déterministes (HD) utilisent une seule phrase de départ pour générer un nombre illimité d’adresses sur plusieurs chaînes. Pour les particuliers, une gestion sécurisée des clés implique un stockage adéquat de la phrase de départ et l’utilisation d’un portefeuille matériel. Pour les équipes et les institutions, cela implique l’utilisation de portefeuilles à signatures multiples et de solutions de calcul multipartite (MPC) qui répartissent le contrôle des clés entre plusieurs parties.
L'explication simple
Chaque adresse blockchain est contrôlée par une clé privée. Quiconque détient cette clé privée peut signer des transactions, transférer des actifs et interagir avec des contrats intelligents à partir de cette adresse. Il n’y a pas de réinitialisation de mot de passe. Il n’y a pas de procédure de récupération de compte equipe. Il n’y a pas d’option « J’ai oublié ma clé ». Si vous perdez votre clé privée, vous ne pourrez plus jamais accéder à vos fonds. Si quelqu’un d’autre s’empare de votre clé privée, il pourra s’approprier tout ce que vous possédez, instantanément et de manière irréversible.
C'est ce qui fait de la gestion des clés la discipline de sécurité la plus importante dans le domaine de la cryptographie. L'ensemble du modèle de sécurité lié à la propriété des chaînes de blocs se résume à une seule question : qui détient la clé ?
Clés privées et clés publiques
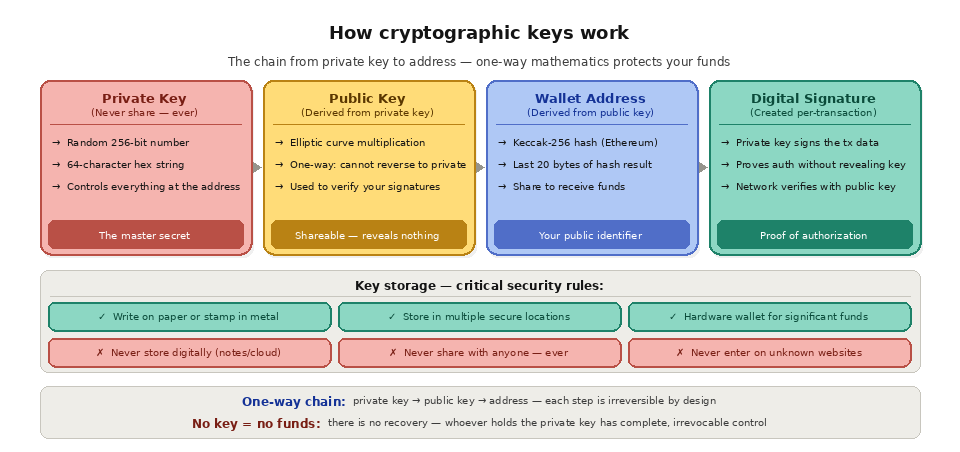
Une clé privée est un nombre généré de manière aléatoire compris entre 1 et environ 1,16 × 10⁷⁷ (l'ordre de la courbe elliptique secp256k1 utilisée par Bitcoin, Ethereum et la plupart des blockchains). En pratique, il s'agit d'une valeur de 256 bits (32 octets), généralement représentée sous la forme d'une chaîne hexadécimale de 64 caractères.
La clé publique est dérivée de la clé privée par le biais de la multiplication sur courbe elliptique, une opération mathématique à sens unique. Il est possible de calculer la clé publique à partir de la clé privée, mais il est impossible d'inverser le processus pour déduire la clé privée à partir de la clé publique. Cette asymétrie est le fondement de la sécurité de la blockchain.
L'adresse du portefeuille est dérivée de la clé publique par un processus de hachage. Sur Ethereum, l'adresse correspond aux 20 derniers octets du hachage Keccak-256 de la clé publique. Sur Bitcoin, l'adresse est dérivée à l'aide d'un autre algorithme de hachage (SHA-256 suivi de RIPEMD-160). C'est cette adresse que vous communiquez à d'autres personnes pour recevoir des fonds. Elle est mathématiquement liée à votre clé privée, mais ne révèle aucune information à son sujet.
Lorsque vous signez une transaction, votre portefeuille utilise la clé privée pour générer une signature numérique. Cette signature prouve que le détenteur de la clé privée a autorisé la transaction, sans pour autant révéler la clé privée elle-même. N'importe quel utilisateur du réseau peut vérifier la signature à l'aide de la clé publique, mais personne ne peut falsifier une signature valide sans disposer de la clé privée.
Phrases de récupération (phrases mnémoniques)
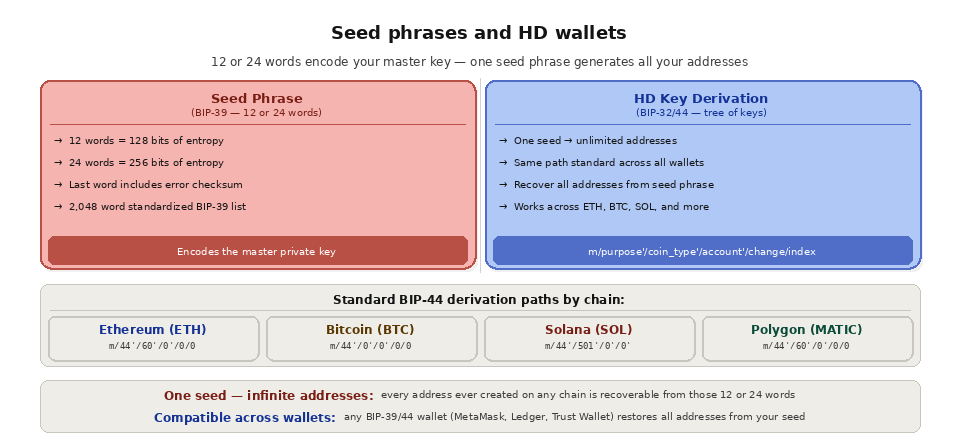
Les clés privées brutes sont de longues chaînes de caractères hexadécimaux illisibles. Les phrases de départ résolvent ce problème d'ergonomie en codant la clé sous la forme d'une séquence de 12 ou 24 mots anglais courants, conformément à la norme BIP-39. Ces mots proviennent d'une liste normalisée de 2 048 mots, et la séquence spécifique code l'entropie (caractère aléatoire) utilisée pour générer la clé privée principale.
Une phrase de départ de 12 mots contient 128 bits d’entropie. Une phrase de départ de 24 mots en contient 256. Le dernier mot comprend une somme de contrôle qui permet de détecter les erreurs de transcription. À partir de cette entropie, le portefeuille génère une clé privée principale en utilisant l’étirement de clé PBKDF2 avec 2 048 itérations, ce qui rend les attaques par force brute contre la phrase de départ mathématiquement irréalisables.
Quelle est la différence entre une clé privée et une phrase de récupération ?
On utilise souvent ces termes de manière interchangeable, mais ils ne désignent pas la même chose. Une clé privée contrôle une adresse et correspond à un nombre brut de 256 bits. Une phrase de récupération est une sauvegarde lisible par l'homme, généralement composée de 12 ou 24 mots, qui encode le secret maître à partir duquel de nombreuses clés privées sont dérivées. En d'autres termes, une seule phrase de récupération permet de régénérer toutes les clés privées de votre portefeuille cryptographique. C'est pourquoi il est encore plus important de protéger la phrase de récupération que de protéger n'importe quelle clé privée individuelle : si vous perdez la phrase de récupération, vous perdez la possibilité de récupérer toutes les adresses dérivées.
Portefeuilles hiérarchiques déterministes (HD)
Les portefeuilles modernes ne génèrent pas une seule clé privée. Ils utilisent la phrase de départ pour dériver une arborescence de clés grâce à un système appelé « génération hiérarchique déterministe » (HD), défini par les BIP-32 et BIP-44.
La clé privée principale générée à partir de la phrase de départ constitue la racine d'un arbre de clés. Chaque branche de l'arbre est identifiée par un chemin de dérivation, une série d'indices qui spécifient comment parcourir l'arbre. Le format standard du chemin de dérivation est m/purpose'/coin_type'/account'/change/address_index. Par exemple, la première adresse Ethereum est dérivée de m/44'/60'/0'/0/0, et la seconde de m/44'/60'/0'/0/1.
Grâce à cette structure hiérarchique, une seule phrase de récupération permet de générer un nombre illimité d’adresses sur n’importe quelle blockchain. Vos adresses Ethereum , Bitcoin , Solana , ainsi que celles de toute autre chaîne prise en charge, peuvent toutes être dérivées des mêmes 12 ou 24 mots. Si vous restaurez votre phrase de récupération dans n’importe quel portefeuille compatible BIP-39/BIP-44, toutes vos adresses seront automatiquement récupérées.
Conserver ses clés en toute sécurité
Pour les particuliers, la décision la plus cruciale consiste à déterminer comment conserver la phrase de récupération.
Notez-le sur papier et conservez-le dans un endroit sûr. Il s’agit là de la recommandation de base. Utilisez de l’ ink e indélébile sur du papier sans acide, rangez-le dans un contenant étanche et conservez-le dans un endroit dont vous avez le contrôle (pas dans une note synchronisée dans le cloud, ni dans une photo sur votre téléphone, ni dans un fichier texte sur votre ordinateur). Envisagez de conserver des copies dans plusieurs endroits sûrs (un coffre-fort à domicile et un coffre bancaire, par exemple) afin de vous prémunir contre les sinistres touchant un seul et même lieu.
Faites-la graver sur du métal pour garantir sa résistance au feu et à l'eau. Les produits de stockage de phrases de récupération en acier inoxydable sont conçus pour résister aux incendies domestiques, aux inondations et à d'autres catastrophes naturelles susceptibles de détruire le papier. Pour des avoirs d'une valeur supérieure à quelques milliers de dollars, une sauvegarde sur support métallique constitue un investissement judicieux.
Ne conservez jamais votre phrase de récupération sous forme numérique. Ni dans une application de prise de notes, ni sous forme de capture d’écran, ni dans un gestionnaire de mots de passe, ni dans un brouillon d’e-mail, ni dans un espace de stockage en ligne. Tout support de stockage numérique accessible via Internet constitue un vecteur d’attaque potentiel. Des logiciels malveillants, des failles de sécurité dans le cloud, des gestionnaires de mots de passe compromis et des bibliothèques de photos synchronisées ont tous déjà été utilisés pour voler des phrases de récupération.
Quels sont les principaux moyens de stocker ses clés cryptographiques ?
Les méthodes de stockage impliquent un compromis entre sécurité et commodité. Le tableau ci-dessous compare les options courantes afin que vous puissiez choisir une approche adaptée à la valeur que vous souhaitez protéger.
Méthode
Sécurité
Pratique
Idéal pour
Sauvegarde sur papier
Moyen
Faible
Petites exploitations, sauvegarde de référence
Support métallique
Élevé
Faible
Stockage de semences résistant aux catastrophes
Portefeuille matériel
Élevé
Moyen
Portefeuilles actifs maintenus hors ligne
Portefeuille multisignature
Très élevé
Faible
Équipes, DAO, trésoreries
Service MPC
Très élevé
Élevé
Établissements et dépositaires
Beaucoup de gens combinent plusieurs méthodes. Par exemple, la distinction entre un « hot wallet » pour un usage quotidien et un « cold storage » pour l'épargne est abordée dans notre guide comparatif entre les « hot wallets » et les « cold wallets ».
Que se passe-t-il si vous perdez votre phrase de récupération ?
Si vous perdez votre phrase de récupération et que vous n’avez pas sauvegardé vos clés privées ailleurs, vos fonds seront irrécupérables. Aucune entreprise, aucun service d'equipe, ni aucun développeur ne peut vous redonner accès à vos fonds, car personne d'autre ne détient la clé. C'est le prix à payer pour la gestion autonome : vous bénéficiez d'un contrôle total, mais vous en assumez également l'entière responsabilité. La meilleure protection réside dans la redondance. Conservez plusieurs sauvegardes dans des emplacements sécurisés distincts afin qu'un seul incendie, une inondation ou un vol ne détruise pas votre unique copie. Si une sauvegarde venait à être compromise, transférez immédiatement vos fonds vers un nouveau portefeuille généré à partir d'une nouvelle phrase de récupération.
Portefeuilles à signatures multiples
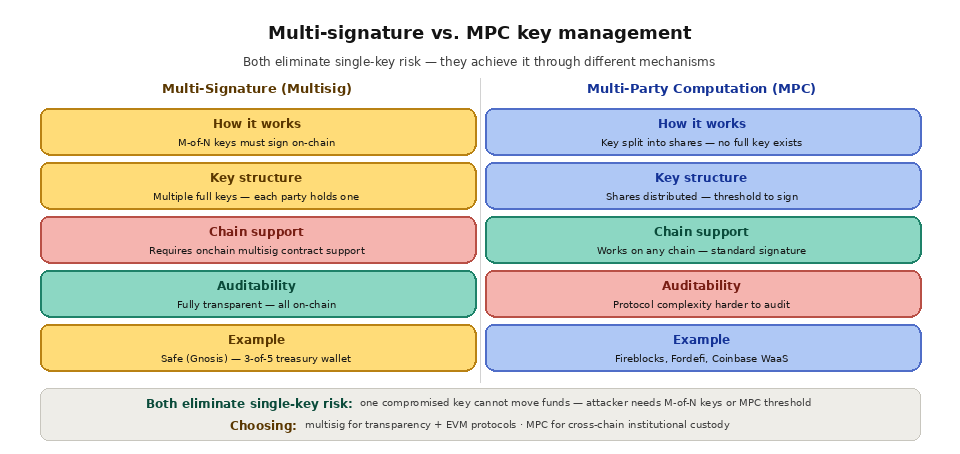
Pour les équipes, les organisations et les portefeuilles individuels de grande valeur, une clé unique permettant de contrôler l'ensemble des actifs constitue un point de défaillance unique inacceptable. Les portefeuilles à signatures multiples (multisig) nécessitent plusieurs clés indépendantes pour valider une transaction.
Safe (anciennement « Gnosis Safe ») est le portefeuille multisig le plus utilisé sur les chaînes Ethereum et EVM. Un portefeuille Safe est configuré avec un ensemble d’adresses de propriétaires et un seuil (par exemple, « 3 sur 5 », ce qui signifie que trois des cinq propriétaires désignés doivent approuver une transaction pour qu’elle soit exécutée). Aucun propriétaire ne peut à lui seul transférer des fonds de manière unilatérale. Si une clé est compromise, l’attaquant ne peut rien voler car il a toujours besoin des autres signatures requises. Les portefeuilles multisignatures sont la norme pour les trésoreries des DAO, les fonds détenus par des protocoles, les portefeuilles d’entreprise et tout actif de grande valeur pour lequel le risque lié à la compromission ou à la perte d’une seule clé est trop élevé. Le compromis réside dans la complexité opérationnelle : chaque transaction nécessite une coordination entre plusieurs signataires, ce qui allonge les délais et alourdit les processus.
Calcul multipartite (MPC)
Le MPC est une alternative à la signature multi-signature qui consiste à diviser une clé privée unique en plusieurs parts réparties entre différentes parties ou différents appareils. Aucune partie ne détient jamais la clé complète. Lorsqu'une transaction doit être signée, les parties mettent en œuvre un protocole cryptographique qui génère une signature valide sans qu'aucune d'entre elles ne révèle sa part de clé aux autres.
Des services tels que Fireblocks, Fordefi et le WaaS (Wallet-as-a-Service) de Coinbase utilisent la MPC pour offrir une gestion des clés de niveau institutionnel. L'avantage par rapport à la signature multisignature (multisig) est que la MPC génère une signature unique standard, ce qui signifie qu'elle fonctionne avec n'importe quelle blockchain (y compris celles qui ne prennent pas en charge la signature multisignature de manière native) et ne nécessite aucune infrastructure on-chain particulière. L'inconvénient est que les systèmes MPC sont plus complexes à mettre en œuvre et à auditer, et qu'ils impliquent des hypothèses de confiance concernant le logiciel et l'infrastructure MPC.
En quoi les portefeuilles « custodial » et « non-custodial » diffèrent-ils ?
La question déterminante en matière de gestion des clés est de savoir qui détient ces clés. Avec un portefeuille de type « custodial », c’est un tiers, tel qu’une plateforme d’échange, qui détient les clés en votre nom. Avec un portefeuille de type « non-custodial », c’est vous qui détenez vous-même les clés. Le tableau ci-dessous résume les avantages et les inconvénients de chaque option.
Aspect
De garde
Sans détention
Qui détient les clés ?
Le prestataire
Toi
Récupération en cas d'oubli des identifiants de connexion
Le prestataire peut vous aider
Seule votre phrase de récupération permet de la récupérer
Risque de contrepartie
Le fournisseur peut se bloquer ou tomber en panne
Aucun
Idéal pour
Débutants, trading actif
Détenteurs et développeurs autonomes
Les nouvelles conceptions estompent cette distinction. L'abstraction de compte et les portefeuilles basés sur des contrats intelligents intègrent des fonctionnalités telles que la récupération via les réseaux sociaux et les limites de dépenses, offrant ainsi aux utilisateurs de portefeuilles non dépositaires certaines des garanties de sécurité que les comptes dépositaires offraient traditionnellement.
Comment « Quicknode » prend en charge l'infrastructure de gestion des clés
Quicknode ne stocke ni ne gère de clés privées. Il fournit la couche d'accès à la blockchain dont dépendent les systèmes de gestion des clés. Les portefeuilles multisignatures, les solutions MPC et les interfaces de portefeuilles matériels ont tous besoin de points de terminaison RPC fiables pour interroger l’état de la chaîne, estimer le coût du gaz et soumettre des transactions signées. L’API Core de Quicknode offre cet accès sur plus de 80 chaînes avec une faible latence et une grande fiabilité. Pour les équipes institutionnelles exploitant une infrastructure MPC ou menant des opérations multisignatures, les services Dedicated Clusters de Quicknode fournissent l’infrastructure isolée et à disponibilité garantie dont ont besoin les workflows de gestion de clés à forte valeur ajoutée.
Foire aux questions
Est-il possible de récupérer une clé privée perdue ?
Non. Si vous perdez la clé privée et que vous ne disposez ni de phrase de récupération ni d'aucune autre sauvegarde, vous ne pourrez plus jamais accéder aux fonds associés. Il n'existe aucun mécanisme de réinitialisation sur une blockchain, c'est pourquoi les sauvegardes sont indispensables.
La phrase de récupération est-elle la même pour tous mes portefeuilles ?
Chaque portefeuille que vous créez génère sa propre phrase de récupération. Cette phrase unique permet de générer de nombreuses adresses sur plusieurs chaînes, mais elle ne contrôle que le portefeuille pour lequel elle a été créée. Ne réutilisez jamais et ne partagez jamais une phrase de récupération entre des portefeuilles sans rapport les uns avec les autres.
Les portefeuilles matériels sont-ils indispensables pour une bonne gestion des clés ?
Pas strictement, mais leur utilisation est vivement recommandée dès que vos avoirs atteignent un montant significatif. Un portefeuille matériel conserve la clé privée hors ligne et signe les transactions directement sur l'appareil, ce qui vous protège contre la plupart des attaques à distance.
Quelle est la différence entre la signature multiple (multisig) et le calcul multi-part (MPC) ?
La signature multi-signature (multisig) nécessite plusieurs signatures sur la chaîne pour valider une transaction, tandis que la cryptographie à clés partagées (MPC) divise une clé en parts et génère une seule signature standard hors chaîne. La signature multi-signature est transparente sur la chaîne ; la cryptographie à clés partagées fonctionne sur n'importe quelle chaîne et masque la structure multipartite.
Comment les développeurs peuvent-ils interroger les clés et les soldes en toute sécurité ?
Les applications n'ont jamais besoin de la clé privée pour lire les données. Elles utilisent des points de terminaison RPC, tels que l'API Core, pour consulter les soldes et diffuser des transactions déjà signées, ce qui permet de confiner la signature au portefeuille.