Antworten>Erfahren Sie mehr über Wallets und Identität>So funktioniert die Schlüsselverwaltung
So funktioniert die Schlüsselverwaltung
// Tags
SchlüsselverwaltungSeed-Phraseprivater Schlüssel
TL;DR: Unter Schlüsselverwaltung versteht man die sichere Generierung, Speicherung, Nutzung und Sicherung der kryptografischen Schlüssel, die den Zugriff auf Blockchain-Vermögenswerte steuern. Ein privater Schlüssel ist eine zufällige 256-Bit-Zahl, die ihrem Inhaber vollständige und unwiderrufliche Kontrolle über die Gelder an der zugehörigen Adresse gewährt. Seed-Phrasen kodieren private Schlüssel als 12 oder 24 für Menschen lesbare Wörter und ermöglichen so die Sicherung und Wiederherstellung. Hierarchisch-deterministische (HD) Wallets verwenden eine einzige Seed-Phrase, um eine unbegrenzte Anzahl von Adressen über mehrere Blockchains hinweg zu generieren. Für Einzelpersonen bedeutet sicheres Schlüsselmanagement die ordnungsgemäße Aufbewahrung der Seed-Phrase und die Verwendung von Hardware-Wallets. Für Teams und Institutionen bedeutet dies Multi-Signatur-Wallets und Multi-Party-Computation-Lösungen (MPC), die die Schlüsselkontrolle auf mehrere Parteien verteilen.
Die einfache Erklärung
Jede Blockchain-Adresse wird durch einen privaten Schlüssel verwaltet. Wer den privaten Schlüssel besitzt, kann von dieser Adresse aus Transaktionen signieren, Vermögenswerte übertragen und mit Smart Contracts interagieren. Es gibt keine Möglichkeit, das Passwort zurückzusetzen. Es gibt kein Verfahren zur Kontowiederherstellung equipe. Es gibt keine Option „Schlüssel vergessen“. Wenn Sie Ihren privaten Schlüssel verlieren, sind Ihre Guthaben dauerhaft unzugänglich. Wenn jemand anderes Ihren privaten Schlüssel in die Hände bekommt, kann er sofort und unwiderruflich alles an sich nehmen.
Genau das macht die Schlüsselverwaltung zur mit Abstand wichtigsten Sicherheitsmaßnahme in der Kryptografie. Das gesamte Sicherheitsmodell des Blockchain-Eigentums läuft auf eine einzige Frage hinaus: Wer hat den Schlüssel?
Private Schlüssel und öffentliche Schlüssel
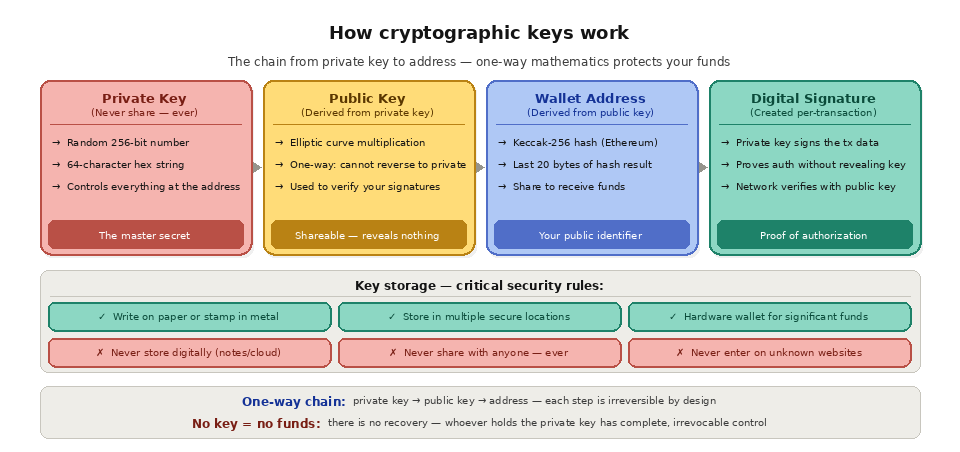
Ein privater Schlüssel ist eine zufällig generierte Zahl zwischen 1 und etwa 1,16 × 10⁷⁷ (die Ordnung der elliptischen Kurve secp256k1, die von Bitcoin, Ethereum und den meisten Blockchains verwendet wird). In der Praxis handelt es sich um einen 256-Bit-Wert (32 Byte), der typischerweise als 64-stellige Hexadezimalzeichenfolge dargestellt wird.
Der öffentliche Schlüssel wird aus dem privaten Schlüssel durch Multiplikation auf einer elliptischen Kurve abgeleitet, einer mathematischen Einwegoperation. Man kann den öffentlichen Schlüssel aus dem privaten Schlüssel berechnen, aber den Vorgang nicht umkehren, um den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Diese Asymmetrie bildet die Grundlage für die Sicherheit der Blockchain.
Die Wallet-Adresse wird durch einen Hash-Vorgang aus dem öffentlichen Schlüssel abgeleitet. Auf Ethereum besteht die Adresse aus den letzten 20 Bytes des Keccak-256-Hashes des öffentlichen Schlüssels. Auf Bitcoin wird die Adresse anhand eines anderen Hash-Verfahrens abgeleitet (SHA-256, gefolgt von RIPEMD-160). Diese Adresse geben Sie an andere weiter, um Geld zu empfangen. Sie ist mathematisch mit Ihrem privaten Schlüssel verknüpft, gibt jedoch keinerlei Aufschluss über diesen.
Wenn Sie eine Transaktion signieren, erstellt Ihre Wallet mithilfe des privaten Schlüssels eine digitale Signatur. Die Signatur belegt, dass der Inhaber des privaten Schlüssels die Transaktion autorisiert hat, ohne dabei den privaten Schlüssel selbst preiszugeben. Jeder im Netzwerk kann die Signatur mithilfe des öffentlichen Schlüssels überprüfen, aber niemand kann ohne den privaten Schlüssel eine gültige Signatur fälschen.
Seed-Phrasen (Mnemonik-Phrasen)
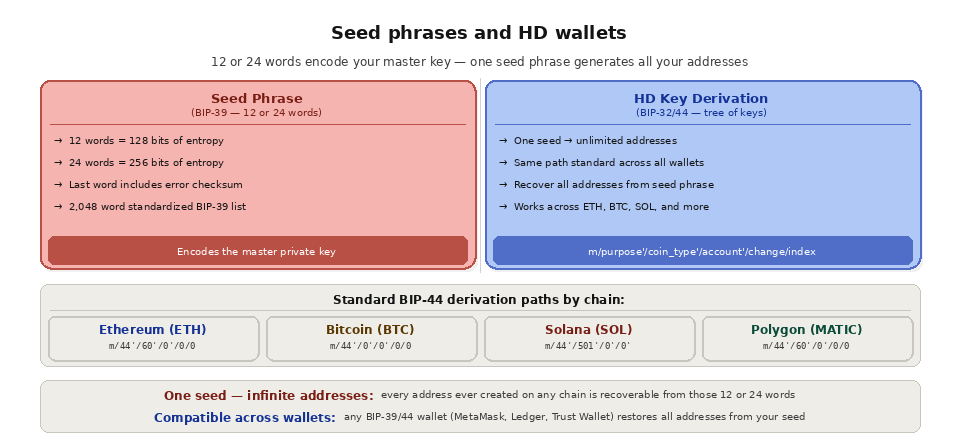
Unverarbeitete private Schlüssel sind lange, unlesbare Zeichenfolgen aus Hexadezimalzeichen. Seed-Phrasen lösen dieses Problem der Benutzerfreundlichkeit, indem sie das Schlüsselmaterial gemäß dem BIP-39-Standard als Folge von 12 oder 24 gängigen englischen Wörtern kodieren. Die Wörter stammen aus einer standardisierten Liste mit 2.048 Wörtern, und die jeweilige Reihenfolge kodiert die Entropie (Zufälligkeit), die zur Generierung des privaten Hauptschlüssels verwendet wird.
Eine 12-Wort-Seed-Phrase enthält 128 Bit Entropie. Eine 24-Wort-Seed-Phrase enthält 256 Bit. Das letzte Wort enthält eine Prüfsumme, mit deren Hilfe Eingabefehler erkannt werden können. Aus dieser Entropie leitet die Wallet mithilfe von PBKDF2-Key-Stretching mit 2.048 Iterationen einen privaten Hauptschlüssel ab, wodurch Brute-Force-Angriffe auf die Seed-Phrase rechnerisch unmöglich werden.
Was ist der Unterschied zwischen einem privaten Schlüssel und einer Seed-Phrase?
Diese Begriffe werden oft synonym verwendet, sind jedoch nicht dasselbe. Ein privater Schlüssel verwaltet eine Adresse und ist eine reine 256-Bit-Zahl. Eine Seed-Phrase ist ein für Menschen lesbares Backup, meist bestehend aus 12 oder 24 Wörtern, das das Master-Geheimnis verschlüsselt, aus dem viele private Schlüssel abgeleitet werden. Mit anderen Worten: Mit einer einzigen Seed-Phrase lassen sich alle privaten Schlüssel in Ihrer Krypto-Wallet neu generieren. Deshalb ist der Schutz der Seed-Phrase sogar noch wichtiger als der Schutz einzelner privater Schlüssel: Verlieren Sie die Seed-Phrase, verlieren Sie die Möglichkeit, alle abgeleiteten Adressen wiederherzustellen.
Hierarchisch-deterministische (HD) Wallets
Moderne Wallets generieren keinen einzelnen privaten Schlüssel. Sie nutzen die Seed-Phrase, um mithilfe eines als „hierarchisch-deterministische (HD) Schlüsselgenerierung“ bezeichneten Systems, das in BIP-32 und BIP-44 definiert ist, einen Schlüsselbaum abzuleiten.
Der aus der Seed-Phrase generierte private Hauptschlüssel dient als Wurzel eines Schlüsselbaums. Jeder Zweig des Baums wird durch einen Ableitungspfad identifiziert, eine Reihe von Indizes, die festlegen, wie der Baum durchlaufen wird. Das Standardformat für Ableitungspfade lautet m/purpose'/coin_type'/account'/change/address_index. Beispielsweise wird die erste Adresse Ethereum unter m/44'/60'/0'/0/0 abgeleitet, die zweite unter m/44'/60'/0'/0/1.
Diese hierarchische Struktur bedeutet, dass eine einzige Seed-Phrase eine unbegrenzte Anzahl von Adressen in jeder beliebigen Blockchain generieren kann. Ihre Adressen auf Ethereum , Bitcoin , Solana sowie Adressen auf jeder anderen unterstützten Blockchain lassen sich alle aus denselben 12 oder 24 Wörtern ableiten. Wenn Sie Ihre Seed-Phrase in einer beliebigen BIP-39/BIP-44-kompatiblen Wallet wiederherstellen, werden alle Ihre Adressen automatisch wiederhergestellt.
Schlüssel sicher aufbewahren
Für Privatpersonen ist die wichtigste Entscheidung, wie die Seed-Phrase aufbewahrt werden soll.
Schreiben Sie es auf Papier und bewahren Sie es an einem sicheren Ort auf. Das ist die grundlegende Empfehlung. Verwenden Sie einen wasserfesten Stift ( ink ) auf säurefreiem Papier, bewahren Sie es in einem wasserdichten Behälter auf und lagern Sie es an einem Ort, über den Sie die Kontrolle haben (keine in der Cloud synchronisierte Notiz, kein Foto auf Ihrem Smartphone, keine Textdatei auf Ihrem Computer). Erwägen Sie, Kopien an mehreren sicheren Orten aufzubewahren (zum Beispiel in einem Safe zu Hause und in einem Bankschließfach), um sich vor Katastrophen an einem einzigen Ort zu schützen.
Lassen Sie es in Metall prägen, um es feuer- und wasserfest zu machen. Produkte zur Aufbewahrung von Seed-Phrasen aus Edelstahl sind so konzipiert, dass sie Hausbränden, Überschwemmungen und anderen Naturkatastrophen standhalten, die Papier zerstören würden. Bei Beständen im Wert von mehr als einigen tausend Dollar ist eine Sicherung in Metall eine lohnende Investition.
Speichern Sie Ihre Seed-Phrase niemals digital. Weder in einer Notiz-App, noch als Screenshot, noch in einem Passwort-Manager, noch in einem E-Mail-Entwurf, noch in einem Cloud-Speicher. Jeder digitale Speicherort, auf den über das Internet zugegriffen werden kann, stellt einen potenziellen Angriffsvektor dar. Malware, Sicherheitslücken in Cloud-Diensten, kompromittierte Passwort-Manager und synchronisierte Fotobibliotheken wurden bereits genutzt, um Seed-Phrasen zu stehlen.
Was sind die wichtigsten Möglichkeiten zur Aufbewahrung von Kryptoschlüsseln?
Bei Speicherverfahren muss man zwischen Sicherheit und Komfort abwägen. In der folgenden Tabelle werden die gängigen Optionen verglichen, damit Sie einen Ansatz wählen können, der dem Wert entspricht, den Sie schützen möchten.
Verfahren
Sicherheit
Komfort
Am besten geeignet für
Papier-Backup
Mittel
Niedrig
Kleine Bestände, Basis-Backup
Metall-Backup
Hoch
Niedrig
Katastrophensichere Saatgutlagerung
Hardware-Wallet
Hoch
Mittel
Aktive Bestände werden offline geführt
Multisig-Wallet
Sehr hoch
Niedrig
Teams, DAOs, Kassen
MPC-Service
Sehr hoch
Hoch
Institutionen und Verwahrstellen
Viele Menschen kombinieren verschiedene Methoden. Die Unterscheidung zwischen einer Hot Wallet für den täglichen Gebrauch und einer Cold Storage für Ersparnisse wird beispielsweise in unserem Leitfaden zum Thema „Hot Wallets vs. Cold Wallets“ behandelt.
Was passiert, wenn Sie Ihre Seed-Phrase verlieren?
Wenn Sie Ihre Seed-Phrase verlieren und Ihre privaten Schlüssel nicht an anderer Stelle gespeichert haben, sind die Gelder unwiederbringlich verloren. Kein Unternehmen, kein Support- equipe und kein Entwickler kann den Zugriff wiederherstellen, da niemand sonst den Schlüssel besitzt. Das ist der Preis der Selbstverwahrung: Sie erhalten die volle Kontrolle, tragen aber auch die volle Verantwortung. Der Schutz besteht in der Redundanz. Bewahren Sie mehr als ein Backup an verschiedenen sicheren Orten auf, damit ein einzelner Brand, eine Überschwemmung oder ein Diebstahl nicht Ihre einzige Kopie vernichtet. Sollte ein Backup jemals offengelegt werden, übertragen Sie Ihr Guthaben unverzüglich in eine neue Wallet, die aus einer neuen Seed-Phrase generiert wurde.
Multi-Signatur-Wallets
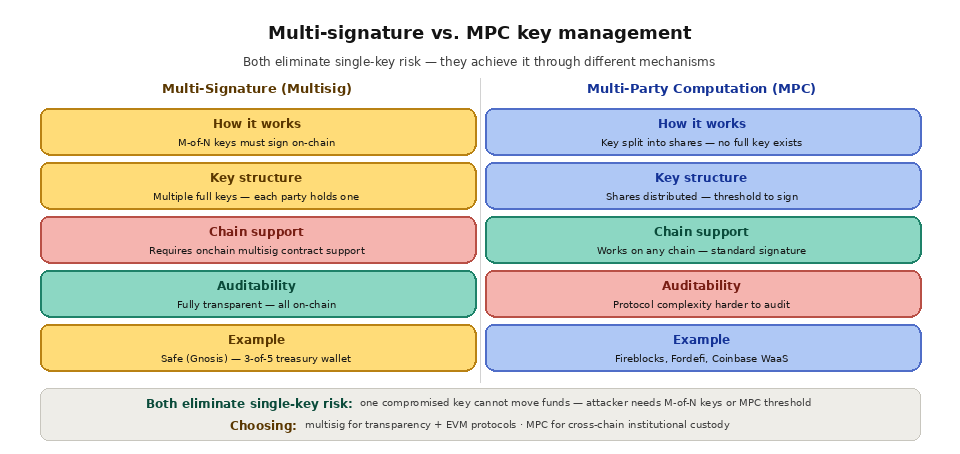
Für Teams, Organisationen und hochwertige private Bestände stellt ein einziger Schlüssel, der alle Vermögenswerte kontrolliert, einen inakzeptablen Single Point of Failure dar. Bei Multi-Signatur-Wallets (Multisig) sind mehrere unabhängige Schlüssel erforderlich, um eine Transaktion zu genehmigen.
Safe (früher „ Gnosis “ Safe) ist die am häufigsten verwendete Multisig-Wallet auf der Ethereum und in EVM-Chains. Eine Safe-Wallet wird mit einer Reihe von Eigentümeradressen und einem Schwellenwert konfiguriert (zum Beispiel „3 von 5“, was bedeutet, dass drei von fünf festgelegten Eigentümern eine Transaktion genehmigen müssen, damit sie ausgeführt wird). Kein einzelner Eigentümer kann einseitig Gelder bewegen. Wenn ein Schlüssel kompromittiert wird, kann der Angreifer nichts stehlen, da er weiterhin die anderen erforderlichen Signaturen benötigt. Multisig-Wallets sind Standard für DAO-Kassen, protokollgeführte Fonds, Unternehmens-Wallets und alle Bestände mit hohem Wert, bei denen das Risiko eines einzelnen kompromittierten oder verlorenen Schlüssels zu groß ist. Der Nachteil ist die operative Komplexität: Jede Transaktion erfordert die Koordination zwischen mehreren Unterzeichnern, was zusätzlichen Zeit- und Verwaltungsaufwand mit sich bringt.
Mehrparteienberechnung (MPC)
MPC ist eine Alternative zu Multisig, bei der ein einzelner privater Schlüssel in mehrere Anteile aufgeteilt wird, die auf verschiedene Parteien oder Geräte verteilt sind. Keine einzelne Partei verfügt jemals über den vollständigen Schlüssel. Wenn eine Transaktion signiert werden muss, führen die Parteien ein kryptografisches Protokoll durch, das eine gültige Signatur erzeugt, ohne dass eine Partei ihren Schlüsselanteil gegenüber den anderen offenlegt.
Dienste wie Fireblocks, Fordefi und Coinbases WaaS (Wallet-as-a-Service) nutzen MPC, um eine Schlüsselverwaltung auf institutionellem Niveau bereitzustellen. Der Vorteil gegenüber Multisig besteht darin, dass MPC eine einheitliche Signatur erzeugt, was bedeutet, dass es mit jeder Blockchain funktioniert (einschließlich solcher, die Multisig nicht nativ unterstützen) und keine spezielle On-Chain-Infrastruktur erfordert. Der Nachteil ist, dass MPC-Systeme komplexer zu implementieren und zu prüfen sind und dass sie Vertrauensannahmen hinsichtlich der MPC-Software und -Infrastruktur mit sich bringen.
Worin unterscheiden sich verwahrte und nicht verwahrte Wallets?
Die entscheidende Frage beim Schlüsselmanagement ist, wer die Schlüssel verwahrt. Bei einer verwahrten Wallet verwahrt ein Dritter, beispielsweise eine Börse, die Schlüssel in Ihrem Namen. Bei einer nicht verwahrten Wallet verwahren Sie die Schlüssel selbst. Die folgende Tabelle fasst die Vor- und Nachteile zusammen.
Aspekt
Verwahrungs-
Nicht verwahrend
Wer hat die Schlüssel?
Der Anbieter
Du
Wiederherstellung bei vergessenen Zugangsdaten
Der Anbieter kann helfen
Nur mit deiner Seed-Phrase lässt es sich wiederherstellen
Gegenparteirisiko
Der Anbieter kann einfrieren oder ausfallen
Keine
Am besten geeignet für
Anfänger, aktiver Handel
Inhaber und Entwickler mit selbstbestimmter Kontrolle
Neuere Konzepte lassen diese Grenze verschwimmen. Kontoabstraktion und Smart-Contract-Wallets bieten Funktionen wie die Wiederherstellung über soziale Netzwerke und Ausgabebeschränkungen, wodurch Nutzer von nicht-verwahrenden Konten einige der Sicherheitsvorkehrungen erhalten, die traditionell von verwahrenden Konten geboten wurden.
Wie „ Quicknode “ die Schlüsselverwaltungsinfrastruktur unterstützt
Quicknode speichert oder verwaltet keine privaten Schlüssel. Es stellt die Blockchain-Zugriffsebene bereit, auf die Schlüsselverwaltungssysteme angewiesen sind. Multisig-Wallets, MPC-Lösungen und Hardware-Wallet-Schnittstellen benötigen zuverlässige RPC-Endpunkte, um den Chain-Status abzufragen, den Gasverbrauch abzuschätzen und signierte Transaktionen zu übermitteln. Die Core-API von Quicknode bietet diesen Zugriff auf über 80 Blockchains mit geringer Latenz und hoher Zuverlässigkeit. Für institutionelle Teams, die MPC-Infrastrukturen oder Multisig-Vorgänge betreiben, bieten die dedizierten Clusters von Quicknode die isolierte Infrastruktur mit garantierter Verfügbarkeit, die für hochwertige Schlüsselverwaltungs-Workflows erforderlich ist.
Häufig gestellte Fragen
Kann ein verlorener privater Schlüssel jemals wiederhergestellt werden?
Nein. Wenn Sie den privaten Schlüssel verlieren und weder über eine Seed-Phrase noch über ein anderes Backup verfügen, sind die damit verbundenen Guthaben dauerhaft unzugänglich. In einer Blockchain gibt es keinen Mechanismus zum Zurücksetzen, weshalb Backups unerlässlich sind.
Ist die Seed-Phrase für alle meine Wallets gleich?
Jede Wallet, die Sie erstellen, generiert eine eigene Seed-Phrase. Aus dieser einzigen Phrase lassen sich viele Adressen über mehrere Blockketten hinweg ableiten, sie steuert jedoch ausschließlich die Wallet, für die sie erstellt wurde. Verwenden Sie eine Seed-Phrase niemals mehrfach und geben Sie sie nicht an andere Wallets weiter, die nichts damit zu tun haben.
Sind Hardware-Wallets für eine gute Schlüsselverwaltung notwendig?
Nicht unbedingt, aber sie sind dringend zu empfehlen, sobald Ihr Guthaben einen nennenswerten Umfang erreicht hat. Eine Hardware-Wallet bewahrt den privaten Schlüssel offline auf und signiert Transaktionen direkt auf dem Gerät, wodurch Sie vor den meisten Fernangriffen geschützt sind.
Was ist der Unterschied zwischen Multisig und MPC?
Bei Multisig sind mehrere Signaturen in der Blockchain erforderlich, um eine Transaktion zu genehmigen, während bei MPC ein Schlüssel in Anteile aufgeteilt wird und außerhalb der Blockchain eine einzige Standardsignatur erzeugt wird. Multisig ist in der Blockchain transparent; MPC funktioniert in jeder Blockchain und verbirgt die Mehrparteienstruktur.
Wie können Entwickler Schlüssel und Guthaben sicher abfragen?
Anwendungen benötigen niemals den privaten Schlüssel, um Daten auszulesen. Sie nutzen RPC-Endpunkte wie die Core-API, um Guthaben abzufragen und bereits signierte Transaktionen zu senden, wobei die Signierung isoliert in der Wallet erfolgt.