Respuestas>Más información sobre carteras e identidad>Carteras «calientes» frente a carteras «frías»
Carteras «calientes» frente a carteras «frías»
// Tags
monedero calientemonedero en fríomonedero físico
En resumen: Las carteras «calientes» son aplicaciones de software que almacenan claves privadas en dispositivos conectados a Internet, lo que ofrece comodidad y un acceso rápido para las transacciones diarias. Las carteras «frías» almacenan las claves privadas sin conexión, normalmente en dispositivos físicos, lo que proporciona una seguridad significativamente mayor frente a los ataques remotos. La disyuntiva es clara: las carteras «calientes» priorizan la facilidad de uso a costa de la exposición a amenazas en línea, mientras que las carteras «frías» priorizan la seguridad a costa de la comodidad. La mayoría de los usuarios de criptomonedas preocupados por la seguridad utilizan ambas: una cartera caliente para los gastos diarios y las interacciones con dapps, y una cartera fría para el almacenamiento a largo plazo de carteras importantes.
La explicación sencilla
La distinción entre «caliente» y «fría» se refiere a si el dispositivo que almacena tus claves privadas está conectado a Internet. Una cartera «caliente» está siempre en línea, como el dinero en efectivo que llevas en el bolsillo: fácil de gastar, pero expuesta a los carteristas. Una cartera «fría» está fuera de línea, como el dinero en efectivo guardado en la caja fuerte de casa: más difícil de acceder, pero mucho más difícil de robar para cualquier otra persona.
Esta distinción es importante porque las claves privadas son la prueba definitiva de la propiedad en una cadena de bloques. Si un atacante obtiene tu clave privada, puede enviar todo tu saldo a su propia dirección en una única transacción irreversible. El principal vector de ataque para robar claves privadas es Internet: malware que escanea tu dispositivo en busca de archivos de claves, sitios de phishing que te engañan para que introduzcas tu frase de semilla y vulnerabilidades del navegador que exponen los datos de las extensiones de monedero. Un monedero en frío elimina por completo esta categoría de riesgos al guardar la clave en un dispositivo que nunca se conecta a Internet.
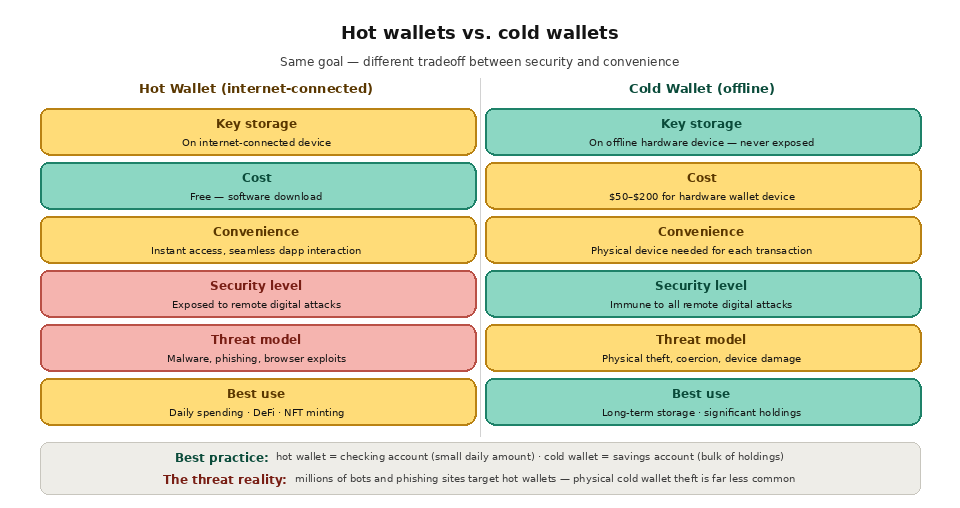
¿En qué se diferencian las carteras «calientes» y las «frías» a simple vista?
Ambos tipos de monederos protegen lo mismo, tus claves privadas, pero presentan compensaciones opuestas entre accesibilidad y seguridad. La tabla siguiente resume las diferencias prácticas antes de profundizar en cada tipo. Si eres nuevo en este tema, nuestra descripción general de lo que es un
monedero de criptomonedas
Esto ofrece información de fondo útil.
Factor
Monedero en caliente
Monedero frío
Conexión a Internet
Siempre conectado
Desconectado por defecto
Ideal para
Transacciones diarias y dapps
Almacenamiento a largo plazo
Riesgo principal
Ataques remotos: malware, phishing
Robo o pérdida física
Coste habitual
Normalmente es gratis
Entre 50 y 200 dólares en material
Comodidad
Alto
Más abajo, hay que dar unos pasos más para firmar
Ejemplos
MetaMask, Phantom, Trust Wallet
Ledger, Trezor
Ninguna de las dos opciones es, en sentido estricto, mejor que la otra. La elección adecuada depende del valor que tengas y de la frecuencia con la que realices transacciones, aspectos que trataremos a continuación.
Las carteras «en caliente», en detalle
Las carteras «calientes» son las más utilizadas en el mundo de las criptomonedas porque son gratuitas, fáciles de instalar y permiten interactuar sin problemas con aplicaciones descentralizadas. Cuando conectas MetaMask a Uniswap, firmas una transacción en Phantom para acuñar un NFT o utilizas Coinbase Wallet para participar en una votación de una DAO, estás utilizando una cartera «caliente».
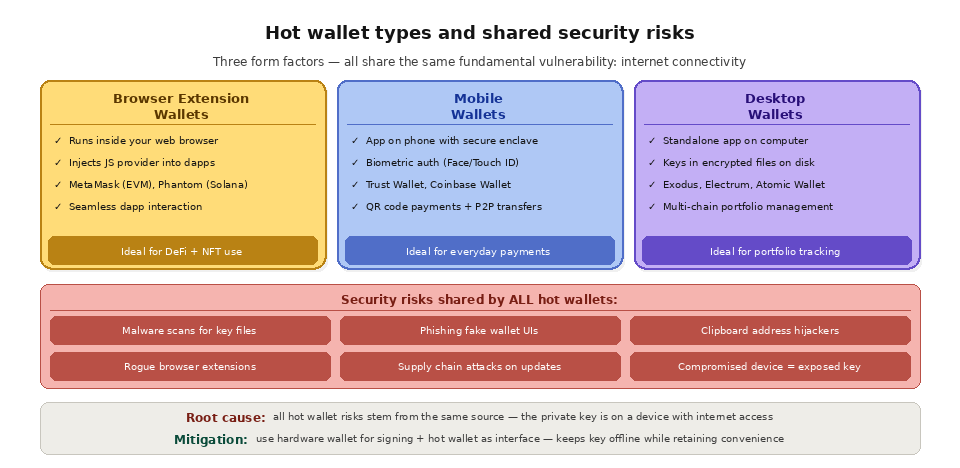
Las carteras en forma de extensión para el navegador, como MetaMask (Ethereum y cadenas EVM) y Phantom (Solana), se integran directamente en tu navegador web. Cuando visitas una dapp, la cartera inyecta un proveedor de JavaScript en la página, lo que permite a la dapp solicitar firmas de transacciones. Tú revisas y apruebas cada transacción en la interfaz emergente de la cartera. Esta estrecha integración con el navegador hace que la interacción con las dapps sea prácticamente fluida, razón por la cual las carteras en forma de extensión dominan la experiencia de usuario en los ámbitos de DeFi y NFT.
Las carteras móviles como Trust Wallet, Coinbase Wallet y Rainbow funcionan como aplicaciones en el móvil. Almacenan la clave privada en el enclave seguro del dispositivo (una zona del procesador del móvil aislada a nivel de hardware), ofrecen autenticación biométrica (huella dactilar o reconocimiento facial) para autorizar las transacciones y permiten escanear códigos QR para realizar transferencias de cartera a cartera. Las carteras móviles son especialmente populares para los pagos entre particulares y para interactuar con aplicaciones de criptomonedas nativas para móviles.
Las carteras de escritorio, como Exodus y Electrum, se ejecutan como aplicaciones independientes en tu ordenador. Ofrecen un conjunto de funciones más amplio que las extensiones de navegador, entre las que se incluyen la gestión de carteras multicadena, funciones de intercambio integradas y un historial detallado de transacciones. Las carteras de escritorio almacenan las claves en archivos cifrados en tu disco duro.
Los riesgos de seguridad comunes a todas las carteras «calientes» se derivan de su conexión a Internet. El malware puede escanear tu dispositivo en busca de archivos con las claves de la cartera o copias de seguridad de la frase de semillas. Los ataques de phishing crean interfaces falsas de carteras que capturan tu frase de semillas. Los secuestradores del portapapeles sustituyen las direcciones de criptomonedas que copias por la dirección del atacante. Las extensiones de navegador maliciosas pueden leer datos de extensiones legítimas de carteras. Los ataques a la cadena de suministro pueden comprometer las actualizaciones del software de las carteras. Incluso una cartera «caliente» bien protegida solo es tan segura como el dispositivo en el que se ejecuta.
Las carteras frías en detalle
Las carteras frías almacenan las claves privadas en un dispositivo que nunca se conecta directamente a Internet, lo que elimina por completo todo tipo de ataques digitales remotos.
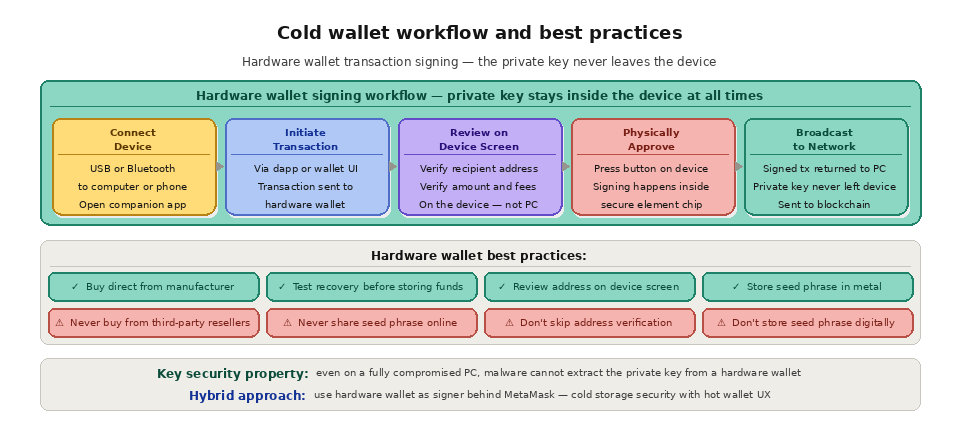
Las carteras de hardware de Ledger y Trezor son la solución estándar en carteras frías. Se trata de pequeños dispositivos diseñados específicamente para este fin, que cuentan con un elemento de seguridad (un chip a prueba de manipulaciones diseñado para proteger las claves criptográficas) y una pequeña pantalla para revisar las transacciones. El proceso para utilizar una cartera de hardware consiste en conectar el dispositivo al ordenador o al teléfono mediante USB o Bluetooth, iniciar una transacción a través de una aplicación complementaria o una dapp, revisar los detalles de la transacción en la pantalla de la cartera de hardware y pulsar físicamente un botón del dispositivo para aprobarla.
La propiedad clave de seguridad es que la clave privada se genera y se almacena dentro del elemento seguro del monedero físico y nunca sale de él. Cuando apruebas una transacción, la firma se realiza en el propio dispositivo. La transacción firmada (no la clave) se envía de vuelta al ordenador para su difusión. Incluso si tu ordenador estuviera completamente infectado con malware, el atacante no podría extraer la clave privada del monedero físico.
Las carteras físicas suelen costar entre 50 y 200 dólares, dependiendo del modelo y las características. Las opciones más populares son la Nano S Plus y la Nano X de Ledger, y el Modelo T y el Modelo One de Trezor. Ambas admiten cientos de criptomonedas y se integran con interfaces de cartera populares como MetaMask (Ledger se puede utilizar como firmador físico detrás de MetaMask, combinando la seguridad del almacenamiento en frío con la comodidad de una extensión de navegador).
Las copias de seguridad de la frase de semillas en metal son una medida complementaria de almacenamiento en frío. En lugar de escribir la frase de semillas en papel (que puede resultar dañado por el agua o el fuego), se graba en placas de acero inoxidable. Productos como Cryptosteel, Billfodl y Blockplate están diseñados específicamente para este fin. Una copia de seguridad en metal protege contra desastres físicos, al tiempo que mantiene la frase de semillas completamente fuera de línea.
Comparación de seguridad
Los modelos de amenaza de las carteras «calientes» y «frías» son fundamentalmente diferentes. Las carteras «calientes» son vulnerables a los ataques digitales remotos: malware, phishing, vulnerabilidades en los navegadores y software comprometido. Las carteras «frías» son vulnerables a los ataques físicos: robo del dispositivo, coacción (que alguien te obligue a desbloquearlo), manipulación de la cadena de suministro (compra de un dispositivo ya comprometido) y daños físicos.
Para la mayoría de los usuarios, el panorama de las amenazas digitales remotas es mucho más peligroso que el de las amenazas físicas. Existen millones de bots, sitios web de phishing y variantes de malware dirigidas a los monederos de criptomonedas. El robo físico de un monedero de hardware es mucho menos habitual y también menos eficaz (el atacante
(aún así, necesitas tu PIN para utilizarlo, y el dispositivo puede borrarse por completo tras varios intentos fallidos).
¿Se puede piratear una cartera fría?
Una cartera fría elimina Internet como superficie de ataque, pero no es invulnerable. Las amenazas reales son físicas o humanas, más que remotas. La manipulación de la cadena de suministro es la principal preocupación: un dispositivo comprado a un distribuidor externo podría venir con una frase semilla preestablecida o un firmware modificado, por lo que siempre debes comprarlo directamente al fabricante. La firma a ciegas es otro riesgo, ya que consiste en aprobar una transacción cuyos detalles no puedes leer por completo en la pequeña pantalla del dispositivo. Unos hábitos sólidos de gestión de claves, la verificación de las direcciones en el dispositivo y mantener el firmware actualizado cierran la mayoría de estas brechas.
La coacción y el robo físico siguen siendo casos excepcionales. Un ladrón sigue necesitando tu PIN, y la mayoría de los monederos físicos se borran automáticamente tras un número determinado de intentos fallidos. Para activos de gran valor, algunos usuarios añaden una frase de acceso (una vigésima quinta palabra) para que, incluso si el dispositivo es robado y está desbloqueado, no se revele la cuenta principal.
Buenas prácticas
El enfoque más recomendado es utilizar ambos tipos de monedero aprovechando las ventajas de cada uno. Mantén un monedero «caliente» con una pequeña cantidad para las transacciones diarias de DeFi, la acuñación de NFT y el uso de dapps. Piensa en él como si fuera una cuenta corriente. Guarda la mayor parte de tus activos en un monedero «frío». Piensa en él como si fuera una cuenta de ahorro o una caja de seguridad. Solo transfiere fondos del monedero «frío» al «caliente» cuando sea necesario.
Otras prácticas de seguridad incluyen: comprar carteras físicas directamente en la página web del fabricante, nunca a través de distribuidores externos que pudieran manipular el dispositivo. Comprueba tu frase de recuperación restaurando la cartera en un dispositivo secundario antes de almacenar fondos importantes. Revisa y revoca periódicamente las autorizaciones de tokens innecesarias en tu cartera en caliente, ya que las autorizaciones antiguas pueden ser objeto de abuso si un contrato en el que antes confiabas se ve comprometido. Nunca compartas tu frase de recuperación con nadie y desconfía profundamente de cualquier página web o persona que te la pida.
¿Cómo se elige entre una cartera «caliente» y una «fría»?
La regla más sencilla es adaptar el monedero a cada finalidad. Utiliza un monedero «caliente» para los fondos que gastas habitualmente y un monedero «frío» para los ahorros que quieras proteger. En la tabla siguiente se indican las situaciones más habituales y la configuración recomendada para cada una de ellas.
Caso de uso
Monedero recomendado
¿Por qué?
Actividad diaria en DeFi y NFT
Monedero en caliente
Firma rápida y conexiones directas con dapps
Mantener los ahorros durante meses o años
Monedero frío
Las claves permanecen fuera de línea y a salvo de ataques remotos
Saldos elevados con control compartido
Configuración de la firma múltiple
Ninguna clave por sí sola puede transferir fondos
Solo recepción de pagos
Monedero «en caliente» o «solo para visualización»
Puedes compartir una dirección de recepción sin revelar las claves
Si desarrollas aplicaciones en cadenas como Ethereum, a menudo admitirás ambos tipos de monederos para que los usuarios puedan conectar un monedero «en caliente» por comodidad o un dispositivo de firma físico por seguridad.
¿Qué es un monedero multisig? ¿Es un monedero «en caliente» o «en frío»?
Una cartera de multifirma (multisig) requiere más de una clave privada para autorizar una transacción; por ejemplo, dos de tres claves autorizadas. La multisig se sitúa más allá de la distinción entre «en caliente» y «en frío», en lugar de dentro de ella: se pueden almacenar las claves de firma en una combinación de dispositivos «en caliente» y «en frío». Esto elimina el punto único de fallo que afecta a las carteras normales, ya que comprometer una sola clave no es suficiente para mover fondos. Muchos equipos y DAO utilizan la multisig para sus tesorerías, y las carteras de contratos inteligentes amplían esta idea con reglas programables, como límites de gasto y recuperación social, un enfoque estrechamente vinculado a la abstracción de cuentas.
Cómo « Quicknode » respalda la infraestructura de carteras
Tanto si estás creando una cartera «en caliente», integrando la firma mediante carteras de hardware o desarrollando una plataforma de custodia, tu aplicación necesita un acceso fiable y de baja latencia a los datos de la cadena de bloques. La API Core de Quicknode proporciona los puntos finales RPC de los que dependen las aplicaciones de cartera para consultar saldos, transmitir transacciones, estimar el gas y supervisar bloques en más de 80 cadenas. Los métodos mejorados de la API de Quicknode simplifican las operaciones habituales de las carteras, reduciendo el número de llamadas RPC individuales necesarias para mostrar la cartera completa de un usuario. Para los desarrolladores de carteras que crean experiencias multicadena, la infraestructura unificada de Quicknode significa que no es necesario gestionar proveedores de nodos distintos para cada cadena que admita su cartera.
Preguntas frecuentes
¿Es una cartera «en caliente» lo suficientemente segura para cantidades pequeñas?
Sí, para los gastos diarios. Una cartera caliente de confianza es una opción razonable para saldos pequeños que puedas permitirte perder, siempre y cuando evites los enlaces de phishing y revises cada transacción antes de autorizarla. Mantén tus grandes saldos en almacenamiento en frío.
¿Necesito un monedero frío si solo tengo unas pocas criptomonedas?
No necesariamente. Si tu saldo es reducido y realizas transacciones con frecuencia, una cartera «caliente» bien protegida puede ser suficiente. Una cartera «fría» merece la pena una vez que el valor que podrías perder supere el precio del hardware.
¿Puedo utilizar un monedero físico con MetaMask?
Sí. Un Ledger o un Trezor pueden actuar como dispositivo de firma detrás de MetaMask, de modo que puedes disfrutar de la interfaz habitual del navegador mientras tu clave privada permanece en el dispositivo físico y nunca llega a tu ordenador.
¿Qué pasa si pierdo mi monedero frío?
Tus fondos están a salvo siempre y cuando conserves tu frase de recuperación. Puedes restaurar el monedero en un nuevo dispositivo utilizando esa frase, por lo que es fundamental disponer de una copia de seguridad segura y sin conexión de la frase de recuperación.
¿Las cuentas de las plataformas de intercambio son lo mismo que las carteras «calientes»?
No. En una plataforma de intercambio, es la propia plataforma la que custodia las claves privadas, por lo que tú no controlas los fondos directamente. Una cartera «hot» de autocustodia significa que eres tú quien custodia las claves y asume la responsabilidad. Ambas se conectan a Internet, pero solo la autocustodia te ofrece un control directo. Los desarrolladores pueden consultar saldos y transmitir transacciones a través de numerosas redes con la API Core.