Respuestas>Más información sobre carteras e identidad>Cómo funciona la gestión de claves
Cómo funciona la gestión de claves
// Tags
gestión de clavesfrase de inicializaciónclave privada
En resumen: La gestión de claves es la práctica de generar, almacenar, utilizar y realizar copias de seguridad de forma segura de las claves criptográficas que controlan el acceso a los activos de la cadena de bloques. Una clave privada es un número aleatorio de 256 bits que otorga a su titular un control total e irreversible sobre los fondos de la dirección asociada. Las frases de semilla codifican las claves privadas en 12 o 24 palabras legibles para el ser humano, lo que permite realizar copias de seguridad y recuperarlas. Las carteras determinísticas jerárquicas (HD) utilizan una única frase semilla para generar un número ilimitado de direcciones en múltiples cadenas. Para los particulares, una gestión segura de las claves implica el almacenamiento adecuado de la frase semilla y el uso de carteras de hardware. Para equipos e instituciones, implica el uso de carteras multifirma y soluciones de computación multipartita (MPC) que distribuyen el control de las claves entre varias partes.
La explicación sencilla
Cada dirección de blockchain está controlada por una clave privada. Quien posea la clave privada puede firmar transacciones, transferir activos e interactuar con contratos inteligentes desde esa dirección. No existe la posibilidad de restablecer la contraseña. No existe la recuperación de la cuenta equipe. No existe la opción «He olvidado mi clave». Si pierdes tu clave privada, no podrás volver a acceder a tus fondos de forma permanente. Si otra persona obtiene tu clave privada, podrá quedarse con todo de forma inmediata e irreversible.
Esto es lo que convierte a la gestión de claves en la disciplina de seguridad más importante de la criptografía. Todo el modelo de seguridad de la propiedad de la cadena de bloques se reduce a una sola pregunta: ¿quién tiene la clave?
Claves privadas y claves públicas
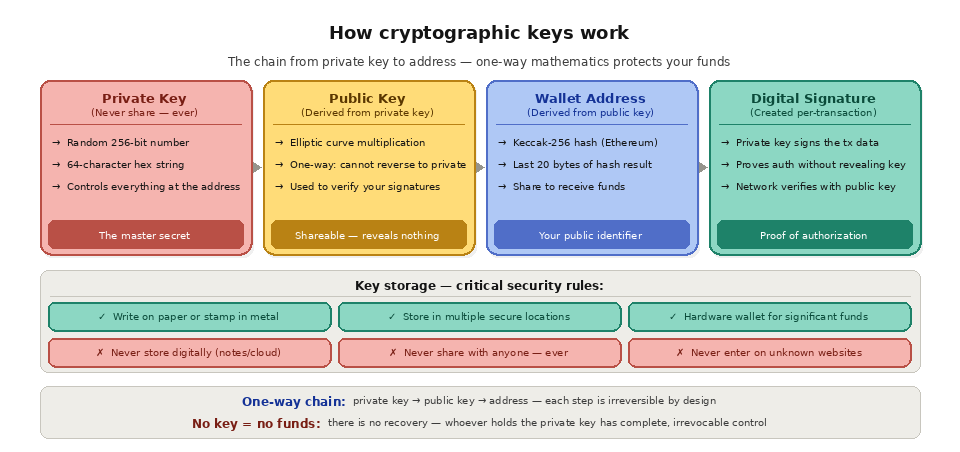
Una clave privada es un número generado aleatoriamente comprendido entre 1 y aproximadamente 1,16 × 10⁷⁷ (el orden de la curva elíptica secp256k1 utilizada por Bitcoin, Ethereum y la mayoría de las cadenas de bloques). En la práctica, se trata de un valor de 256 bits (32 bytes), que suele representarse como una cadena hexadecimal de 64 caracteres.
La clave pública se obtiene a partir de la clave privada mediante la multiplicación en curva elíptica, una operación matemática unidireccional. Se puede calcular la clave pública a partir de la clave privada, pero no se puede invertir el proceso para obtener la clave privada a partir de la clave pública. Esta asimetría es la base de la seguridad de la cadena de bloques.
La dirección del monedero se obtiene a partir de la clave pública mediante un proceso de hash. En Ethereum, la dirección corresponde a los últimos 20 bytes del hash Keccak-256 de la clave pública. En Bitcoin, la dirección se obtiene mediante un esquema de hash diferente (SHA-256 seguido de RIPEMD-160). La dirección es la que compartes con otras personas para recibir fondos. Está vinculada matemáticamente a tu clave privada, pero no revela nada sobre ella.
Cuando firmas una transacción, tu monedero utiliza la clave privada para generar una firma digital. La firma demuestra que el titular de la clave privada ha autorizado la transacción, sin revelar la propia clave privada. Cualquier usuario de la red puede verificar la firma utilizando la clave pública, pero nadie puede falsificar una firma válida sin la clave privada.
Frases de semilla (frases mnemotécnicas)
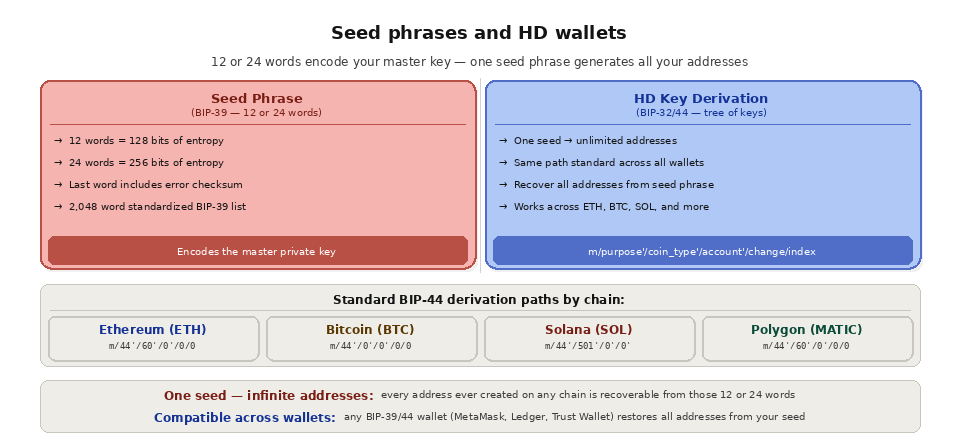
Las claves privadas sin procesar son cadenas largas e ilegibles de caracteres hexadecimales. Las frases de semilla resuelven este problema de usabilidad codificando el material de la clave como una secuencia de 12 o 24 palabras comunes en inglés, siguiendo el estándar BIP-39. Las palabras proceden de una lista estandarizada de 2.048 palabras, y la secuencia específica codifica la entropía (aleatoriedad) utilizada para generar la clave privada maestra.
Una frase semilla de 12 palabras codifica 128 bits de entropía. Una frase semilla de 24 palabras codifica 256 bits. La última palabra incluye una suma de comprobación que ayuda a detectar errores de transcripción. A partir de esta entropía, el monedero deriva una clave privada maestra utilizando el método de «key stretching» de PBKDF2 con 2.048 iteraciones, lo que hace que los ataques de fuerza bruta contra la frase semilla sean computacionalmente inviables.
¿Cuál es la diferencia entre una clave privada y una frase de semillas?
A menudo se utilizan estos términos indistintamente, pero no son lo mismo. Una clave privada controla una dirección y es un número sin formato de 256 bits. Una frase semilla es una copia de seguridad legible para los humanos, normalmente de 12 o 24 palabras, que codifica el secreto maestro del que se derivan muchas claves privadas. En otras palabras, una sola frase semilla puede regenerar todas las claves privadas de tu monedero criptográfico. Por eso proteger la frase semilla es aún más importante que proteger cualquier clave privada individual: si pierdes la frase semilla, pierdes la capacidad de recuperar todas las direcciones derivadas.
Carteras determinísticas jerárquicas (HD)
Las carteras modernas no generan una única clave privada. Utilizan la frase semilla para derivar un árbol de claves mediante un sistema denominado «generación jerárquica determinista (HD)» de claves, definido en los BIP-32 y BIP-44.
La clave privada maestra generada a partir de la frase semilla actúa como raíz de un árbol de claves. Cada rama del árbol se identifica mediante una ruta de derivación, una serie de índices que especifican cómo recorrer el árbol. El formato estándar de la ruta de derivación es m/propósito'/tipo_de_moneda'/cuenta'/cambio/índice_de_dirección. Por ejemplo, la primera dirección Ethereum se deriva de m/44'/60'/0'/0/0, y la segunda de m/44'/60'/0'/0/1.
Esta estructura jerárquica permite que una única frase de semillas pueda generar un número ilimitado de direcciones en cualquier cadena de bloques. Tus direcciones de Ethereum , Bitcoin , Solana y las direcciones de cualquier otra cadena compatible pueden derivarse todas de las mismas 12 o 24 palabras. Si restauras tu frase de semillas en cualquier monedero compatible con BIP-39/BIP-44, todas tus direcciones se recuperarán automáticamente.
Cómo guardar las llaves de forma segura
Para los particulares, la decisión más importante es cómo guardar la frase de semillas.
Anótalo en un papel y guárdalo en un lugar seguro. Esta es la recomendación básica. Utiliza tinta indeleble ink sobre papel sin ácido, guárdalo en un recipiente impermeable y manténlo en un lugar que controles (ni en una nota sincronizada en la nube, ni en una foto de tu móvil, ni en un archivo de texto en tu ordenador). Plantéate guardar copias en varios lugares seguros (una caja fuerte en casa y una caja de seguridad en el banco, por ejemplo) para protegerte frente a desastres que afecten a un único lugar.
Grábala en metal para que sea resistente al fuego y al agua. Los productos de acero inoxidable para el almacenamiento de frases de semilla están diseñados para resistir incendios domésticos, inundaciones y otros desastres naturales que destruirían el papel. Para carteras cuyo valor supere unos pocos miles de dólares, una copia de seguridad en metal es una inversión que merece la pena.
Nunca guardes tu frase de semillas en formato digital. Ni en una aplicación de notas, ni en una captura de pantalla, ni en un gestor de contraseñas, ni en un borrador de correo electrónico, ni en un servicio de almacenamiento en la nube. Cualquier almacenamiento digital al que se pueda acceder a través de Internet es un posible vector de ataque. El malware, las filtraciones en la nube, los gestores de contraseñas comprometidos y las bibliotecas de fotos sincronizadas se han utilizado para robar frases de semillas.
¿Cuáles son las principales formas de almacenar claves criptográficas?
Los métodos de almacenamiento suponen un equilibrio entre la seguridad y la comodidad. En la tabla siguiente se comparan las opciones más habituales para que puedas elegir el enfoque que mejor se adapte al valor que deseas proteger.
Método
// Datos en Tiempo Real
Comodidad
Ideal para
Copia de seguridad en papel
Medio
Bajo
Pequeñas explotaciones, copia de seguridad de referencia
Soporte metálico
Alto
Bajo
Almacenamiento de semillas resistente a los desastres
Monedero físico
Alto
Medio
Participaciones activas mantenidas fuera de línea
Cartera multisig
Muy alto
Bajo
Equipos, DAO, tesorerías
Servicio MPC
Muy alto
Alto
Instituciones y custodios
Muchas personas combinan distintos métodos. Por ejemplo, la distinción entre una cartera «caliente» para el uso diario y el almacenamiento «frío» para los ahorros se trata en nuestra guía sobre carteras «calientes» frente a carteras «frías».
¿Qué pasa si pierdes tu frase de semillas?
Si pierdes tu frase de semillas y no tienes tus claves privadas guardadas en otro lugar, los fondos serán irrecuperables. Ninguna empresa, servicio de asistencia equipe ni desarrollador puede restablecer el acceso, ya que nadie más posee la clave. Este es el precio de la autocustodia: obtienes el control total, pero también la responsabilidad total. La mejor defensa es la redundancia. Guarda más de una copia de seguridad en lugares seguros e independientes, de modo que un único incendio, inundación o robo no destruya tu única copia. Si alguna vez se ve comprometida una copia de seguridad, transfiere inmediatamente tus fondos a una nueva cartera generada a partir de una frase semilla nueva.
Carteras con múltiples firmas
En el caso de equipos, organizaciones y carteras individuales de gran valor, una única clave que controle todos los activos constituye un punto único de fallo inaceptable. Las carteras de multifirma (multisig) requieren varias claves independientes para autorizar una transacción.
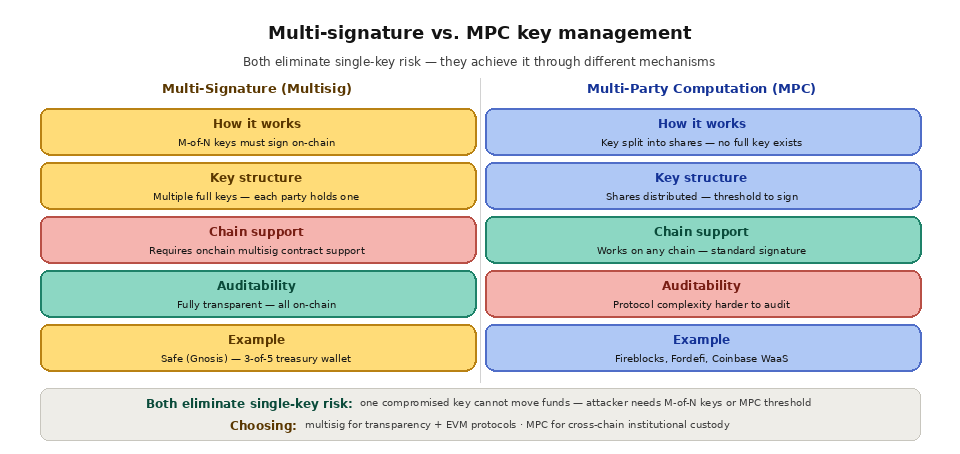
Safe (antes conocida como « Gnosis Safe») es la cartera multisig más utilizada en las cadenas de Ethereum y EVM. Una cartera Safe se configura con un conjunto de direcciones de propietarios y un umbral (por ejemplo, «3 de 5», lo que significa que tres de los cinco propietarios designados deben aprobar una transacción para que se ejecute). Ningún propietario puede mover fondos de forma unilateral. Si se compromete una clave, el atacante no puede robar nada, ya que sigue necesitando las demás firmas requeridas. Las carteras multisig son el estándar para las tesorerías de las DAO, los fondos propiedad de protocolos, las carteras de empresas y cualquier tenencia de gran valor en la que el riesgo de que se comprometa o se pierda una sola clave sea demasiado elevado. La contrapartida es la complejidad operativa: cada transacción requiere la coordinación entre varios firmantes, lo que añade tiempo y sobrecarga al proceso.
Cálculo multipartito (MPC)
El MPC es una alternativa a la firma múltiple (multisig) que divide una única clave privada en varias partes distribuidas entre diferentes partes o dispositivos. Ninguna de las partes posee en ningún momento la clave completa. Cuando es necesario firmar una transacción, las partes participan en un protocolo criptográfico que genera una firma válida sin que ninguna de ellas revele su parte de la clave a las demás.
Servicios como Fireblocks, Fordefi y el WaaS (Wallet-as-a-Service) de Coinbase utilizan MPC para ofrecer una gestión de claves de nivel institucional. La ventaja frente a la firma múltiple (multisig) es que la MPC genera una única firma estándar, lo que significa que funciona con cualquier cadena de bloques (incluidas aquellas que no admiten la firma múltiple de forma nativa) y no requiere ninguna infraestructura especial en la cadena. La desventaja es que los sistemas MPC son más complejos de implementar y auditar, y conllevan supuestos de confianza respecto al software y la infraestructura de la MPC.
¿En qué se diferencian las carteras custodias de las no custodias?
La cuestión decisiva en lo que respecta a la gestión de claves es quién las custodia. Con un monedero custodial, un tercero —como una plataforma de intercambio— custodia las claves en tu nombre. Con un monedero no custodial, eres tú mismo quien custodia las claves. La tabla siguiente resume las ventajas e inconvenientes.
Aspecto
De limpieza
Sin custodia
¿Quién tiene las llaves?
El proveedor
Tú
Recuperación en caso de olvido de la contraseña
El proveedor puede ayudar
Solo tu frase de semillas te permite recuperarlo
Riesgo de contraparte
El proveedor puede bloquearse o fallar
Ninguno
Ideal para
Principiantes, trading activo
Titulares y desarrolladores autosoberanos
Los diseños más recientes difuminan esta línea divisoria. La abstracción de cuentas y los monederos de contratos inteligentes incorporan funciones como la recuperación a través de redes sociales y los límites de gasto, lo que proporciona a los usuarios sin custodia algunas de las medidas de seguridad que tradicionalmente ofrecían las cuentas con custodia.
Cómo « Quicknode » da soporte a la infraestructura de gestión de claves
Quicknode No almacena ni gestiona claves privadas. Proporciona la capa de acceso a la cadena de bloques de la que dependen los sistemas de gestión de claves. Las carteras multisig, las soluciones MPC y las interfaces de carteras de hardware necesitan puntos finales RPC fiables para consultar el estado de la cadena, calcular el gas y enviar transacciones firmadas. La API Core de Quicknode proporciona este acceso en más de 80 cadenas con baja latencia y alta fiabilidad. Para los equipos institucionales que gestionan infraestructura MPC u operaciones multisig, el servicio dedicado de QuicknodeClústeres de xml-ph-0001@deepl.internal ofrecen la infraestructura aislada y con tiempo de actividad garantizado que exigen los flujos de trabajo de gestión de claves de alto valor.
Preguntas frecuentes
¿Es posible recuperar alguna vez una clave privada perdida?
No. Si pierdes la clave privada y no dispones de la frase de semillas ni de ninguna otra copia de seguridad, no podrás acceder nunca más a los fondos asociados. En una cadena de bloques no existe ningún mecanismo de restablecimiento, por lo que las copias de seguridad son imprescindibles.
¿La frase de semillas es la misma en todos mis monederos?
Cada monedero que crees genera su propia frase de semillas. Esa única frase puede generar muchas direcciones en varias cadenas, pero solo controla el monedero para el que se creó. Nunca reutilices ni compartas una frase de semillas entre monederos que no estén relacionados.
¿Son necesarias las carteras físicas para una buena gestión de claves?
No es estrictamente necesario, pero se recomienda encarecidamente su uso una vez que tus activos alcancen un volumen considerable. Un monedero físico mantiene la clave privada fuera de línea y firma las transacciones en el propio dispositivo, lo que te protege de la mayoría de los ataques remotos.
¿Cuál es la diferencia entre «multisig» y «MPC»?
La firma múltiple (multisig) requiere varias firmas en la cadena para aprobar una transacción, mientras que la computación múltiple (MPC) divide una clave en partes y genera una única firma estándar fuera de la cadena. La firma múltiple es transparente en la cadena; la computación múltiple funciona en cualquier cadena y oculta la estructura multipartita.
¿Cómo pueden los desarrolladores consultar las claves y los saldos de forma segura?
Las aplicaciones nunca necesitan la clave privada para leer datos. Utilizan puntos finales RPC, como la API Core, para consultar saldos y difundir transacciones ya firmadas, manteniendo la firma aislada en el monedero.