Victor Rohlfs, Vivian Carrasco
18 de junio de 2025 — 19 minutos de lectura
🤖 NOVEDAD: « Quicknode : Manual de cocina con IA» 10 recetas probadas para programar con IA Agentes.
Ver recetasCustodia de activos digitales: garantizar una ejecución de operaciones segura y de baja latencia a gran escala
Descubre cómo los depositarios pueden lograr una ejecución de operaciones con criptomonedas ultrarrápida y protegida contra el MEV mediante una infraestructura de cadena de bloques de nivel empresarial. Conoce la arquitectura, los riesgos y las soluciones que permiten la negociación segura y en tiempo real de activos digitales a gran escala.
Certificado SOC 2 Tipo II · ISO 27001
Victor Rohlfs, Vivian Carrasco
18 de junio de 2025 — 19 minutos de lectura
Al aprovechar una infraestructura global dedicada a la cadena de bloques y una conectividad directa en la cadena, los depositarios pueden ejecutar operaciones con activos digitales en tiempo real con una seguridad y fiabilidad inquebrantables. Esto permite a las instituciones satisfacer las exigencias de rendimiento (donde cada milisegundo cuenta) al tiempo que mantienen estrictos controles de cumplimiento normativo y de riesgo en sus flujos de trabajo de negociación.
El auge de la adopción institucional de las criptomonedas y de los volúmenes de negociación en cadena (por ejemplo, 27 billones de dólares en transacciones con stablecoins liquidadas en los primeros 11 meses de 2024) ha dejado claro que la rapidez, la seguridad y la fiabilidad son aspectos imprescindibles para las operaciones de custodia de activos digitales. En comparación con las finanzas tradicionales, las operaciones en cadena plantean retos únicos: las transacciones deben propagarse a través de redes descentralizadas, competir en mempools públicos y resistir riesgos como el «front-running» por parte de bots. En esta guía, analizaremos qué se necesita para crear una arquitectura de negociación segura y de baja latencia para los custodios y esbozaremos un plan técnico para lograrlo.
En primer lugar, cualquier plataforma institucional de negociación de activos digitales debe cumplir tres criterios esenciales:
Ejecución de baja latencia:
El tiempo total desde el inicio de la operación hasta su inclusión en la cadena de bloques debe reducirse al mínimo. En mercados muy dinámicos, los retrasos de tan solo unos segundos pueden provocar la pérdida de oportunidades o el deslizamiento de precios. Una latencia elevada no solo empeora la experiencia del usuario, sino que también crea oportunidades para el arbitraje de información: una propagación lenta de las transacciones puede permitir que los bots o la competencia se adelanten a tus operaciones. La infraestructura de un custodio debe transmitir las operaciones de forma inmediata y obtener datos de la cadena de bloques en tiempo real, garantizando que su visión del mercado esté siempre actualizada.
Seguridad y protección contra el MEV:
Los custodios deben garantizar que las transacciones se ejecuten con integridad y no se vean comprometidas durante su tránsito. En la práctica, esto significa proteger las operaciones de ataques de MEV (valor máximo extraíble, por sus siglas en inglés), como el «front-running» o el «sandwiching», que se aprovechan del mempool público reordenando o insertando transacciones con fines lucrativos. En el caso de operaciones en cadena de gran valor, el uso de retransmisores de transacciones privados o puntos finales RPC especializados puede mantener las transacciones ocultas a los atacantes hasta que se confirmen, lo que impide que los actores maliciosos manipulen el orden flow. (Por ejemplo, los complementos de protección contra el MEV deQuicknode proporcionan un RPC privado que protege las transacciones de los ataques MEV.) La seguridad también abarca la integridad de los datos: la conectividad directa con los nodos de la cadena de bloques (sin intermediarios poco fiables) garantiza que los datos de las transacciones y del estado en los que confías sean exactamente los mismos que los registrados en la cadena.
Fiabilidad y alcance global:
En un entorno comercial global, el tiempo de actividad y la distribución geográfica son fundamentales. Las plataformas de custodia suelen prestar servicio a clientes de todo el mundo y operan las 24 horas del día, los 7 días de la semana, en múltiples cadenas de bloques. La infraestructura debe gestionar grandes volúmenes sin fallar:todas las solicitudes de operación deben procesarse, incluso durante picos de tráfico o congestión de la red. La redundancia y la conmutación por error son imprescindibles para garantizar una alta disponibilidad. Además, una red de infraestructura de nodos distribuida a nivel mundial puede enrutar las solicitudes a la región más cercana, reduciendo así la latencia para los usuarios de diferentes ubicaciones. Se requiere un rendimiento constante y nodos actualizados (siempre sincronizados con el último bloque) para que las operaciones no se retrasen a la espera de que un nodo se ponga al día. En resumen, la plataforma debe ser tan fiable y rápida como la cadena de bloques subyacente (si no más), sin puntos únicos de fallo.
Una estructura sólida de negociación con custodia debe cumplir estos criterios para ejecutar las órdenes con rapidez (a menudo en fracciones de segundo), proteger cada transacción frente a condiciones adversas y garantizar la continuidad operativa. El incumplimiento de cualquiera de estos criterios puede dar lugar a pérdidas económicas o a incumplimientos normativos; por ejemplo, una interrupción del servicio cuando el mercado está en movimiento o una operación de «front-running» que infrinja las políticas de mejor ejecución.
Esta es una de las primeras cuestiones que hay que tener en cuenta a la hora de diseñar un sistema de negociación de activos digitales de baja latencia: ¿cómo te conectarás a las redes blockchain para leer datos y enviar transacciones? Existen varios enfoques, cada uno con sus ventajas e inconvenientes en relación con nuestros criterios (velocidad, seguridad y fiabilidad):
Ejecutar tus propios nodos de blockchain te proporciona acceso directo a la red sin depender de terceros. En teoría, esto debería maximizar el control: puedes configurar los nodos como desees y garantizar que los datos procedan directamente de la fuente (cumpliendo así con los requisitos de integridad). Sin embargo, los retos prácticos que plantea el autoalojamiento a gran escala son considerables. En el caso de un custodio que gestione múltiples cadenas y tenga clientes en todo el mundo, sería necesario desplegar numerosos nodos en distintas regiones y mantenerlos las 24 horas del día. Garantizar una baja latencia no es solo cuestión de poner en marcha un nodo; requiere optimizar el peering de red, el hardware y la proximidad a los validadores y mineros, tareas que exigen conocimientos especializados. Además, mantener una alta fiabilidad puede convertirse en un atolladero operativo: los nodos requieren actualizaciones constantes (bifurcaciones, mejoras) y supervisión, y cualquier tiempo de inactividad repercute directamente en su negocio. Como descubrió un proveedor del sector, el autoalojamiento de la infraestructura de cadena de bloques consume muchos recursos y distrae de la actividad principal: «el mantenimiento de los nodos de cadena de bloques requeriría muchos recursos», sobre todo cuando los clientes institucionales esperan un tiempo de inactividad nulo.
Es fundamental tener en cuenta que un único nodo autohospedado (o incluso un pequeño clúster) podría tener dificultades para cumplir de forma constante los requisitos de baja latencia. Si tu nodo se encuentra en una sola región, los usuarios que estén lejos experimentarán una latencia de red adicional. Poner en marcha nodos en varios continentes y mantenerlos todos sincronizados es una tarea nada trivial. También está la cuestión del rendimiento y la escalabilidad: si tu volumen de operaciones se dispara o necesitas consultar muchos datos en paralelo, ¿podrá tu infraestructura autogestionada soportarlo? Sin un sobreaprovisionamiento significativo o una escalabilidad dinámica, corres el riesgo de encontrarte con cuellos de botella en el rendimiento o límites de velocidad durante las horas punta. En resumen, aunque el autoalojamiento ofrece un acceso sin restricciones, suele quedarse corto en cuanto a la cobertura global de baja latencia y requiere un gran esfuerzo para alcanzar el nivel de fiabilidad y capacidad de respuesta que necesita un custodio.
Otra vía que exploran algunos equipos es el uso de puntos finales RPC públicos o de servicios de infraestructura gratuitos proporcionados por proyectos de blockchain y agregadores. Por ejemplo, los agregadores de intercambios descentralizados pueden ofrecer una API pública para enviar operaciones de intercambio, y algunas blockchains gestionan nodos públicos a los que cualquiera puede realizar consultas. El atractivo de esta opción radica en que no requiere configuración y supone un bajo coste inicial: se aprovecha una « endpoint » ya existente y se evita tener que gestionar los propios nodos. Sin embargo, estos servicios públicos o compartidos conllevan estrictas limitaciones. A menudo imponen límites de frecuencia, restricciones de rendimiento por el uso compartido y un tiempo de actividad poco fiable. En el contexto del trading de baja latencia, confiar en una « endpoint » pública congestionada es arriesgado: podrías experimentar tiempos de respuesta variables dependiendo del número de usuarios que la estén utilizando. De hecho, la «comodidad» de una API gratuita suele venir a costa de la velocidad y la consistencia. Por ejemplo, una API pública de intercambio podría limitar tus solicitudes o tener una latencia p99 de un par de segundos —demasiado lenta cuando las decisiones a nivel de milisegundos son cruciales—.
La seguridad es otra de las preocupaciones. Los puntos finales públicos no suelen ofrecer protección contra el MEV ni una gestión especializada de las transacciones. Tus transacciones pasan por el mempool público como las de cualquier otro usuario, lo que aumenta la probabilidad de que un bot depredador las detecte y actúe en consecuencia. También hay una falta de personalización: no es fácil integrar flujos de trabajo a medida (como una lógica de conmutación por error personalizada o el enrutamiento por prioridades) cuando dependes de un proveedor básico. En resumen, aunque los puntos finales RPC públicos pueden ser adecuados para proyectos de aficionado o pruebas iniciales, no cumplen los requisitos en los tres criterios necesarios para una plataforma de custodia de nivel empresarial. Los bots de negociación de alta frecuencia y los sistemas de misión crítica superan rápidamente las capacidades de estas soluciones debido a sus problemas de latencia y fiabilidad.
La tercera opción consiste en recurrir a un proveedor de infraestructura de nodos de nivel empresarial. Quicknode, por ejemplo, ofrece dos servicios principales para dar respuesta a las distintas necesidades de las instituciones: la API Core y Dedicated Clústeres.
API Core: La API Core de Quicknodeofrece puntos finales RPC de alto rendimiento distribuidos en numerosas regiones de todo el mundo. Gracias a una red amplia y extensa, garantiza una latencia baja y constante, así como una conectividad fiable con la cadena de bloques. Esta amplia cobertura global beneficia a los custodios que necesitan una propagación inmediata de las transacciones y una recuperación de datos ágil, sin la carga que supone la gestión de nodos personalizados. Los custodios que utilizan la API Core obtienen acceso instantáneo a un enrutamiento optimizado, almacenamiento en caché y una infraestructura de alta disponibilidad diseñada específicamente para la interacción con la cadena de bloques a gran escala.
Clústeres dedicado: Para los administradores que necesiten entornos personalizados y aislados, Quicknode ofrece el servicio «Dedicated Clústeres. Este servicio proporciona recursos de nodo totalmente dedicados —lo que elimina los «vecinos ruidosos»— junto con configuraciones personalizables, como ajustes específicos para cada cliente, implementaciones regionales precisas y unidades de redundancia adicionales. El servicio «Dedicated» Clústeres garantizan un alto rendimiento predecible adaptado a necesidades específicas de latencia o normativas, lo que proporciona a las instituciones un control minucioso sobre la configuración de su infraestructura de nodos.
Tanto la API principal como la dedicada Clústeres responden a criterios empresariales fundamentales:
Baja latencia: La red optimizada y la distribución global de nodos de Quicknodegarantizan un retraso mínimo al redirigir las solicitudes al nodo más cercano disponible.
Seguridad y protección contra el MEV: Ambos servicios ofrecen integraciones como puntos finales RPC privados y retransmisores de transacciones especializados (por ejemplo, Merkle) para proteger contra el «front-running» y la explotación del MEV, lo que permite a los custodios enviar transacciones de forma segura directamente a los validadores.
Fiabilidad y redundancia: Quicknode cuenta con sistemas redundantes y mecanismos automáticos de conmutación por error para garantizar una alta disponibilidad. Además, Clústeres ofrecen opciones de redundancia adicionales adaptadas a las especificaciones del cliente.
QuicknodeEn esencia, un proveedor de infraestructura profesional puede satisfacer todas las necesidades de una plataforma de negociación con custodia: ejecución ultrarrápida, protecciones avanzadas y disponibilidad permanente. Por eso, muchas empresas líderes del sector fintech y de las criptomonedas optan por no reinventar la rueda en este ámbito. Por ejemplo, Metaco (una empresa de tecnología de custodia de activos digitales que presta servicio a bancos de primer nivel, adquirida por Ripple) se pasó a Quicknode tras considerar que otras soluciones eran insuficientes: los «tiempos de respuesta ultrarrápidos y una fiabilidad superior» les permitieron satisfacer las expectativas de los clientes en cuanto a velocidad, calidad de los datos y tiempo de actividad. Asociarse con un proveedor experto te brinda acceso inmediato a una red probada en la práctica y a un servicio de asistencia equipe capaz de ayudarte cuando surgen problemas, lo cual tiene un valor incalculable cuando se te confía la protección y la gestión de transacciones de miles de millones en activos.
Supongamos que optas por un enfoque de nivel empresarial y deseas diseñar un sistema integral para la ejecución segura y en tiempo real de operaciones en un contexto de custodia. A continuación se ofrece una visión detallada de cómo pueden encajar entre sí cada uno de los componentes, desde el inicio de la operación hasta la confirmación en cadena y la auditoría. (Esto se basa en la arquitectura de conciliación de nuestra guía anterior, pero en este caso nos centramos en el proceso de ejecución de las transacciones, en lugar del seguimiento a posteriori de los saldos).
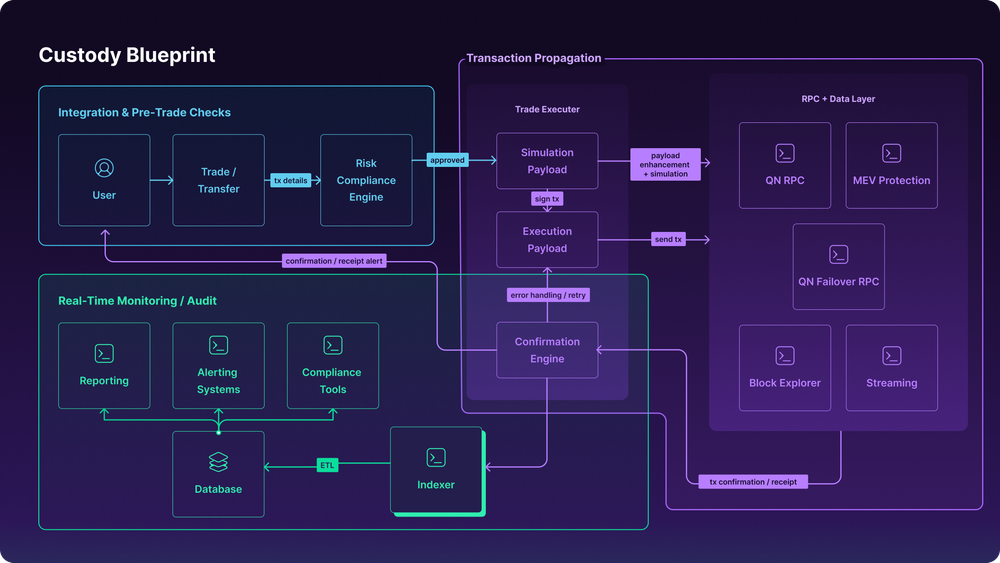
Origen de las órdenes y controles de políticas: Los custodios institucionales suelen integrar las operaciones de negociación con los sistemas internos de cumplimiento normativo y gestión de riesgos. Cuando se inicia una operación o una transferencia (ya sea por parte de un cliente a través de una interfaz o por una mesa de negociación interna), esta pasa primero por una serie de comprobaciones de políticas. Los motores de cumplimiento normativo y los módulos de gestión de riesgos garantizan que la transacción cumpla con la normativa y las reglas internas: por ejemplo, verificando el estado KYC/AML de las direcciones, comprobando que el volumen de la operación se encuentre dentro de los límites establecidos y que los activos estén disponibles. Estos sistemas pueden interactuar con una plataforma de monedero de custodia (como un sistema de gestión de claves basado en HSM o un servicio como Fireblocks/Copper) que almacena las claves privadas y puede crear y firmar la transacción. Solo después de que una solicitud de transacción haya superado todas las comprobaciones necesarias (y, posiblemente, haya obtenido la aprobación de varios firmantes en un proceso de aprobación múltiple flow) se libera para su ejecución.
Coordinación en tiempo real: Una vez que se da luz verde a una operación, un servicio interno específico (llamémoslo el microservicio «Trade Executor») se encarga de gestionar la ejecución en la cadena. Este servicio recibe los detalles de la transacción (activo, importe, direcciones de origen y destino, etc., o quizá una instrucción de intercambio como «intercambiar X por Y»). Su función no es decidir si la operación debe llevarse a cabo (eso ya lo ha decidido la lógica de negocio anterior), sino garantizar que se realice de forma rápida y correcta en la cadena de bloques. El «Trade Executor» interactúa tanto con el sistema de monedero/custodio para obtener una transacción firmada (si no se ha preparado previamente) como con la red de la cadena de bloques a través de RPC. En esta fase, cada milisegundo que se ahorra cuenta: el servicio marcará la orden con la fecha y la hora y procederá inmediatamente a difundirla por la ruta más rápida posible.
RPC primario y de conmutación por error: Para transmitir la transacción a la cadena de bloques, el Trade Executor utiliza un RPC principal endpoint facilitado por el proveedor de infraestructura (por ejemplo, un Quicknode HTTPS o WebSocket endpoint). Esta conexión RPC es, en esencia, nuestra puerta de acceso a la cadena de bloques. Dado que utilizamos un proveedor empresarial, disponemos de un clúster dedicado endpoint con baja latencia y alto rendimiento. El sistema está configurado con un también el RPC de conmutación por error – ya sea un « endpoint » alternativo del proveedor en otra región o un proveedor secundario completamente distinto – para garantizar la redundancia. En la práctica, la transacción se envía primero al nodo RPC principal mediante un método como eth_sendRawTransaction (para Ethereum) o su equivalente en otras cadenas. El nodo valida inmediatamente esta transacción y la transmite a sus pares de la red.
Difusión global del mempool: Una de las ventajas de utilizar un proveedor optimizado a nivel global es que la propagación de tu transacción puede ser near-instantánea en todo el mundo. La infraestructura de Quicknode, por ejemplo, se conecta con nodos en todas las regiones principales, lo que significa que, una vez que tu transacción llega a su nodo, se distribuye rápidamente a los mineros y validadores, independientemente de dónde se encuentren. Un bajo retraso en la propagación aumenta la probabilidad de que tu transacción se incluya en el siguiente bloque de la cadena. Básicamente, reduce la «distancia de salto» entre el sistema de su custodio y los productores de bloques. El resultado: una inclusión más rápida y un menor riesgo de quedarse atascado en el mempool. Además, los nodos del proveedor mantienen una actualidad de bloques muy elevada —siempre están alineados con la altura del bloque más reciente—, por lo que no hay retraso en el reconocimiento del estado más reciente (lo que, de otro modo, podría provocar que una transacción fuera rechazada por hacer referencia a un estado antiguo).
MEV y protección contra el «front-running»: Para determinadas operaciones delicadas, el ejecutor de operaciones puede elegir un método de difusión especializado. Por ejemplo, al ejecutar un intercambio DeFi de gran volumen en Ethereum, en lugar de la ruta habitual del mempool público, podría utilizar un RPC de transacción privada. Nuestro proveedor de infraestructura lo admite mediante un complemento: la transacción se envía mediante un método como, por ejemplo, eth_sendPrivateTransaction lo que la mantiene al margen de la red pública de rumores. Esto garantiza que ningún bot de «front-running» vea siquiera la transacción antes de que se mine, lo que elimina de forma efectiva el riesgo de ataques «sandwich» u otras formas de explotación del MEV. La contrapartida es que estas rutas privadas podrían funcionar únicamente con determinados mineros o tener garantías de inclusión ligeramente diferentes, por lo que la lógica podría recurrir a la ruta pública si fuera necesario (por eso es importante contar con rutas de conmutación por error). Aun así, para un custodio que ejecute un intercambio en cadena en nombre de un cliente, este tipo de protección contra el «front-running» puede marcar la diferencia entre obtener el precio esperado o ser víctima de un costoso ataque «sandwich».
Ejemplo: flujo de trabajo de intercambio en cadena: Para ilustrarlo con un ejemplo concreto, imaginemos una empresa que realiza un intercambio de tokens en cadena en Solana con el fin de reequilibrar su cartera. El ejecutor de operaciones podría utilizar un agregador como Jupiter para obtener la mejor ruta de precios para el intercambio. Gracias a la API integrada Metis Jupiter Swap de Quicknode, el custodio puede obtener una cotización de intercambio y enviar la operación a través de un backend de alto rendimiento que es entre 4 y 5 veces más rápido que la API pública. A continuación, la transacción de intercambio firmada se transmite a través del nodo Solana de Quicknode, llegando a los validadores con un retraso mínimo. Gracias a la baja latencia y al rendimiento dedicado, el intercambio tiene una probabilidad muy alta de ejecutarse en el siguiente bloque Solana , y la empresa logra near una ejecución casi instantánea de una operación de gran volumen al precio óptimo. Esto ilustra cómo cada elemento —desde el enrutamiento inteligente de órdenes hasta la rápida transmisión RPC— se combina para dar respuesta al caso de uso de la custodia. En resumen, la propagación de las transacciones en nuestra arquitectura está diseñada para ser lo más directa y rápida posible, con mecanismos de respaldo y protección para gestionar los aspectos más complejos de la negociación en blockchain.
Confirmación y transmisión en tiempo real: Una vez enviada la transacción, el sistema pasa a supervisar mode para confirmar que la operación ha sido minada o validada en la cadena de bloques. En lugar de limitarse a consultar la cadena de bloques en busca de un acuse de recibo de la transacción (lo cual es viable pero ineficiente), nuestra arquitectura puede utilizar un mecanismo de transmisión en tiempo real o de webhooks. Por ejemplo, Streams o las suscripciones mejoradas a WebSocket de Quicknodepermiten a la plataforma estar atenta a eventos específicos —como la aparición del hash de nuestra transacción en un nuevo bloque o el cambio en el saldo de una dirección concreta— y recibir una notificación en el instante en que se producen. El servicio Trade Executor se suscribe a estos eventos (a menudo configurados de antemano, cuando se envió la transacción) y, de este modo, sabe en menos de un segundo cuándo se confirma la operación. Esta información en tiempo real es crucial para el flujo de trabajo de un custodio: activa procesos posteriores como la actualización de los registros de posiciones, la notificación a los usuarios o el inicio de cualquier acción de seguimiento (por ejemplo, la liberación de un pago en moneda fiduciaria una vez confirmada una transferencia de criptomonedas).
Comprobaciones de integridad de los datos: Aunque confiamos en nuestra conexión directa con el nodo, es una buena práctica en los sistemas empresariales realizar comprobaciones de validez, especialmente en el caso de transacciones críticas. El componente de monitorización podría verificar los detalles cruzándolos con una fuente adicional, si está disponible; por ejemplo, consultando la API de un explorador de bloques para asegurarse de que la transacción se encuentra efectivamente en la cadena canónica (esto puede resultar útil en casos extremos, como las reorganizaciones de la cadena). Sin embargo, en la mayoría de los casos, la confirmación del nodo es definitiva. A continuación, la plataforma recupera cualquier dato relevante resultante —nuevos saldos, saldos actualizados de tokens, etc.— directamente a través de RPC para registrar el estado posterior a la operación. Si la operación fue un intercambio, se pueden obtener las cantidades de cada activo antes y después para confirmar que el resultado del intercambio se ajusta a lo esperado. Toda esta recuperación de datos en cadena aprovecha la capa RPC, posiblemente utilizando un indexador interno para mayor eficiencia si el volumen de datos es elevado. (Muchos custodios mantienen un servicio de indexación que incorpora continuamente datos de la cadena de bloques a una base de datos consultable. Esto puede acelerar las consultas de datos históricos o posiciones agregadas, lo cual resulta útil tanto para la conciliación como para la gestión de riesgos en tiempo real).
Gestión de errores y alertas: En caso de que una transacción no se confirme (por ejemplo, si se elimina del mempool o se revierte debido a un error en un contrato inteligente), la capa de monitorización detectará la ausencia de una confirmación dentro del plazo previsto. A continuación, podrá notificarlo a los operadores o volver a intentarlo automáticamente, según corresponda. Las alertas podrían enviarse a un ingeniero de fiabilidad del sistema (SRE, por sus siglas en inglés) equipe si, por ejemplo, la tasa de fallos supera un umbral o si falla una operación específica de alto valor. El sistema debería gestionar estos fallos de forma adecuada; por ejemplo, revertiendo el estado interno si es necesario o poniendo la transacción en cola para su revisión manual. Disponer de datos fiables sobre cada intento de transacción (marcas de tiempo, respuestas de los nodos, códigos de error) es importante para su análisis posterior, lo que nos lleva al componente final.
Cada paso del proceso anterior genera entradas de registro y datos de auditoría. Estos se incorporan a los sistemas de gobernanza, riesgo y cumplimiento (GRC) del custodio.
Registro de auditoría: Cada operación se registra con detalles como quién la inició, cuándo se aprobó, cómo se enrutó (por ejemplo, a través de RPC privado o público) y el ID de la transacción en cadena y el resultado finales. Este registro de auditoría completo es esencial no solo para la rendición de cuentas interna, sino también para el cumplimiento normativo externo. Es posible que se exija a los custodios que demuestren la mejor ejecución y que hayan tomado las precauciones necesarias (por ejemplo, que hayan impedido transferencias no autorizadas, que hayan evitado conflictos de intereses en el enrutamiento de órdenes, etc.). Los registros del ejecutor de operaciones, las respuestas de los nodos y los datos de confirmación constituyen, en conjunto, las pruebas para tales investigaciones.
Supervisión de riesgos: Los datos posteriores a la operación (saldos actualizados, etc.) se incorporan a los sistemas de riesgo para recalibrar las exposiciones en tiempo real. Si la operación formaba parte de una estrategia más amplia (por ejemplo, mover activos para reequilibrar una cartera o para aportar liquidez en algún lugar), dichos sistemas actualizarán los paneles de control y los modelos de riesgo en consecuencia. De hecho, muchas plataformas de negociación con custodia cuentan con controles de riesgo continuos que se ejecutan incluso después de la ejecución; por ejemplo, para garantizar que, tras una serie de operaciones, la cartera global siga ajustándose a los límites, o que se realice un seguimiento de cualquier transacción pendiente de liquidación. Los datos en cadena en tiempo real que proporciona la infraestructura (a través de streams o un indexador) lo hacen posible al ofrecer vistas del estado actualizadas al segundo.
Mejora continua: Por último, el ciclo de retroalimentación incluye la revisión de las métricas de rendimiento y los problemas. Dado que utilizamos un proveedor externo para la capa de nodos, hacemos un seguimiento de métricas como la latencia RPC, las tasas de éxito y las incidencias de conmutación por error. Los proveedores empresariales suelen ofrecer paneles de control o registros para ello. Con el tiempo, el análisis de estos registros puede revelar patrones: tal vez en determinados momentos del día se produzcan picos de latencia en una red concreta, o ciertos tipos de transacciones tarden más tiempo. Esta información ayuda a ajustar el sistema. Por ejemplo, si observamos que el uso de un relé privado mejora significativamente los resultados en operaciones de intercambio de gran volumen, podríamos desviar más operaciones por esa vía. O si una determinada región de RPC resulta más rápida para una cadena de bloques concreta, podríamos reconfigurar nuestro « endpoint » principal en consecuencia. Esta retroalimentación continua garantiza que la arquitectura de negociación se vuelva más robusta y eficiente con cada ciclo, al tiempo que se mantienen los estándares de cumplimiento normativo y auditoría requeridos.
En resumen, esta arquitectura permite a los custodios ejecutar operaciones con activos digitales con rapidez, seguridad y fiabilidad a gran escala. Al combinar la conectividad en tiempo real con la cadena de bloques (a través de nodos RPC optimizados) con sólidos controles previos a la operación y verificaciones posteriores a la misma, las instituciones pueden operar con confianza en los mercados de criptomonedas sin sacrificar el cumplimiento normativo ni la seguridad. Es fundamental destacar que el uso de una infraestructura dedicada y distribuida a nivel mundial garantiza que cada transacción —desde una transferencia rutinaria hasta un gran intercambio entre varias cadenas— se gestione con una latencia mínima y un tiempo de actividad máximo. El resultado es beneficioso para todas las partes: los operadores y los clientes obtienen una ejecución más rápida y mejores resultados en los precios (gracias a la baja latencia y a las transacciones protegidas contra el MEV), mientras que la organización mantiene un registro completo y auditable de la actividad, así como una sólida resiliencia operativa.
In an environment where blockchain networks and markets run 24/7, having a trusted infrastructure partner becomes a force multiplier. Quicknode, for instance, has helped dozens of financial institutions and Web3 teams build these high-performance custody solutions. Its platform offers the building blocks for lightning-fast, globally reliable blockchain interactions – from RPC nodes that average <100ms response times globally to one-click add-ons for enhanced trading APIs and private transaction submission. With such capabilities, your team can focus on business logic and customer experience, while leaving the heavy lifting of node management and optimization to the experts.
¿Estás listo para acelerar tus operaciones con activos digitales? Con la arquitectura adecuada, podrás realizar operaciones a la velocidad de la cadena de bloques (¡y a veces incluso más rápido!). Si deseas explorar una solución de infraestructura a medida para tu caso de uso, no dudes en ponerte en contacto con nosotros para solicitar una consulta sin compromiso con nuestros expertos. En el mundo de la custodia de activos digitales, los ganadores serán aquellos que actúen con rapidez, seguridad y a gran escala, y ahora es el momento de empezar a desarrollar esa capacidad.
Hemos ayudado a decenas de equipos a poner en marcha procesos de conciliación de activos digitales, y estamos aquí para ayudarte.
Fundada en 2017, Quicknode ofrece una infraestructura de blockchain de nivel institucional para desarrolladores y empresas. Con un tiempo de actividad del 99,99 % y compatibilidad con más de 75 cadenas, los equipos pueden crear y ampliar aplicaciones en cadena sin renunciar a nada.
Las últimas novedades sobre ingeniería, actualizaciones de productos y noticias sobre la Web3, directamente en tu bandeja de entrada.