Victor Rohlfs, Vivian Carrasco
18 juin 2025 — 19 min de lecture
🤖 NOUVEAU : « Quicknode » : un guide pratique sur l'IA 10 recettes éprouvées pour le codage en IA agents.
Voir les recettesCertifié SOC 2 Type II · ISO 27001
Conservation des actifs numériques : garantir une exécution sécurisée des transactions à faible latence et à grande échelle
Découvrez comment les dépositaires peuvent mettre en œuvre une exécution ultra-rapide des transactions cryptographiques, protégée contre le MEV, grâce à une infrastructure blockchain de niveau entreprise. Découvrez l'architecture, les risques et les solutions qui permettent un trading sécurisé et en temps réel d'actifs numériques à grande échelle.
Victor Rohlfs, Vivian Carrasco
18 juin 2025 — 19 min de lecture
En s'appuyant sur une infrastructure blockchain mondiale dédiée et une connectivité directe sur la chaîne, les dépositaires peuvent exécuter des transactions d'actifs numériques en temps réel, avec une sécurité et une fiabilité irréprochables. Cela permet aux institutions de répondre aux exigences de performance (où chaque milliseconde compte) tout en respectant des contrôles stricts en matière de conformité et de gestion des risques dans leurs processus de négociation.
L’essor de l’adoption institutionnelle des cryptomonnaies et des volumes de transactions sur la chaîne (par exemple, 27 000 milliards de dollars de transactions en stablecoins réglées au cours des 11 premiers mois de 2024) a clairement démontré que la rapidité, la sécurité et la fiabilité sont des critères incontournables pour les opérations de conservation d’actifs numériques. Par rapport à la finance traditionnelle, les transactions sur la chaîne posent des défis particuliers : elles doivent se propager à travers des réseaux décentralisés, entrer en concurrence dans des mempools publics et résister à des risques tels que le « front-running » par des bots. Dans ce guide, nous allons explorer ce qu’il faut pour mettre en place une architecture de trading sécurisée et à faible latence pour les dépositaires , et présenter un plan technique pour y parvenir.
Tout d'abord, toute plateforme institutionnelle de négociation d'actifs numériques doit répondre à trois critères essentiels :
Exécution à faible latence :
Le délai global, de l’initiation de la transaction à son intégration dans la blockchain, doit être réduit au minimum. Sur des marchés très dynamiques, des retards de quelques secondes seulement peuvent entraîner des occasions manquées ou un glissement de prix. Une latence élevée nuit non seulement à l’expérience utilisateur, mais crée également des opportunités d’arbitrage d’information : une propagation lente des transactions peut permettre à des bots ou à des concurrents de devancer vos transactions. L’infrastructure d’un dépositaire doit diffuser les transactions immédiatement et récupérer les données sur la blockchain en temps réel, afin de garantir que sa vision du marché soit toujours à jour.
Sécurité et protection contre le MEV :
Les dépositaires doivent veiller à ce que les transactions soient exécutées en toute intégrité et ne soient pas compromises pendant leur acheminement. Concrètement, cela implique de protéger les transactions contre les attaques de type MEV (Maximal Extractable Value), telles que le « front-running » ou le « sandwiching », qui exploitent le mempool public en réorganisant ou en insérant des transactions à des fins lucratives. Pour les transactions on-chain de grande valeur, l’utilisation de relais de transactions privés ou de points de terminaison RPC spécialisés permet de dissimuler les transactions aux prédateurs jusqu’à leur confirmation, empêchant ainsi les acteurs malveillants d’altérer l’ flow s relatives aux ordres. (Par exemple, les modules complémentaires de protection contre le MEV proposés parQuicknode fournissent un RPC privé qui protège les transactions contre les attaques MEV.) La sécurité englobe également l’intégrité des données : une connectivité directe aux nœuds de la blockchain (sans intermédiaires peu fiables) garantit que les données de transaction et d’état sur lesquelles vous vous appuyez correspondent exactement à celles enregistrées sur la chaîne.
Fiabilité et présence internationale :
Dans un environnement commercial mondialisé, la disponibilité et la répartition géographique sont essentielles. Les plateformes de conservation servent souvent des clients partout dans le monde et fonctionnent 24 heures sur 24, 7 jours sur 7, sur plusieurs blockchains. L’infrastructure doit gérer des volumes élevés sans faillir :chaque demande de transaction doit aboutir, même en cas de pics de trafic ou de congestion du réseau. La redondance et le basculement sont indispensables pour garantir une haute disponibilité. De plus, un réseau d’infrastructure de nœuds réparti à l’échelle mondiale permet d’acheminer les requêtes vers la région la plus proche, réduisant ainsi la latence pour les utilisateurs situés dans différentes zones géographiques. Des performances constantes et des nœuds à jour (toujours synchronisés avec le dernier bloc) sont indispensables pour que les transactions ne soient pas retardées en attendant qu’un nœud se mette à jour. En résumé, la plateforme doit être aussi fiable et rapide que la blockchain sous-jacente (voire davantage), sans aucun point de défaillance unique.
Une infrastructure de négociation et de conservation robuste doit répondre à ces critères pour exécuter les ordres rapidement (souvent en moins d’une seconde), protéger chaque transaction contre les conditions défavorables et garantir la continuité opérationnelle. Le non-respect de l’un de ces critères peut entraîner des pertes financières ou des manquements à la conformité – par exemple, une panne lorsque le marché est en pleine évolution ou une transaction de « front-running » enfreignant les politiques de meilleure exécution.
C'est l'une des premières questions à se poser lors de la conception d'un système de trading à faible latence pour les actifs numériques : comment allez-vous vous connecter aux réseaux blockchain pour lire les données et envoyer des transactions ? Il existe plusieurs approches, chacune présentant des compromis par rapport à nos critères (vitesse, sécurité, fiabilité) :
L'exploitation de vos propres nœuds de blockchain vous offre un accès direct au réseau, sans dépendance vis-à-vis de tiers. En théorie, cela devrait vous garantir un contrôle maximal : vous pouvez configurer les nœuds comme bon vous semble et vous assurer que les données proviennent directement de la source (répondant ainsi aux exigences d’intégrité). Cependant, les défis pratiques liés à l’auto-hébergement à grande échelle sont considérables. Pour un dépositaire gérant plusieurs chaînes et des clients internationaux, il faudrait déployer de nombreux nœuds dans différentes régions et les maintenir 24 heures sur 24. Garantir une faible latence ne se résume pas à faire fonctionner un nœud ; cela nécessite d’optimiser le peering réseau, le matériel et la proximité avec les validateurs/mineurs – des tâches qui exigent une expertise spécialisée. De plus, maintenir un haut niveau de fiabilité peut se transformer en véritable casse-tête opérationnel : les nœuds nécessitent des mises à jour constantes (forks, mises à niveau) et une surveillance, et toute interruption de service a un impact direct sur votre activité. Comme l’a découvert un prestataire du secteur, l’auto-hébergement d’une infrastructure blockchain mobilise d’importantes ressources et détourne l’attention de l’activité principale : «la maintenance des nœuds de blockchain serait très gourmande en ressources», d’autant plus que les clients institutionnels s’attendent à une disponibilité à 100 %.
Surtout, un nœud autonome isolé (ou même un petit cluster) pourrait avoir du mal à répondre de manière constante aux exigences de faible latence. Si votre nœud se trouve dans une seule région, les utilisateurs éloignés subiront une latence réseau supplémentaire. Déployer des nœuds sur plusieurs continents et les maintenir tous synchronisés n’est pas une mince affaire. Se pose également la question du débit et de l’évolutivité: si votre volume de transactions connaît un pic ou si vous devez interroger de nombreuses données en parallèle, votre infrastructure auto-gérée sera-t-elle en mesure de le gérer ? Sans surprovisionnement important ni évolutivité dynamique, vous risquez de rencontrer des goulots d’étranglement au niveau des performances ou des limites de débit pendant les périodes de pointe. En résumé, bien que l’auto-hébergement offre un accès brut, il présente généralement des lacunes en matière de couverture mondiale à faible latence et nécessite un travail considérable pour atteindre le niveau de fiabilité et de réactivité dont un dépositaire a besoin.
Une autre piste explorée par certaines équipes consiste à utiliser des points de terminaison RPC publics ou des services d’infrastructure gratuits fournis par des projets de blockchain et des agrégateurs. Par exemple, les agrégateurs d’échanges décentralisés peuvent proposer une API publique pour soumettre des échanges, et certaines blockchains exploitent des nœuds publics que tout le monde peut interroger. L’intérêt réside ici dans l’absence de configuration et le faible coût initial: vous tirez parti d’une in endpoint existante et évitez d’exploiter vos propres nœuds. Cependant, ces services publics ou partagés s’accompagnent de limitations strictes. Ils imposent souvent des limites de débit, des contraintes de performance liées à la colocation et une disponibilité peu fiable. Dans le contexte du trading à faible latence, s’appuyer sur une « endpoint » publique saturée est risqué : vous pourriez subir des temps de réponse variables en fonction du nombre d’utilisateurs. En effet, la « commodité » d’une API gratuite se fait généralement au détriment de la vitesse et de la cohérence. Par exemple, une API publique de swap pourrait limiter le débit de vos requêtes ou présenter une latence p99 de quelques secondes – ce qui est bien trop lent lorsque des décisions à l’échelle de la milliseconde sont cruciales.
La sécurité constitue un autre sujet de préoccupation. Les points de terminaison publics n’offrent généralement pas de protection contre le MEV ni de traitement spécialisé des transactions. Vos transactions transitent par le mempool public comme celles de tout le monde, ce qui augmente le risque qu’un bot prédateur les repère et en tire parti. Il y a également un manque de personnalisation : vous ne pouvez pas intégrer facilement des workflows sur mesure (tels qu’une logique de basculement personnalisée ou un routage prioritaire) lorsque vous êtes à la merci d’un fournisseur basique. En résumé, si les points de terminaison RPC publics peuvent convenir à des projets amateurs ou à des tests initiaux, ils ne répondent pas aux exigences des trois critères requis pour une plateforme de conservation de niveau entreprise. Les bots de trading à haute fréquence et les systèmes critiques dépassent rapidement les capacités de ces solutions en raison de leurs problèmes de latence et de fiabilité.
La troisième option consiste à faire appel à un fournisseur d'infrastructure de nœuds de niveau entreprise. Quicknode, par exemple, propose deux services principaux pour répondre aux différents besoins des institutions : l'API Core et l'Clusters dédiée.
API Core: L’API Core de Quicknodefournit des points de terminaison RPC hautement performants répartis dans de nombreuses régions à travers le monde. Grâce à un réseau vaste et étendu, elle garantit une latence faible et constante ainsi qu’une connectivité fiable à la blockchain. Cette couverture mondiale étendue profite aux dépositaires qui ont besoin d’une propagation immédiate des transactions et d’une récupération rapide des données, sans avoir à supporter la charge liée à la gestion de nœuds personnalisés. Les dépositaires utilisant l’API Core bénéficient d’un accès instantané à un routage optimisé, à une mise en cache et à une infrastructure à haute disponibilité, spécialement conçus pour les interactions à grande échelle avec la blockchain.
Clusters dédié: pour les dépositaires ayant besoin d’environnements personnalisés et isolés, Quicknode propose le service « Dedicated Clusters ». Ce service offre des ressources de nœuds entièrement dédiées — éliminant ainsi les « voisins bruyants » — ainsi que des configurations personnalisables, telles que des paramètres spécifiques au client, des déploiements régionaux précis et des unités de redondance supplémentaires. Le service « Dedicated Clusters » garantit des performances élevées et prévisibles, adaptées à des besoins spécifiques en matière de latence ou de réglementation, offrant ainsi aux institutions un contrôle précis sur la configuration de leur infrastructure de nœuds.
L'API Core et l'Clusters dédiée répondent toutes deux à des critères essentiels pour les entreprises :
Faible latence: l'infrastructure réseau optimisée et la répartition mondiale des nœuds d'Quicknodegarantissent un temps de latence minimal en acheminant les requêtes vers le nœud disponible le plus proche.
Sécurité et protection contre le MEV: ces deux services proposent des intégrations telles que des points de terminaison RPC privés et des relais de transactions spécialisés (par exemple, Merkle) afin de se prémunir contre le « front-running » et l'exploitation du MEV, permettant ainsi aux dépositaires d'envoyer en toute sécurité des transactions directement aux validateurs.
Fiabilité et redondance: Quicknode dispose de systèmes redondants et de mécanismes de basculement automatique afin de garantir une haute disponibilité. Des Clusters dédiés offrent des options de redondance supplémentaires, adaptées aux spécifications de chaque client.
En substance, un fournisseur d’infrastructure professionnel est en mesure de répondre à tous les besoins d’une plateforme de trading avec service de conservation : exécution ultra-rapide, protections avancées et disponibilité permanente. C’est pourquoi de nombreuses entreprises de premier plan dans les domaines de la fintech et des cryptomonnaies choisissent de ne pas réinventer la roue dans ce domaine. Par exemple, Metaco (une entreprise spécialisée dans les technologies de conservation d’actifs numériques au service de banques de premier rang, rachetée par Ripple) s’est tournée vers Quicknode après avoir jugé d’autres solutions insuffisantes – Quicknodemet en avant ses «temps de réponse fulgurants et sa fiabilité supérieure» lui ont permis de répondre aux attentes de ses clients en matière de rapidité, de qualité des données et de disponibilité. S’associer à un prestataire expert vous donne un accès immédiat à un réseau éprouvé et à une équipe d’assistance equipe capable de vous aider en cas de problème, ce qui est inestimable lorsque l’on vous confie la protection et la gestion de transactions portant sur des milliards d’actifs.
Supposons que vous optiez pour une approche de niveau entreprise et que vous souhaitiez concevoir un système de bout en bout permettant une exécution sécurisée et en temps réel des transactions dans un contexte de conservation. Vous trouverez ci-dessous une présentation détaillée de la manière dont chaque composant s’articule avec les autres, depuis le lancement de la transaction jusqu’à la confirmation sur la chaîne et à l’audit. (Cette présentation s’appuie sur l’architecture de rapprochement présentée dans notre guide précédent, mais nous nous concentrons ici sur le pipeline d’exécution des transactions plutôt que sur le suivi a posteriori des soldes.)
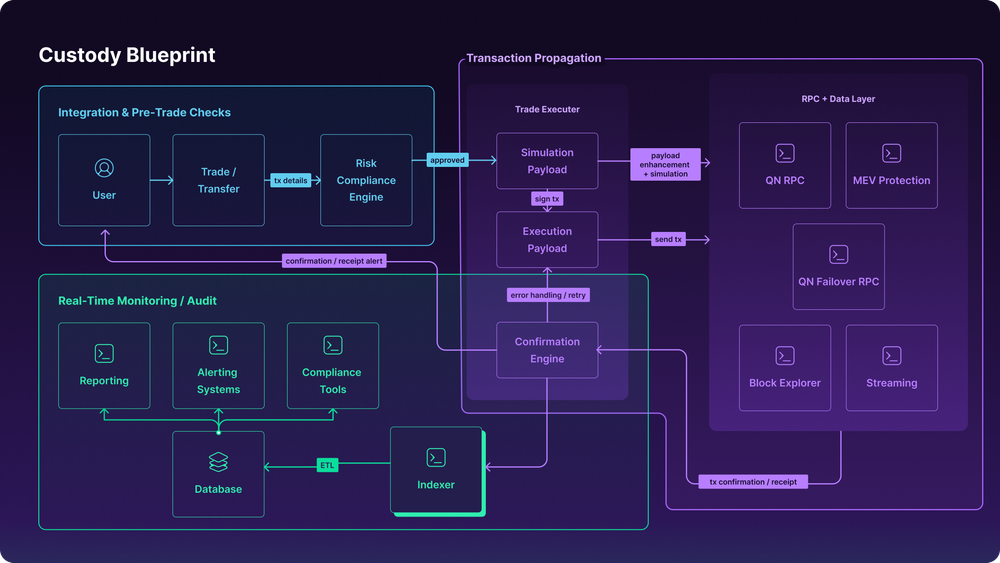
Origine des ordres et contrôles de conformité : les dépositaires institutionnels intègrent généralement leurs opérations de négociation à des systèmes internes de conformité et de gestion des risques. Lorsqu’une transaction ou un transfert est lancé (que ce soit par un client via une interface ou par une salle des marchés interne), il est d’abord soumis à des contrôles de conformité. Les moteurs de conformité et les modules de gestion des risques garantissent que la transaction respecte la réglementation et les règles internes : par exemple, en vérifiant le statut KYC/AML des adresses, en s’assurant que le volume de la transaction reste dans les limites autorisées et que les actifs sont disponibles. Ces systèmes peuvent s’interfacer avec une plateforme de portefeuille de dépôt (telle qu’un système de gestion des clés basé sur un HSM ou un service comme Fireblocks/Copper) qui détient les clés privées et peut créer et signer la transaction. Ce n’est qu’après que la demande de transaction a été approuvée par tous les contrôles nécessaires (et éventuellement par plusieurs signataires dans le cadre d’une flow à approbations multiples) qu’elle est acheminée vers le pipeline d’exécution.
Coordination en temps réel : une fois qu’une transaction a reçu le feu vert, un service interne dédié (appelons-le le microservice « Trade Executor ») prend le relais pour gérer l’exécution sur la chaîne. Ce service reçoit les détails de la transaction (actif, montant, adresses d’origine et de destination, etc., ou éventuellement une instruction d’échange telle que « échanger X contre Y »). Son rôle n’ est pas de décider si la transaction doit avoir lieu (cela a déjà été déterminé par la logique métier décrite ci-dessus), mais de veiller à ce qu’elle s’effectue rapidement et correctement sur la blockchain. Le Trade Executor s’interface à la fois avec le système de portefeuille/dépositaire pour obtenir une transaction signée (si celle-ci n’est pas préparée à l’avance) et avec le réseau blockchain via RPC. À ce stade, chaque milliseconde gagnée compte : le service horodate l’ordre et procède immédiatement à sa diffusion par la voie la plus rapide possible.
RPC principal et RPC de basculement : Pour diffuser la transaction sur la blockchain, Trade Executor utilise une endpoint RPC principale fournie par le fournisseur d’infrastructure (par exemple, une HTTPS Quicknode ou WebSocket endpoint). Cette RPC constitue en substance notre passerelle vers la blockchain. Comme nous faisons appel à un fournisseur d’entreprise, nous disposons d’une cluster dédié endpoint avec une faible latence et un débit élevé. Le système est configuré avec un le RPC de basculement également – soit un autre endpoint du fournisseur situé dans une autre région, soit un fournisseur secondaire – afin d’assurer la redondance. En pratique, la transaction est d’abord envoyée au nœud RPC principal via une méthode telle que eth_sendRawTransaction (pour Ethereum) ou l'équivalent dans d'autres chaînes. Le nœud valide immédiatement cette transaction et la transmet à ses pairs au sein du réseau.
Diffusion mondiale du mempool : l’un des avantages d’utiliser un fournisseur optimisé à l’échelle mondiale est que la propagation de vos transactions peut être quasi-instantanée ( near) partout dans le monde. L’infrastructure de Quicknode, par exemple, est interconnectée avec des nœuds situés dans toutes les grandes régions, ce qui signifie qu’une fois que votre transaction atteint leur nœud, elle se diffuse rapidement vers les mineurs et les validateurs, où qu’ils se trouvent. Un faible délai de propagation augmente les chances que votre transaction soit incluse dans le bloc suivant de la chaîne. Cela réduit essentiellement la « distance de saut » entre le système de votre dépositaire et les producteurs de blocs. Résultat : une inclusion plus rapide et un risque moindre de rester bloqué dans le mempool. De plus, les nœuds du fournisseur maintiennent une actualité des blocs très élevée – ils sont toujours alignés sur la hauteur du bloc le plus récent – ce qui évite tout décalage dans la reconnaissance de l’état le plus récent (ce qui pourrait sinon entraîner le rejet d’une transaction en raison d’une référence à un état obsolète).
MEV et protection contre le front-running : Pour certaines transactions sensibles, l’exécuteur de transactions peut choisir un mode de diffusion spécialisé. Par exemple, lors de l’exécution d’un swap DeFi de grande envergure sur Ethereum, au lieu de passer par le mempool public habituel, il pourrait utiliser un RPC de transaction privée. Notre fournisseur d'infrastructure prend en charge cette fonctionnalité via un module complémentaire : la transaction est envoyée à l'aide d'une méthode telle que eth_sendPrivateTransaction ce qui permet de la soustraire au réseau public de rumeurs. Cela garantit qu’aucun bot pratiquant le « front-running » ne puisse même voir la transaction avant qu’elle ne soit minée, éliminant ainsi efficacement le risque d’attaques de type « sandwich » ou d’autres exploits liés au MEV. En contrepartie, ces voies privées peuvent ne fonctionner qu’avec certains mineurs ou offrir des garanties d’inclusion légèrement différentes ; la logique peut donc se rabattre sur la voie publique si nécessaire (c’est pourquoi il est important de disposer de voies de secours). Néanmoins, pour un dépositaire effectuant un swap sur la chaîne pour le compte d’un client, ce type de protection contre le front-running peut faire la différence entre obtenir le prix escompté et être victime d’une attaque de type « sandwich » coûteuse.
Exemple – Processus d’échange sur la chaîne : pour illustrer cela, prenons le cas d’une entreprise effectuant un échange de jetons sur la chaîne via Solana dans le cadre d’un rééquilibrage de portefeuille. L’exécuteur de transactions pourrait utiliser un agrégateur tel que Jupiter afin d’obtenir le meilleur parcours de prix pour l’échange. Grâce à l’API Metis Jupiter Swap intégrée à Quicknode, le dépositaire peut récupérer un devis d’échange et soumettre l’opération via un backend haute performance qui est 4 à 5 fois plus rapide que l’API publique. La transaction d’échange signée est ensuite diffusée via le nœud Solana d’ Quicknode, atteignant les validateurs avec un délai minimal. Grâce à la faible latence et au débit dédié, l’échange a de très fortes chances d’être exécuté dans le prochain bloc Solana , et l’entreprise bénéficie d’ near ’une exécution instantanée d’une transaction importante au prix optimal. Cela illustre comment chaque élément – du routage intelligent des ordres à la diffusion RPC rapide – s’articule pour répondre au cas d’utilisation de la conservation. En résumé, la propagation des transactions dans notre architecture est conçue pour être aussi directe et rapide que possible, avec des mécanismes de secours et de protection permettant de gérer les aspects délicats du trading sur blockchain.
Confirmation et streaming : une fois la transaction soumise, le système passe en mode surveillance de l’adresse mode afin de confirmer que la transaction a bien été minée/validée sur la chaîne. Au lieu de se contenter d’interroger la blockchain pour obtenir un accusé de réception de la transaction (ce qui est faisable mais inefficace), notre architecture peut utiliser un mécanisme de streaming ou de webhook. Par exemple, les abonnements Streams ou WebSocket avancés proposés par Quicknodepermettent à la plateforme d’être à l’écoute d’événements spécifiques – tels que l’apparition du hachage de notre transaction dans un nouveau bloc, ou la modification du solde d’une adresse particulière – et d’être notifiée dès qu’ils se produisent. Le service Trade Executor s’abonne à ces événements (souvent configurés au préalable, lors de l’envoi de la transaction) et sait ainsi en moins d’une seconde (voire moins) quand la transaction est confirmée. Ce retour d’information en temps réel est crucial pour le flux de travail d’un dépositaire : il déclenche des processus en aval tels que la mise à jour des enregistrements de positions, la notification des utilisateurs ou le lancement d’actions de suivi (par exemple, le déblocage d’un paiement en monnaie fiduciaire une fois qu’un transfert de cryptomonnaie est confirmé).
Contrôles d’intégrité des données : même si nous faisons confiance à notre connexion directe au nœud, il est recommandé, dans les systèmes d’entreprise, d’effectuer des contrôles de cohérence, en particulier pour les transactions critiques. Le composant de surveillance peut recouper les informations via une source supplémentaire si celle-ci est disponible – par exemple, en consultant l’API d’un explorateur de blocs pour s’assurer que la transaction figure bien dans la chaîne canonique (ce qui peut s’avérer utile dans des cas limites tels que les réorganisations de chaîne). Dans la plupart des cas, cependant, la confirmation du nœud est définitive. La plateforme récupère alors toutes les données pertinentes qui en découlent : nouveaux soldes, avoirs en jetons mis à jour, etc., directement via RPC afin d’enregistrer l’état post-transaction. Si la transaction était un swap, les montants de chaque actif avant et après peuvent être extraits pour confirmer que le résultat du swap correspond aux attentes. Toute cette récupération de données sur la chaîne s’appuie sur la couche RPC, en utilisant éventuellement un indexeur interne pour plus d’efficacité si le volume de données est important. (De nombreux dépositaires disposent d’un service d’indexation qui intègre en continu les données de la blockchain dans une base de données consultable. Cela permet d’accélérer les requêtes portant sur des données historiques ou des positions agrégées, ce qui est utile tant pour le rapprochement comptable que pour la gestion des risques en temps réel.)
Gestion des erreurs et alertes : si une transaction n’est pas confirmée (par exemple, si elle est supprimée du mempool ou annulée en raison d’une erreur de contrat intelligent), la couche de surveillance détectera l’absence de confirmation dans un délai prévu. Elle pourra alors signaler ce problème aux opérateurs ou effectuer automatiquement une nouvelle tentative, selon le cas. Des alertes peuvent être envoyées à un SRE equipe si, par exemple, le taux d’échec dépasse un seuil ou si une transaction spécifique de grande valeur échoue. Le système doit gérer ces échecs de manière élégante – par exemple, en rétablissant l’état interne si nécessaire ou en plaçant la transaction en file d’attente pour un examen manuel. Il est important de disposer de données fiables sur chaque tentative de transaction (horodatages, réponses des nœuds, codes d’erreur) pour une analyse ultérieure, ce qui nous amène au dernier composant.
Chaque étape du processus décrit ci-dessus génère des entrées de journal et des données d'audit. Celles-ci sont intégrées aux systèmes de gouvernance, de gestion des risques et de conformité (GRC) du dépositaire.
Piste d'audit : chaque transaction est enregistrée avec des détails tels que l'identité de la personne qui l'a initiée, la date de son approbation, son acheminement (par exemple via un RPC privé ou public), ainsi que l'identifiant de la transaction sur la chaîne et son résultat final. Cette piste d'audit complète est essentielle non seulement pour la responsabilité interne, mais aussi pour la conformité réglementaire externe. Les dépositaires peuvent être tenus de prouver la meilleure exécution et de démontrer qu’ils ont pris les précautions nécessaires (par exemple, empêcher les transferts non autorisés, éviter les conflits d’intérêts dans l’acheminement des ordres, etc.). Les journaux de l’exécuteur de transactions, les réponses des nœuds et les données de confirmation constituent ensemble les éléments de preuve nécessaires à de telles vérifications.
Suivi des risques : les données post-négociation (soldes actualisés, etc.) sont transmises aux systèmes de gestion des risques afin de recalibrer les expositions en temps réel. Si la transaction s’inscrivait dans le cadre d’une stratégie plus large (par exemple, le transfert d’actifs visant à rééquilibrer un portefeuille ou à apporter des liquidités à un certain endroit), ces systèmes mettront à jour les tableaux de bord et les modèles de risque en conséquence. En effet, de nombreuses plateformes de négociation avec service de dépôt effectuent des contrôles de risque continus qui se poursuivent même après l’exécution – par exemple, pour s’assurer qu’après une série de transactions, le portefeuille global respecte toujours les limites fixées, ou que toutes les transactions en cours non réglées sont suivies. Les données en temps réel sur la chaîne fournies par l’infrastructure (via streams ou un indexeur) rendent cela possible en offrant une vue de l’état actualisée à la seconde près.
Amélioration continue : enfin, la boucle de rétroaction comprend l’analyse des indicateurs de performance et des problèmes. Comme nous faisons appel à un prestataire externe pour la couche des nœuds, nous surveillons des indicateurs tels que la latence RPC, les taux de réussite et les occurrences de basculement. Les prestataires d’entreprise fournissent souvent des tableaux de bord ou des journaux à cet effet. Au fil du temps, l’analyse de ces journaux peut révéler des tendances : par exemple, des pics de latence sur un réseau particulier à certains moments de la journée, ou des types de transactions qui prennent plus de temps. Ces informations permettent d’affiner le fonctionnement du système. Par exemple, si nous constatons que l’utilisation d’un relais privé améliore considérablement les résultats pour les swaps de grande envergure, nous pourrions acheminer davantage de transactions par ce biais. Ou si une certaine région RPC s’avère plus rapide pour une blockchain particulière, nous pourrions reconfigurer notre endpoint principale en conséquence. Ce retour d’information continu garantit que l’architecture de trading gagne en robustesse et en efficacité à chaque cycle, tout en respectant les normes de conformité et d’audit requises.
En résumé, cette architecture permet aux dépositaires d’exécuter des transactions d’actifs numériques avec rapidité, sécurité et fiabilité, à grande échelle. En combinant une connectivité blockchain en temps réel (via des nœuds RPC optimisés) avec des contrôles rigoureux avant-négociation et une vérification post-négociation, les institutions peuvent opérer en toute confiance sur les marchés des cryptomonnaies sans compromettre la conformité ni la sécurité. Surtout, l’utilisation d’une infrastructure dédiée et répartie à l’échelle mondiale garantit que chaque transaction – du simple virement de routine à un important échange multi-chaînes – est traitée avec une latence minimale et une disponibilité maximale. Il en résulte une situation gagnant-gagnant : les traders et les clients bénéficient d’une exécution plus rapide et de meilleurs prix (grâce à une faible latence et à des transactions protégées contre le MEV), tandis que l’organisation conserve un historique complet et vérifiable de ses activités ainsi qu’une résilience opérationnelle solide.
In an environment where blockchain networks and markets run 24/7, having a trusted infrastructure partner becomes a force multiplier. Quicknode, for instance, has helped dozens of financial institutions and Web3 teams build these high-performance custody solutions. Its platform offers the building blocks for lightning-fast, globally reliable blockchain interactions – from RPC nodes that average <100ms response times globally to one-click add-ons for enhanced trading APIs and private transaction submission. With such capabilities, your team can focus on business logic and customer experience, while leaving the heavy lifting of node management and optimization to the experts.
Prêt à accélérer vos opérations liées aux actifs numériques ? Avec une architecture adaptée, vous pouvez effectuer des transactions à la vitesse de la blockchain (voire parfois plus vite encore !). Pour découvrir une solution d’infrastructure sur mesure adaptée à votre cas d’utilisation, n’hésitez pas à nous contacter pour bénéficier d’une consultation sans engagement avec nos experts. Dans le monde de la conservation des actifs numériques, les gagnants seront ceux qui agiront rapidement, en toute sécurité et à grande échelle – et c’est dès maintenant qu’il faut commencer à développer cette capacité.
Nous avons aidé des dizaines d'équipes à mettre en place des processus de rapprochement des actifs numériques, et nous sommes là pour vous aider.
Fondée en 2017, Quicknode met à disposition une infrastructure blockchain de niveau institutionnel destinée aux développeurs et aux entreprises. Grâce à une disponibilité de 99,99 % et à la prise en charge de plus de 75 chaînes, les équipes peuvent développer et faire évoluer des applications sur la chaîne sans aucun compromis.
Les dernières actualités en matière d'ingénierie, les mises à jour sur les produits et les nouvelles du Web3, directement dans votre boîte mail.