🤖 新着:Quicknode AIクックブック AIプログラミングの10の実証済みレシピ エージェント.
レシピを見る 回答>ウォレットとIDについて学ぶ>ホットウォレットとコールドウォレット // Tags
ホットウォレットコールドウォレットハードウェアウォレット
要約:ホットウォレットとは、インターネットに接続されたデバイス上に秘密鍵を保管するソフトウェアアプリケーションであり、日常的な取引において利便性と迅速なアクセスを提供します。一方、コールドウォレットは秘密鍵をオフライン(通常はハードウェアデバイス上)に保管するため、リモート攻撃に対するセキュリティが格段に高くなります。そのトレードオフは単純明快です。ホットウォレットは利便性を優先する代わりにオンライン上の脅威にさらされるリスクがあり、コールドウォレットはセキュリティを優先する代わりに利便性を犠牲にします。 セキュリティ意識の高い暗号資産ユーザーユーザー の多くは、日常的な支出やdappとのやり取りにはホットウォレットを、多額の保有資産の長期保管にはコールドウォレットを、それぞれ併用しています。
わかりやすい説明
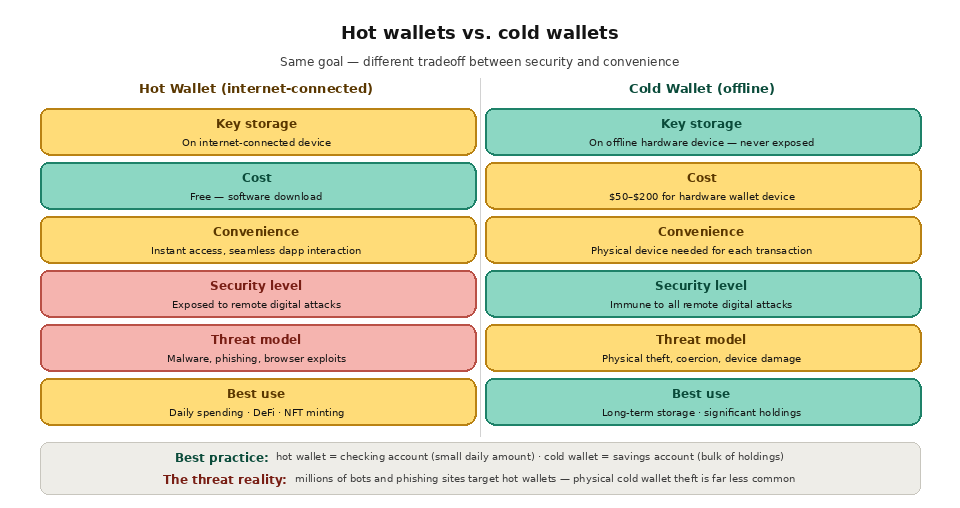
「ホット」と「コールド」の区別は、秘密鍵を保管しているデバイスがインターネットに接続されているかどうかに基づいています。ホットウォレットは常にオンライン状態で、まるでポケットに入っている現金のようなものです。使いやすさはありますが、スリの被害に遭うリスクがあります。一方、コールドウォレットはオフライン状態で、自宅の金庫に入っている現金のようなものです。アクセスするのは難しいですが、他人に盗まれるリスクははるかに低くなります。
この区別が重要なのは、秘密鍵がブロックチェーン における所有権の究極の証明となるからです。攻撃者があなたの秘密鍵を入手した場合、取り返しのつかない単一の取引で、あなたの残高すべてを自分のアドレスに送金することができてしまいます。秘密鍵を盗むための主な攻撃経路はインターネットです。具体的には、デバイス内の鍵ファイルをスキャンするマルウェア、シードフレーズを入力させるように仕向けるフィッシングサイト、ウォレット拡張機能からのデータを漏洩させるブラウザの脆弱性などが挙げられます。 コールドウォレットは、鍵をインターネットに一切接続しないデバイスに保管することで、by こうしたリスクをすべて排除します。
ホットウォレットとコールドウォレットの違いを一目で比較すると?
どちらのウォレットも、同じもの、つまり秘密鍵を保護しますが、アクセス性とセキュリティのバランスについては正反対のトレードオフがあります。各タイプについて詳しく説明する前に、以下の表に実用上の違いをまとめました。この話題が初めての方は、まず「
SOC 2 タイプ II 認証取得・ISO 27001
暗号資産ウォレット
これは、理解に役立つ背景情報を提供しています。
因子 | ホットウォレット | コールドウォレット |
|---|
インターネット接続 | 常時オンライン | オフラインby デフォルト |
こんな方に最適 | 日々の取引とdapps | 長期保存 |
主なリスク | 遠隔攻撃:マルウェア、フィッシング | 物理的な盗難または紛失 |
一般的な費用 | 通常は無料 | ハードウェアは50ドルから200ドル |
利便性 | 高 | 署名までの手順がさらに増え、より複雑になりました |
例 | MetaMask、Phantom、Trust Wallet | Ledger、Trezor |
どちらの選択肢も、一概に優れているとは言えません。どちらが適切かは、保有する資産の額や取引の頻度によって異なります。これについては、以下で詳しく説明します。
ホットウォレットの詳細
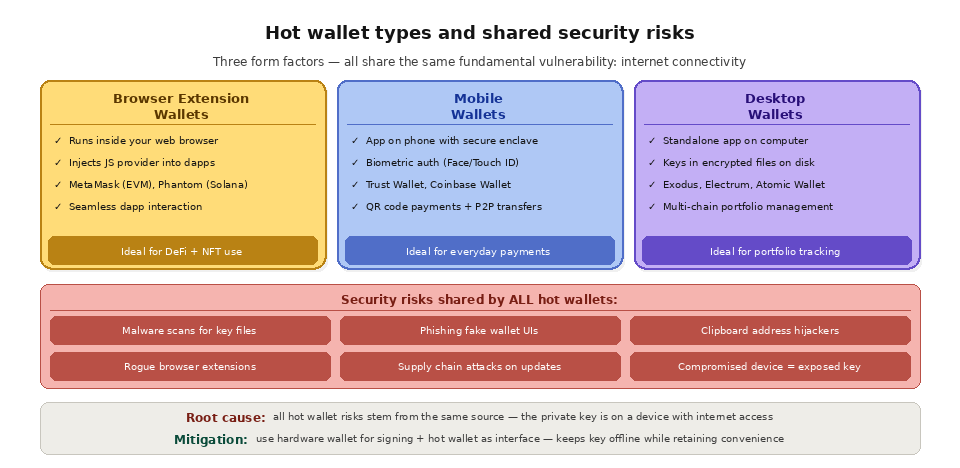
ホットウォレットは、無料であり、インストールが簡単で、分散型アプリケーション(DApp)とシームレスに連携できるため、暗号資産の世界で最も広く利用されているウォレットです。MetaMaskをUniswapに接続したり、Phantomでトランザクションに署名してNFTを鋳造したり、Coinbase Walletを使ってDAOの投票に参加したりするときは、いずれもホットウォレットを利用していることになります。
MetaMask(Ethereum およびEVMチェーン)やPhantom(Solana )のようなブラウザ拡張機能型ウォレットは、ウェブブラウザに直接統合されます。dappにアクセスすると、ウォレットがページにJavaScriptプロバイダーを挿入し、dappがトランザクションの署名を要求できるようにします。ユーザーはウォレットのポップアップ画面で各トランザクションを確認し、承認します。このブラウザとの緊密な統合により、dappとのやり取りがほぼシームレスに行えるため、拡張機能型ウォレットはDeFiやNFTユーザー の利用体験において主流となっています。
Trust Wallet、Coinbase Wallet、Rainbowなどのモバイルウォレットは、スマートフォン上でアプリ として動作します。これらは、デバイスのセキュアエンクレーブ(スマートフォンのプロセッサ内のハードウェア的に隔離された領域)に秘密鍵を保管し、取引の承認には生体認証(指紋認証や顔認証)を採用しており、ウォレット間送金にはQRコードのスキャン機能を利用できます。モバイルウォレットは、P2P決済や、モバイルネイティブの暗号資産アプリとの連携において特に人気があります。
Exodus や Electrum などのデスクトップウォレットは、お使いのコンピュータ上でスタンドアロンアプリケーションとして動作します。これらは、ブラウザ拡張機能よりも幅広い機能を備えており、マルチチェーン によるポートフォリオ管理、組み込みの取引所機能、詳細な取引履歴などが含まれます。デスクトップウォレットは、ハードドライブ上の暗号化されたファイルに鍵を保存します。
すべてのホットウォレットに共通するセキュリティリスクは、インターネットへの接続性に起因しています。マルウェアは、デバイス内をスキャンしてウォレットの鍵ファイルやシードフレーズのバックアップを探し出す可能性があります。フィッシング攻撃では、シードフレーズを盗み取るための偽のウォレットインターフェースが作成されます。クリップボードハイジャッカーは、ユーザーがコピーした仮想通貨のアドレスを攻撃者のアドレスに置き換えます。悪質なブラウザ拡張機能は、正規のウォレット拡張機能からデータを読み取る可能性があります。サプライチェーン攻撃により、ウォレットソフトウェアのアップデートが改ざんされる恐れもあります。たとえセキュリティ対策が万全なホットウォレットであっても、その安全性は動作するデバイスのセキュリティレベルに左右されます。
コールドウォレットの詳細
コールドウォレットは、インターネットに直接接続されることのないデバイスに秘密鍵を保管するため、遠隔からのデジタル攻撃をすべて排除することができます。
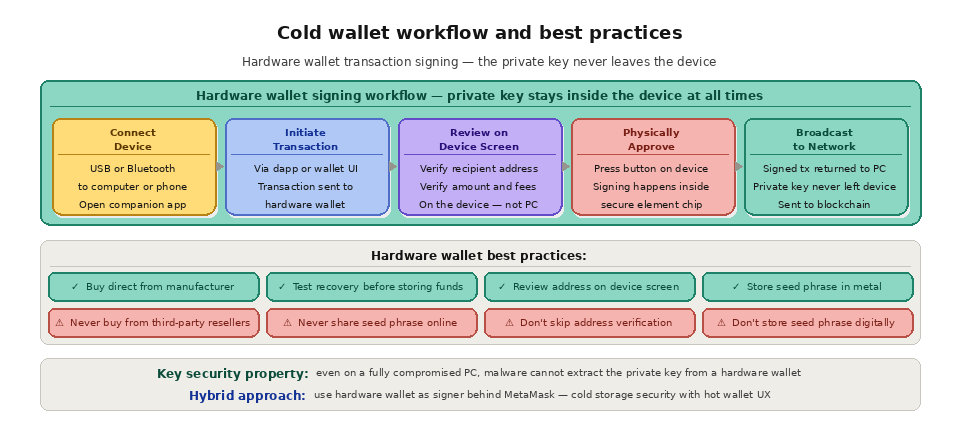
LedgerやTrezorのハードウェアウォレットは、コールドウォレットの標準的なソリューションです。これらは、セキュアエレメント(暗号鍵を保護するために設計された改ざん防止チップ)と、取引内容を確認するための小型画面を備えた、専用の小型デバイスです。 ハードウェアウォレットの使用手順は、USBまたはBluetoothを介してデバイスをパソコンやスマートフォンに接続し、専用アプリやdappを通じて取引を開始し、ハードウェアウォレットの画面で取引内容を確認し、デバイスのボタンを物理的に押して承認するという流れになります。
セキュリティ上の重要な特徴は、秘密鍵がハードウェアウォレットのセキュアエレメント内で生成・保存され、そこから決して外部に持ち出されないという点です。取引を承認する際、署名処理はデバイス自体で行われます。署名済みの取引データ(鍵そのものではありません)が、ブロードキャストのためにコンピュータに送り返されます。たとえコンピュータがマルウェアによって完全に乗っ取られたとしても、攻撃者はハードウェアウォレットから秘密鍵を抽出することはできません。
ハードウェアウォレットの価格は、モデルや機能によって異なりますが、通常50ドルから200ドル程度です。Ledgerの「Nano S Plus」や「Nano X」、Trezorの「Model T」や「Model One」が最も人気のある製品です。サポート は数百種類の暗号資産に対応しており、MetaMaskなどの一般的なウォレットインターフェースと連携可能です(LedgerはMetaMaskのバックエンドでハードウェア署名デバイスとして使用でき、コールドストレージのセキュリティとブラウザ拡張機能の利便性を両立させることができます)。
金属製のシードフレーズバックアップは、コールドストレージを補完する手段です。シードフレーズを紙に書き留める(紙は水や火によって損傷する可能性がありますby )代わりに、ステンレス製のプレートに刻印します。Cryptosteel、Billfodl、Blockplate などの製品は、この目的のために特別に設計されています。金属製のバックアップは、シードフレーズを完全にオフラインの状態に保ちつつ、物理的な災害から保護します。
セキュリティの比較
ホットウォレットとコールドウォレットの脅威モデルは、根本的に異なります。ホットウォレットは、マルウェア、フィッシング、ブラウザの脆弱性悪用、ソフトウェアの侵害といった遠隔からのデジタル攻撃に対して脆弱です。一方、コールドウォレットは、デバイスの盗難、強要(誰かにロック解除を強制されること)、サプライチェーンの改ざん(あらかじめ侵害されたデバイスを購入すること)、および物理的な損傷といった物理的な攻撃に対して脆弱です。
ユーザー のほとんどにとって、リモート環境におけるデジタル上の脅威は、物理的な脅威よりもはるかに危険です。暗号資産ウォレットを標的とするボット、フィッシングサイト、マルウェアの亜種は数百万にも上ります。ハードウェアウォレットの物理的な盗難は、はるかに発生頻度が低く、またその効果も低いと言えます(攻撃者は
(利用するには依然としてPINの入力が必要であり、間違ったPINを何度も入力すると、端末のデータが消去される可能性があります)。
コールドウォレットはハッキングされる可能性があるのでしょうか?
コールドウォレットは、インターネットを攻撃対象から排除しますが、決して無敵というわけではありません。現実的な脅威は、遠隔からの攻撃というよりは、物理的または人為的なものです。主な懸念事項はサプライチェーンの改ざんです。サードパーティの販売業者から購入したデバイスには、あらかじめ設定されたシードフレーズや改変されたファームウェアが組み込まれている可能性があるため、常にメーカーから直接購入すべきです。また、「ブラインド署名」もリスクの一つです。これは、小さなデバイスの画面では詳細を完全に確認できない取引を承認してしまうことを指します。 堅固な鍵管理の習慣を身につけ、デバイス上でアドレスを確認し、ファームウェアを最新の状態に保つことで、こうした脆弱性のほとんどを解消できます。
強要や物理的な盗難は依然として例外的なケースにとどまっています。窃盗犯は依然としてPIN番号を必要とし、また、ほとんどのハードウェアウォレットは、設定された回数以上のログイン失敗があると自動的にデータを消去します。高額な資産を保有する場合、一部のユーザー ではパスフレーズ(25番目の単語)を追加することで、たとえデバイスが盗まれてロックが解除されたとしても、メインアカウントの情報が漏洩しないようにしています。
ベストプラクティス
最も広く推奨されている方法は、それぞれの強みを活かして両方のウォレットタイプを併用することです。日常的なDeFi取引、NFTのミント、dappの利用には、少額を入れたホットウォレットを使用しましょう。これは当座預金のようなものと考えてください。保有資産の大部分はコールドウォレットに保管します。これは貯蓄預金や貸金庫のようなものと考えてください。コールドウォレットからホットウォレットへの送金は、必要な時のみ行うようにしましょう。
その他のセキュリティ対策としては、ハードウェアウォレットはメーカーの公式サイトから直接購入し、デバイスを改ざんする恐れのある第三者の販売業者からは絶対に購入しないことが挙げられます。多額の資金を保管する前に、別のデバイスでウォレットを復元して、リカバリーシードby をテストしてください。ホットウォレット上の不要なトークンの承認は定期的に確認・取り消してください。以前信頼していたコントラクトが侵害された場合、古い承認が悪用される可能性があるためです。シードフレーズは絶対に誰にも教えないでください。また、シードフレーズを尋ねてくるウェブサイトや人物には、極めて懐疑的な態度で臨んでください。
ホットウォレットとコールドウォレット、どちらを選ぶべきか?
最もシンプルなルールは、用途に合わせてウォレットを選ぶことです。日常的に使う資金にはホットウォレットを、守りたい貯蓄にはコールドウォレットを使用しましょう。以下の表では、一般的な状況と推奨される設定を対応させています。
ユースケース | おすすめのウォレット | なぜ |
|---|
DeFiおよびNFTの毎日の活動状況 | ホットウォレット | 迅速な署名とDappへの直接接続 |
数ヶ月あるいは数年、貯蓄を保有し続けること | コールドウォレット | 鍵はオフラインの状態を維持し、リモート攻撃から保護されます |
共同管理下にある多額の残高 | マルチシグの設定 | 資金の移動は、1つの鍵だけでは行えません |
支払いの受け取りのみ | ホットウォレットまたはウォッチオンリーウォレット | 鍵を公開することなく、受信アドレスを共有することができます |
次のようなチェーン上でアプリケーションを構築する場合 Ethereum、多くの場合、サポート のように両方のウォレットタイプを実装し、ユーザー のように、利便性を重視してホットウォレットを接続したり、セキュリティを重視してハードウェアシグナーを接続したりできるようにします。
マルチシグウォレットとは何ですか?また、それはホットウォレットですか、それともコールドウォレットですか?
マルチシグネチャ(マルチシグ)ウォレットでは、取引を承認するために複数の秘密鍵が必要となります。例えば、承認された3つの鍵のうち2つなどです。 マルチシグは、ホットとコールドの区分そのものの中に位置するのではなく、その境界にまたがっています。つまり、署名用鍵をホットデバイスとコールドデバイスの両方に分散して保管することができます。これにより、1つの鍵が侵害されただけでは資金を移動できないため、通常のウォレットに見られる単一障害点が解消されます。多くのチーム やDAOが資金管理にマルチシグを採用しており、スマートコントラクトウォレットでは、支出制限やソーシャルリカバリーといったプログラム可能なルールを用いてこの概念を拡張しています。このアプローチは、アカウントアブストラクションと密接に関連しています。
Quicknode がウォレットインフラをどのようにサポートしているか
ホットウォレットの構築、ハードウェアウォレットによる署名の統合、あるいはカストディアルプラットフォームの開発のいずれを行う場合でも、アプリケーションにはブロックチェーン のデータへの信頼性が高く、低遅延なアクセスが必要です。Quicknode のCore APIは、80以上のチェーンにわたる残高照会、トランザクションのブロードキャスト、ガス料金の推定、ブロック監視など、ウォレットアプリケーションが依存するRPCエンドポイントを提供します。Quicknode の強化されたAPIメソッドは、一般的なウォレット操作を簡素化し、ユーザー のポートフォリオ全体を表示するために必要な個別のRPC呼び出しの回数を削減します。 ウォレット開発者 がマルチチェーン の体験を構築する場合、Quicknode の統合インフラストラクチャにより、ウォレットがサポートする各チェーンごとに個別のノードプロバイダーを管理する必要がなくなります。
よくある質問
少額の場合、ホットウォレットは十分に安全なのでしょうか?
はい、日常的な支出には適しています。フィッシングリンクを避け、署名する前にすべての取引内容を確認する限り、失っても構わない程度の少額残高であれば、信頼できるホットウォレットを利用するのは妥当です。多額の資産はコールドストレージに保管してください。
仮想通貨を少しだけ保有している場合、コールドウォレットは必要ですか?
必ずしもそうとは限りません。残高が少なく、取引の頻度が高い場合は、セキュリティがしっかりしたホットウォレットで十分かもしれません。失う可能性のある金額がハードウェアの価格を上回るようになった時点で、コールドウォレットの購入費用に見合う価値が出てきます。
MetaMaskでハードウェアウォレットは使えますか?
はい。LedgerやTrezorはMetaMaskの背後にある署名デバイスとして機能するため、使い慣れたブラウザインターフェースを利用できる一方で、秘密鍵はハードウェアデバイス上に保管され、コンピュータには一切触れることがありません。
コールドウォレットを紛失してしまったらどうなりますか?
リカバリーシードフレーズさえ持っていれば、資金は安全です。そのフレーズを使えば、新しい端末でウォレットを復元することができます。そのため、シードフレーズを安全にオフラインでバックアップしておくことが不可欠です。
取引所の口座はホットウォレットと同じものですか?
いいえ。取引所では、プラットフォーム側が秘密鍵を管理しているため、ユーザーは資金を直接管理することはできません。自己管理型のホットウォレットとは、ユーザーが鍵と責任を自ら持つことを意味します。どちらもインターネットに接続されますが、直接管理できるのは自己管理型のみです。開発者 は、Core APIを使用して、多くのネットワークで残高の照会や取引の送信を行うことができます。
参考資料