暗号資産の鍵管理:秘密鍵、シードフレーズ、およびセキュリティ |Quicknode 🤖 新着:Quicknode AIクックブック AIプログラミングの10の実証済みレシピ エージェント.
レシピを見る
ニュースレターでは、無料のリソース、Quicknodeの最新情報、Web3に関するインサイトなどをお届けします。
CLI、Admin API 、MCP、SDK 、および75以上のチェーンに対応したAIネイティブツール。by 開発者 を構築し、開発者 向けに提供しています。
Python、Ruby、JavaScriptの最新コード例。スマートコントラクト、NFT、dAppsに関する詳細なガイド。
SOC 2 タイプ II 認証取得・ISO 27001
回答 > ウォレットとIDについて学ぶ > 鍵管理の仕組み 要約: 鍵管理とは、 ブロックチェーン の資産へのアクセスを制御する暗号鍵を、安全に生成、保管、使用、およびバックアップする実践のことです。 秘密鍵は256ビットのランダムな数値であり、その保有者は関連付けられたアドレス上の資金に対して完全かつ不可逆的な管理権限を持ちます。シードフレーズは、秘密鍵を12語または24語の読みやすい単語として符号化したもので、バックアップや復元を可能にします。 階層的決定論的(HD)ウォレットは、単一のシードフレーズを使用して、複数のチェーンにわたって無制限の数のアドレスを生成します。個人にとって、安全な鍵管理とは、シードフレーズの適切な保管とハードウェアウォレットの使用を意味します。チーム や機関にとっては、鍵の管理を複数の当事者に分散させるマルチシグネチャウォレットや多者間計算(MPC)ソリューションを意味します。
わかりやすい説明 すべてのブロックチェーン アドレスは、by の秘密鍵によって管理されています。秘密鍵を保有する者は、そのアドレスから取引に署名したり、資産を転送したり、スマートコントラクトとやり取りしたりすることができます。パスワードのリセット機能はありません。アカウントの復旧機能もありませんequipe 。「鍵を忘れた」というオプションもありません。秘密鍵を紛失した場合、資金には永久にアクセスできなくなります。もし他人があなたの秘密鍵を入手した場合、その人物は即座に、かつ取り返しのつかない形で、すべての資産を持ち去ることができます。
だからこそ、鍵管理は暗号技術において最も重要なセキュリティ対策となるのです。ブロックチェーン の所有権に関するセキュリティモデル全体は、結局のところ「誰が鍵を持っているのか」という一つの問いに帰着するのです。
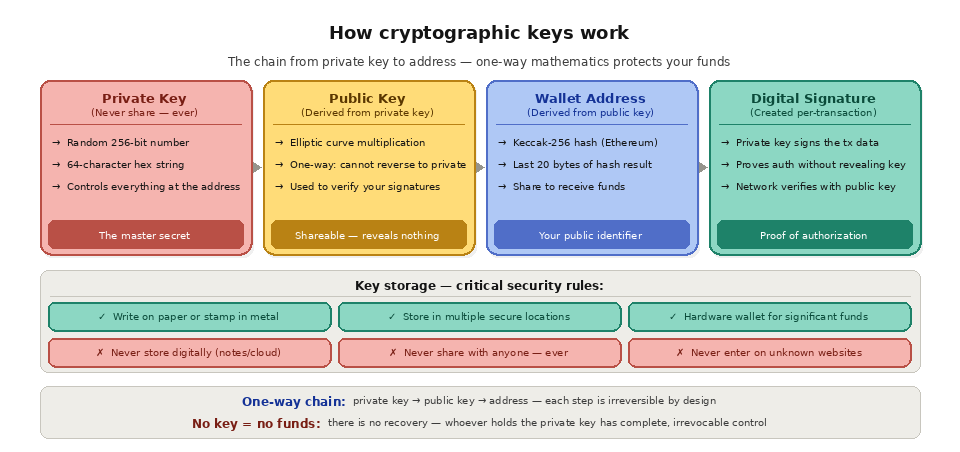
秘密鍵と公開鍵 秘密鍵とは、1 からおよそ 1.16 × 10^77 までの範囲でランダムに生成された数値のことです(これは、by 、Bitcoin 、Ethereum 、およびほとんどのブロックチェーン で使用されている secp256k1 楕円曲線の次数を表します)。実際には、256 ビット(32 バイト)の値であり、通常は 64 文字の 16 進数文字列として表されます。
公開鍵は、一方向の数学的演算である楕円曲線乗算を通じて、秘密鍵から導出されます。秘密鍵から公開鍵を計算することはできますが、その逆の過程、つまり公開鍵から秘密鍵を導き出すことはできません。この非対称性が、ブロックチェーン のセキュリティの基盤となっています。
ウォレットアドレスは、ハッシュ処理を通じて公開鍵から導出されます。Ethereum では、アドレスは公開鍵のKeccak-256ハッシュの最後の20バイトです。Bitcoin では、アドレスは別のハッシュ方式(SHA-256、by RIPEMD-160)を通じて導出されます。このアドレスは、資金を受け取るために他者と共有するものです。アドレスは秘密鍵と数学的に結びついていますが、秘密鍵に関する情報は一切明かされません。
取引に署名する際、ウォレットは秘密鍵を使用してデジタル署名を生成します。この署名は、秘密鍵そのものを明かすことなく、秘密鍵の所有者がその取引を承認したことを証明するものです。ネットワーク上の誰でも公開鍵を使って署名を検証できますが、秘密鍵がなければ、有効な署名を偽造することはできません。
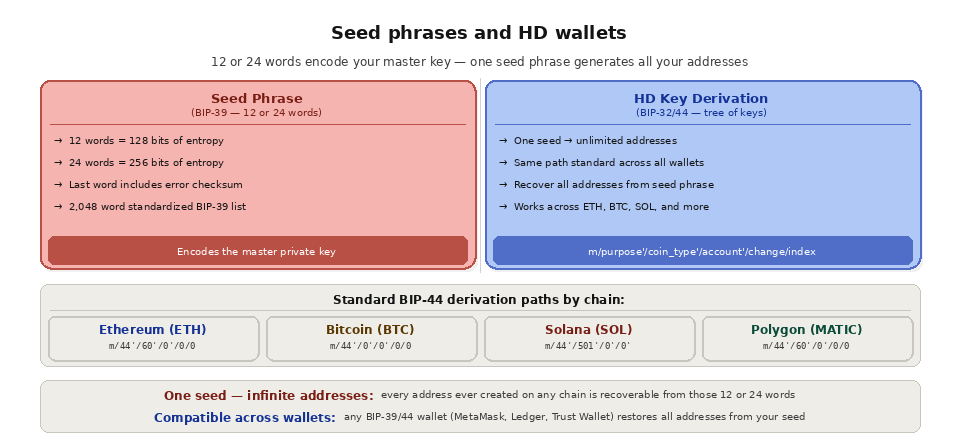
シードフレーズ(ニーモニックフレーズ) 生の秘密鍵は、長くて判読不能な16進数の文字列です。シードフレーズは、BIP-39規格に従い、鍵データを12語または24語の一般的な英単語の列としてエンコードすることで、この使い勝手の問題を解決します(by )。これらの単語は、2,048語からなる標準化されたリストから選ばれており、その特定の順序によって、マスター秘密鍵の生成に使用されるエントロピー(ランダム性)がエンコードされています。
12語のシードフレーズには128ビットのエントロピーが格納されています。24語のシードフレーズには256ビットのエントロピーが格納されています。最後の語には、転記ミスを検出するのに役立つチェックサムが含まれています。ウォレットはこのエントロピーをもとに、2,048回の反復を行うPBKDF2キーストレッチングを用いてマスター秘密鍵を導出するため、シードフレーズに対する総当たり攻撃は計算上不可能です。
秘密鍵とシードフレーズの違いは何ですか? これらの用語はしばしば同じ意味で使われますが、実際には同じものではありません。秘密鍵は1つのアドレスを管理するもので、256ビットの生の数値です。 シードフレーズは、人間が読み取れる形式のバックアップであり、通常は12語または24語で構成され、そこから多くの秘密鍵が導出されるマスターシークレットを符号化したものです。つまり、1つのシードフレーズがあれば、暗号資産ウォレット内の すべての秘密鍵を再生成することができます。そのため、個々の秘密鍵を保護することよりも、シードフレーズを保護することがさらに重要になります。シードフレーズを失うと、そこから派生したすべてのアドレスを復元する能力も失ってしまうからです。
階層型決定論的(HD)ウォレット 現代のウォレットは、単一の秘密鍵を生成するわけではありません。シードフレーズを用いて、by で定義されたBIP-32およびBIP-44に基づく「階層的決定論的(HD)鍵生成」と呼ばれるシステムを通じて、鍵のツリーを導出します。
シードフレーズから生成されたマスター秘密鍵は、鍵ツリーのルートとして機能します。 ツリーの各分岐は、by と呼ばれる導出パス(ツリーをどのように辿るかを指定する一連のインデックス)によって識別されます。標準的な導出パスの形式は、m/purpose'/coin_type'/account'/change/address_index です。例えば、最初のEthereum アドレスは m/44'/60'/0'/0/0 で導出され、2番目のアドレスは m/44'/60'/0'/0/1 で導出されます。
この階層構造により、1つのシードフレーズから、ブロックチェーン のあらゆるチェーン上で無制限の数のアドレスを生成することができます。Ethereum アドレス、Bitcoin アドレス、Solana アドレス、およびその他のサポートされているチェーン上のアドレスはすべて、同じ12語または24語から導き出すことができます。BIP-39/BIP-44互換のウォレットでシードフレーズを復元すれば、すべてのアドレスが自動的に復元されます。
鍵の安全な保管 個人にとって、最も重要な判断は、シードフレーズをどのように保管するかということです。
紙に書き留め、安全な場所に保管してください。これが基本的な推奨事項です。酸フリーの紙に、消えないインク(ink )で書き、防水容器に入れて、自分が管理できる場所(クラウド同期されたメモや、スマートフォンの写真、パソコン上のテキストファイルではない場所)に保管してください。一か所だけの保管による災害に備えるため、複数の安全な場所(例えば、自宅の金庫や銀行の貸金庫など)にコピーを保管することを検討してください。
耐火・耐水性を高めるため、金属に刻印しましょう。ステンレス製のシードフレーズ保管製品は、紙を破壊してしまうような住宅火災や洪水、その他の物理的災害にも耐えられるよう設計されています。数千ドル以上の価値がある資産を保有している場合、金属製のバックアップは投資する価値があります。
シードフレーズをデジタル形式で保存してはいけません。メモアプリでも、スクリーンショットでも、パスワードマネージャーでも、メールの下書きでも、クラウドストレージでも保存してはいけません。インターネット経由でアクセス可能なデジタルストレージはすべて、攻撃の標的となり得ます。マルウェア、クラウドサービスの情報漏洩、セキュリティが侵害されたパスワードマネージャー、同期された写真ライブラリなどが、シードフレーズの盗難に悪用された事例があります。
暗号資産の鍵を保管する主な方法にはどのようなものがありますか? 保存方法には、セキュリティと利便性のトレードオフがあります。以下の表では、一般的な選択肢を比較していますので、保護対象の価値に合わせて適切な方法を選択してください。
方法
セキュリティ
利便性
こんな方に最適
紙によるバックアップ
中
低
小規模農地、ベースラインのバックアップ
金属製バックアップ
高
低
災害に強い種子の貯蔵
ハードウェアウォレット
高
中
アクティブ運用中の保有銘柄は非公開に
マルチシグウォレット
非常に高い
低
チーム, DAO、トレジャリー
MPCサービス
非常に高い
高
機関およびカストディアン
多くの人が複数の方法を組み合わせています。例えば、日常使いのホットウォレットと貯蓄用のコールドストレージを併用する方法については、当サイトの「ホットウォレットとコールドウォレットの比較 」ガイドで解説しています。
シードフレーズを紛失してしまったらどうなるのでしょうか? シードフレーズを紛失し、かつ秘密鍵を別の場所に保存していない場合、資金は復元できません。サポート equipe を含むいかなる企業や開発者も、アクセスを復元することはできません。なぜなら、鍵を保持しているのはあなた自身だけだからです。これが自己管理の代償です。完全な管理権限を得る一方で、全責任も負うことになります。対策としては冗長化が有効です。火災、洪水、盗難などの単一の災害によって唯一のコピーが失われないよう、複数のバックアップを別々の安全な場所に保管してください。万が一バックアップが漏洩した場合は、直ちに新しいシードフレーズから生成された新しいウォレットに資金を移動させてください。
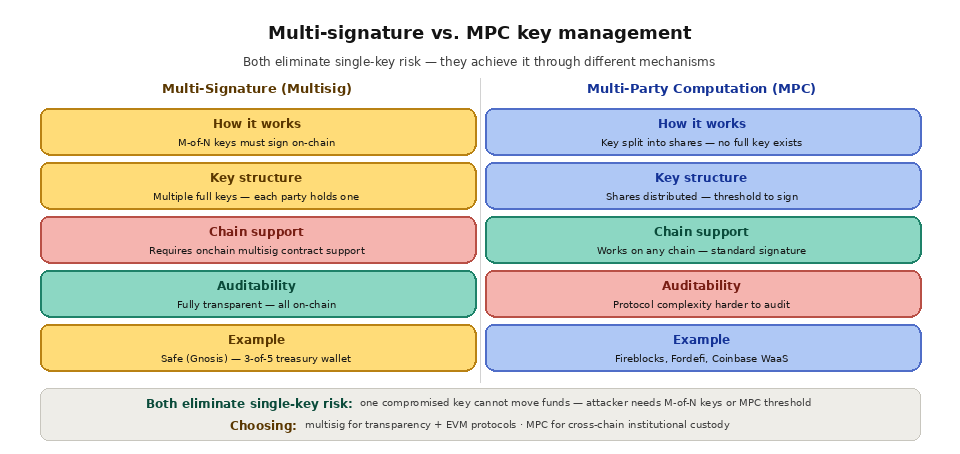
マルチシグウォレット チーム 、組織、および高額な個人資産の場合、すべての資産を管理する単一の鍵は、許容できない単一障害点となります。マルチシグネチャ(マルチシグ)ウォレットでは、取引を承認するために複数の独立した鍵が必要となります。
Safe(旧称:Gnosis Safe)は、Ethereum およびEVMチェーン上で最も広く利用されているマルチシグウォレットです。Safeウォレットは、一連の所有者アドレスと閾値(例えば「3-of-5」:指定された5人の所有者のうち3人が取引を承認しなければ、その取引は実行されない)で構成されています。 どの所有者も単独で資金を移動させることはできません。1つの鍵が侵害された場合でも、攻撃者は他の必要な署名も必要となるため、資金を盗むことはできません。
多者間計算(MPC) MPCは、単一の秘密鍵を複数のシェアに分割し、それらを異なる当事者やデバイスに分散させる、マルチシグの代替手段です。いかなる当事者も、完全な鍵を単独で保有することはありません。取引に署名が必要な場合、当事者たちは暗号プロトコルを実行し、どの当事者も他の当事者に自身の鍵のシェアを明かすことなく、有効な署名を生成します。
Fireblocks、Fordefi、CoinbaseのWaaS(Wallet-as-a-Service)といったサービスは、MPCを活用して機関投資家レベルの鍵管理を実現しています。 マルチシグに対する利点は、MPCが標準的な単一の署名を生成する点にあります。つまり、あらゆるブロックチェーン (ネイティブにマルチシグに対応していないものを含めサポート )で動作し、特別なオンチェーン インフラストラクチャを必要としません。一方、欠点としては、MPCシステムの実装や監査がより複雑になること、またMPCソフトウェアやインフラストラクチャに対する信頼の前提が生じる点が挙げられます。
カストディ型ウォレットと非カストディ型ウォレットの違いは何ですか? 鍵の管理において決定的なポイントは、誰が鍵を保有しているかということです。カストディアルウォレットの場合、取引所などの第三者が利用者に代わって鍵を保有します。一方、ノンカストディアルウォレットの場合、利用者が自ら鍵を保有します。以下の表に、それぞれのメリットとデメリットをまとめました。
アスペクト
管理・保守
非保管型
鍵を握っているのは誰か
プロバイダー
あなた
ログイン情報を忘れた場合の復旧方法
プロバイダーがお手伝いします
シードフレーズだけがそれを復元できます
カウンターパーティ・リスク
プロバイダーはフリーズしたり、動作しなくなったりすることがあります
None
こんな方に最適
初心者、アクティブ取引
自己主権型保有者、開発者
新しい設計では、この境界線が曖昧になっています。アカウント抽象化 やスマートコントラクト ウォレットにより、ソーシャルリカバリーや利用限度額といった機能が追加され、非カストディアル型ユーザー にも、従来はカストディアル型アカウントが提供していたような安全策の一部が備わるようになりました。
Quicknode が鍵管理インフラをどのようにサポートするか Quicknode 秘密鍵を保存・管理することはありません。キー管理システムが依存するブロックチェーン アクセスレイヤーを提供します。 マルチシグウォレット、MPCソリューション、ハードウェアウォレットのインターフェースはすべて、チェーンの状態を照会し、ガス代を見積もり、署名済みトランザクションを送信するために、信頼性の高いRPCエンドポイントを必要とします。Quicknode のCore APIは、80以上のチェーンにおいて、低遅延かつ高信頼性 でこのアクセスを提供します。MPCインフラストラクチャやマルチシグ運用を行う機関向けチーム に対しては、Quicknode のDedicatedClusters が、高価値な鍵管理ワークフローに求められる、隔離された稼働時間が保証されたインフラストラクチャを提供します。
よくある質問
紛失した秘密鍵は、復元できることはあるのでしょうか? いいえ。秘密鍵を紛失し、シードフレーズやその他のバックアップがない場合、関連する資金には永久にアクセスできなくなります。ブロックチェーン にはリセット機能がないため、バックアップが不可欠なのです。
シードフレーズは、すべてのウォレットで同じものですか? 作成するウォレットごとに、固有のシードフレーズが生成されます。この1つのフレーズから、複数のチェーンにわたって多くのアドレスを生成できますが、そのフレーズが管理できるのは、そのフレーズで作成されたウォレットのみです。無関係なウォレット間でシードフレーズを再利用したり、共有したりすることは絶対に避けてください。
適切な鍵管理を行うには、ハードウェアウォレットは必要なのでしょうか? 厳密にはそうではありませんが、保有資産が一定額に達したら、強く推奨されます。ハードウェアウォレットは秘密鍵をオフラインで保管し、デバイス上で取引の署名を行うため、ほとんどのリモート攻撃から身を守ることができます。
マルチシグとMPCの違いは何ですか? マルチシグでは、トランザクションを承認するために複数のオンチェーン 署名が必要ですが、MPCでは1つの鍵をシェアに分割し、オフチェーンで単一の標準的な署名を生成します。マルチシグは透明性がありますオンチェーン ;MPCはどのチェーンでも動作し、マルチパーティ構造を隠蔽します。
開発者 は、キーと残高をどのように安全に照会しているのでしょうか? アプリケーションがデータを読み取る際に、秘密鍵が必要になることは決してありません。アプリケーションは、Core API などの RPC エンドポイントを使用して残高を照会したり、すでに署名済みのトランザクションをブロードキャストしたりするため、署名処理はウォレット内だけで行われます。
参考資料 // Publisher
Quicknode
2026年6月2日更新
2026年3月20日 — 読了時間10分