简而言之:密钥管理是指对控制区块链资产访问权限的加密密钥进行安全生成、存储、使用和备份的实践。私钥是一个随机的256位数字,赋予持有者对其关联地址中资金的完全且不可逆的控制权。助记词将私钥编码为12或24个易于理解的单词,从而实现备份和恢复。 分层确定性(HD)钱包使用单个助记词,可在多条链上生成无限数量的地址。对于个人而言,安全的密钥管理意味着正确存储助记词并使用硬件钱包。对于团队和机构而言,则意味着采用多签名钱包和多方计算(MPC)解决方案,将密钥控制权分配给多个参与方。
简明解释
每个区块链地址都由一个私钥控制。持有私钥的人可以代表该地址签署交易、转移资产以及与智能合约交互。无法重置密码。无法恢复账户equipe 。也没有“忘记私钥”选项。如果您丢失了私钥,您的资金将永久无法取用。如果他人获得了您的私钥,他们可以立即且不可逆地取走您所有的资产。
正因如此,密钥管理才成为加密领域中最重要的安全措施。区块链所有权的整个安全模型归根结底取决于一个问题:谁掌握着密钥?
私钥和公钥
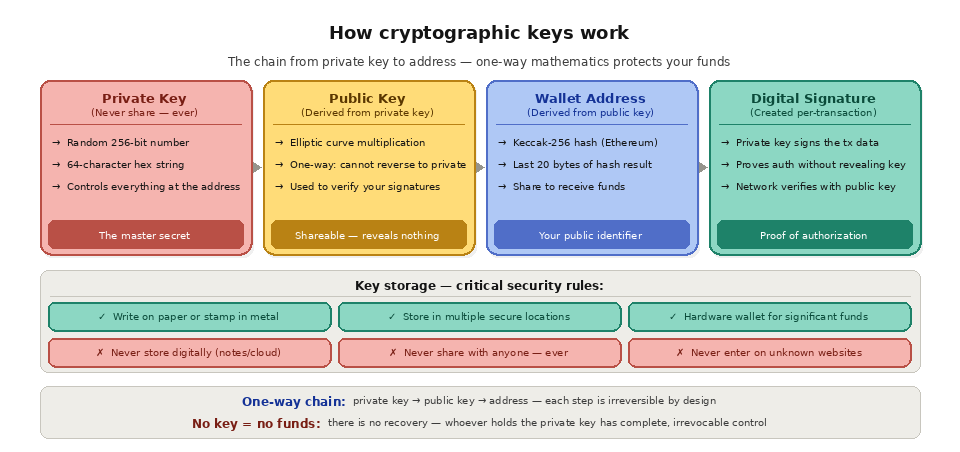
私钥是一个随机生成的数字,其范围在1到大约1.16 × 10^77之间(这是Bitcoin 、Ethereum 以及大多数区块链所使用的secp256k1椭圆曲线的阶)。实际上,它是一个256位(32字节)的值,通常表示为一个64个字符的十六进制字符串。
公钥是通过椭圆曲线乘法(一种单向数学运算)从私钥推导出来的。你可以根据私钥计算出公钥,但无法反向操作,即无法根据公钥推导出私钥。这种非对称性是区块链安全性的基础。
钱包地址是通过哈希运算从公钥派生而来的。在Ethereum 上,地址是公钥经 Keccak-256 哈希运算后生成的最后 20 个字节。在Bitcoin 上,地址则是通过另一种哈希方案(先进行 SHA-256 哈希,再进行 RIPEMD-160 哈希)派生而来的。该地址就是您与他人分享以接收资金的地址。它与您的私钥在数学上相关联,但不会泄露任何关于私钥的信息。
当您签署一笔交易时,您的钱包会使用私钥生成一个数字签名。该签名证明私钥持有者已授权该交易,同时不会泄露私钥本身。网络上的任何人都可以使用公钥验证该签名,但如果没有私钥,任何人都无法伪造有效的签名。
助记词(记忆短语)
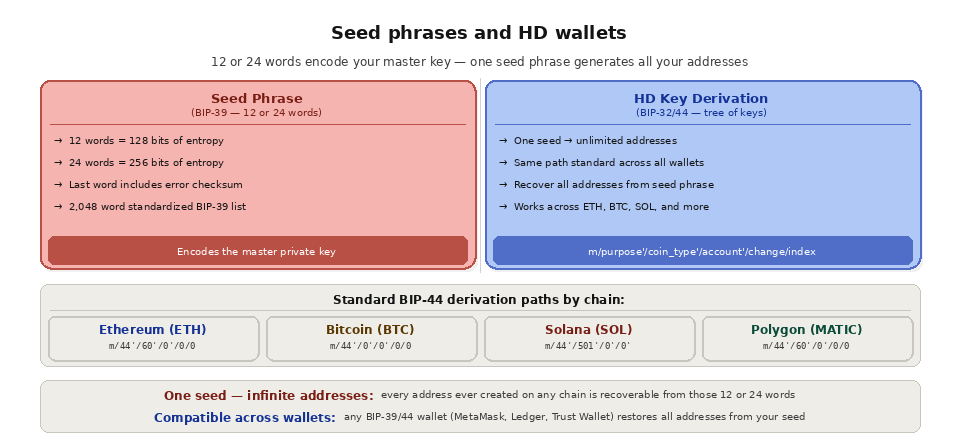
原始私钥是一串冗长且难以辨认的十六进制字符串。助记词通过将密钥材料编码为由12个或24个常用英语单词组成的序列,遵循BIP-39标准,从而解决了这一可用性问题。这些单词来自一份包含2,048个单词的标准化列表,而具体的序列则编码了用于生成主私钥的熵(随机性)。
一个由 12 个单词组成的助记词包含 128 比特的熵。一个由 24 个单词组成的助记词包含 256 比特的熵。最后一个单词包含一个校验和,有助于检测抄写错误。基于这一熵值,钱包通过 PBKDF2 密钥拉伸算法(迭代 2,048 次)生成主私钥,这使得针对助记词的暴力破解攻击在计算上不可行。
私钥和助记词有什么区别?
人们常将这两个术语混为一谈,但它们并非同一概念。私钥控制一个地址,是一个原始的256位数字。 助记词是一种易于人类阅读的备份,通常由12或24个单词组成,它编码了用于生成多个私钥的主密钥。换句话说,一条助记词可以重新生成您加密钱包中的每一个私钥。这就是为什么保护助记词比保护任何单个私钥都更为重要:一旦丢失助记词,您将无法恢复所有派生地址。
分层确定性(HD)钱包
现代钱包不会生成单一的私钥。它们利用助记词,通过一种称为“分层确定性(HD)”密钥生成机制,生成一棵密钥树,该机制由 BIP-32 和 BIP-44 定义。
由助记词生成的主私钥是密钥树的根节点。 树的每个分支都由一条派生路径标识,该路径是一系列索引,用于指定如何遍历该树。标准的派生路径格式为 m/用途'/币种'/账户'/找零'/地址索引。例如,第一个Ethereum 地址的派生路径为 m/44'/60'/0'/0/0,第二个为 m/44'/60'/0'/0/1。
这种分层结构意味着,一条助记词可以生成任意区块链上数量无限的地址。您的Ethereum 地址、Bitcoin 地址、Solana 地址以及任何其他受支持区块链上的地址,均可从同一组 12 或 24 个单词中派生出来。如果您在任何兼容 BIP-39/BIP-44 的钱包中恢复助记词,所有地址都会自动恢复。
安全存储密钥
对于个人而言,最关键的决定是如何存储助记词。
将其写在纸上并存放在安全的地方。这是最基本的建议。请使用不褪色的ink 墨水在无酸纸上书写,将其存放在防水容器中,并保存在您能掌控的地方(不要存放在云端同步的笔记中,不要存放在手机里的照片里,也不要存放在电脑上的文本文件中)。建议将副本存放在多个安全地点(例如家中的保险箱和银行的保险柜),以防范单一地点发生灾难的情况。
将其压印在金属上,以实现防火防潮。不锈钢种子短语存储产品专为抵御住宅火灾、洪水及其他可能毁坏纸质材料的自然灾害而设计。对于价值超过几千美元的资产,金属备份是一项值得的投资。
切勿以数字形式存储助记词。无论是记事本应用、截图、密码管理器、邮件草稿还是云存储,都不可用于存储助记词。任何可通过互联网访问的数字存储方式都可能成为潜在的攻击途径。恶意软件、云服务泄露、遭入侵的密码管理器以及同步的照片库,都曾被用于窃取助记词。
存储加密货币密钥的主要方式有哪些?
存储方法需要在安全性与便利性之间权衡取舍。下表对比了常见的存储选项,以便您根据所保护资产的价值选择合适的方案。
方法 | 安全 | 便利性 | 最适合 |
|---|---|---|---|
纸质备份 | 中 | 低 | 小型农场,基线备份 |
金属背板 | 高 | 低 | 抗灾型种子储存 |
硬件钱包 | 高 | 中 | 离线管理的活跃持仓 |
多签名钱包 | 非常高 | 低 | 团队、DAO、金库 |
MPC 服务 | 非常高 | 高 | 机构和托管人 |
许多人会结合使用多种方法。例如,关于将热钱包用于日常使用、冷钱包用于储蓄的区分,我们的《热钱包与冷钱包对比指南》中已有详细介绍。
如果丢失了助记词会怎样?
如果您丢失了助记词,且未将私钥存储在其他地方,则资金将无法找回。 没有任何公司、equipe 客服团队或开发者能够恢复您的访问权限,因为除了您自己之外,没有人持有该密钥。这就是自主保管的代价:您拥有完全的控制权,但也承担全部责任。防范之道在于冗余。请在不同的安全地点保存多个备份,以免因一次火灾、洪水或盗窃而导致您唯一的副本丢失。如果某个备份遭到泄露,请立即将资金转移到使用全新助记词生成的钱包中。
多签名钱包
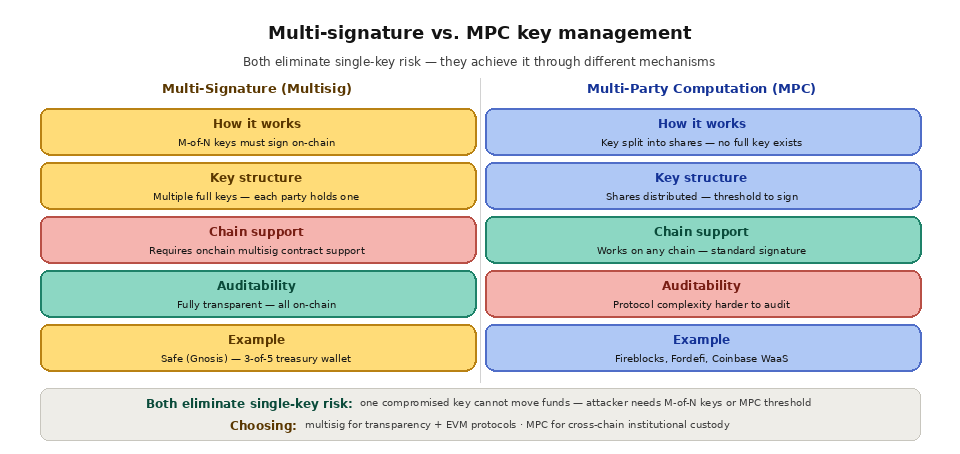
对于团队、组织以及高价值个人持仓而言,仅凭一把密钥控制所有资产会形成不可接受的单点故障。多签名(multisig)钱包需要多把独立密钥共同批准一笔交易。
Safe(原名Gnosis Safe)是Ethereum 和EVM链上使用最广泛的多签名钱包。一个Safe钱包由一组所有者地址和一个阈值配置而成(例如,3-of-5,即五位指定所有者中任意三位必须批准交易,该交易才能执行)。 任何单一所有者均无法单方面转移资金。如果其中一个密钥遭到泄露,攻击者也无法窃取任何资产,因为他们仍需其他必需的签名。
多签钱包是 DAO 金库、协议自有资金、公司钱包以及任何高价值资产的标配,因为在这些场景中,单个密钥被泄露或丢失的风险过高。其权衡在于操作复杂性:每笔交易都需要多个签名人之间进行协调,这会增加时间和流程开销。
多方计算(MPC)
MPC 是多签名(multisig)的一种替代方案,它将单个私钥拆分为多个份额,并分发给不同的参与方或设备。没有任何单一方会持有完整的私钥。当需要对交易进行签名时,各参与方通过一种加密协议协作,从而生成有效的签名,且任何一方都不必向其他方透露自己的私钥份额。
Fireblocks、Fordefi 以及 Coinbase 的 WaaS(钱包即服务)等服务利用 MPC 提供机构级密钥管理。 与多签名相比,MPC的优势在于它能生成标准的单一签名,这意味着它可与任何区块链兼容(包括那些原生不支持多签名的区块链),且无需任何特殊的链上基础设施。其缺点在于,MPC系统的实现和审计更为复杂,并且会对MPC软件和基础设施产生信任假设。
托管钱包和非托管钱包有什么区别?
密钥管理的关键问题在于谁持有密钥。在托管钱包中,第三方(如交易所)会代您保管密钥。而在非托管钱包中,您自己持有密钥。下表总结了这两种方式的利弊。
方面 | 保管 | 非托管 |
|---|---|---|
谁掌握着钥匙 | 服务提供商 | 你 |
忘记登录信息时的恢复方法 | 服务提供商可以提供帮助 | 只有你的助记词才能恢复它 |
交易对手风险 | 提供商可能会冻结或出现故障 | 无 |
最适合 | 初学者、活跃交易 | 自我主权持有者、建设者 |
较新的设计模糊了这一界限。账户抽象化和 智能合约钱包增加了社交恢复和消费限额等功能,为非托管用户提供了传统托管账户所具备的部分安全保障。
Quicknode 如何支持密钥管理基础设施
Quicknode 不存储或管理私钥。它提供区块链访问层,这是密钥管理系统所依赖的基础。 多签名钱包、MPC 解决方案和硬件钱包接口均需要可靠的 RPC 端点来查询链状态、估算 gas 费用并提交已签名的交易。Quicknode 的 Core API 可在 80 多条链上提供这种访问服务,且具有低延迟和高可靠性。对于运行 MPC 基础设施或多签名操作的机构团队,Quicknode 的专用Clusters 提供了高价值密钥管理工作流所必需的、隔离且正常运行时间有保障的基础设施。
常见问题解答
丢失的私钥还能找回来吗?
不。如果您丢失了私钥,且没有助记词或其他备份,则相关资金将永久无法提取。区块链上不存在重置机制,因此备份至关重要。
我的所有钱包中,助记词都是一样的吗?
您创建的每个钱包都会生成其专属的助记词。这一组助记词可在多条链上生成多个地址,但它仅能控制其创建时对应的钱包。切勿在无关的钱包之间重复使用或共享助记词。
要做好密钥管理,硬件钱包是必需的吗?
严格来说并非必须,但一旦您的持币量达到一定规模,强烈建议使用。硬件钱包将私钥离线存储,并在设备上签署交易,从而能保护您免受大多数远程攻击。
多签名(multisig)和多方计算(MPC)有什么区别?
多签名(Multisig)需要多个链上签名才能批准一笔交易,而多方计算(MPC)则将一个密钥拆分为多个份额,并在链下生成一个标准签名。多签名在链上是透明的;多方计算可在任何链上运行,并隐藏多方结构。
开发者如何安全地查询密钥和余额?
应用程序在读取数据时无需使用私钥。它们通过 RPC 端点(例如Core API)查询余额并广播已签名的交易,从而将签名操作隔离在钱包内部。
延伸阅读
什么是加密货币钱包?-Quicknode 术语表
Web3 钱包-Quicknode 指南
Quicknode 核心 API
Quicknode 专用Clusters