En bref : les stratégies d’atténuation du MEV sont des techniques et des outils conçus pour protéger les utilisateurs de la blockchain contre l’extraction de valeur par la manipulation de l’ordre des transactions. Parmi les approches les plus concrètes, on peut citer la soumission privée de transactions (envoi direct des transactions aux constructeurs de blocs plutôt qu’au mempool public), la redistribution du MEV (restitution de la valeur capturée aux utilisateurs qui l’ont générée), les enchères par lots (exécution de toutes les transactions à un prix de compensation uniforme) et les choix de conception au niveau du protocole visant à minimiser l’exploitation liée à l’ordre des transactions. Aucune stratégie ne permet à elle seule d’éliminer entièrement le MEV, mais la combinaison de plusieurs approches peut réduire considérablement la valeur extraite au détriment des utilisateurs lambda.
L'explication simple
L'extraction du MEV fonctionne parce que les transactions en attente sont visibles dans le mempool public, ce qui fournit aux bots les informations dont ils ont besoin pour réaliser des opérations de « front-running », de « back-running » et de « sandwiching ». Le moyen le plus direct de se protéger contre le MEV consiste à empêcher d'emblée que votre transaction soit visible. La deuxième meilleure approche consiste à concevoir des systèmes dans lesquels l'ordre des transactions n'a pas d'importance, ou dans lesquels la valeur extraite est restituée aux personnes à qui elle a été prélevée.
Imaginez que vous envoyiez un colis de grande valeur. L'envoyer par courrier ordinaire (le mempool public) signifie que n'importe qui sur le trajet peut voir ce qu'il contient et éventuellement le falsifier. Les services de transactions privées s’apparentent à un service de messagerie blindé : le colis va directement de chez vous à sa destination sans être exposé. Les enchères par lots s’apparentent à une enchère à enveloppes scellées : chacun soumet son offre dans une enveloppe scellée, et toutes les offres sont ouvertes simultanément afin que personne ne puisse réagir à l’offre d’un autre.
Quels sont les principaux types de MEV ?
Les mesures d'atténuation prennent tout leur sens dès lors que l'on sait contre quoi on se protège. La plupart des opérations d'extraction s'inscrivent dans quelques schémas récurrents, résumés ci-dessous avec la stratégie permettant de contrer chacun d'entre eux. Pour comprendre pourquoi ces opportunités existent, consultez notre article explicatif sur les origines du MEV.
Type MEV | Comment ça marche ? | Mesures d'atténuation primaires |
|---|---|---|
Front-running | Un bot copie votre ordre en utilisant un coût de gaz plus élevé afin qu'il soit exécuté en premier | Dépôt à titre privé |
L'attaque du sandwich | Un bot effectue des transactions avant et après vous afin de faire évoluer le cours | Émission privée, écart de cours très faible |
Retour en arrière | Un bot effectue des transactions juste après vous pour profiter d'une opportunité d'arbitrage | Redistribution du MEV |
La plupart de ces attaques reposent sur le fait que l'attaquant puisse voir et réorganiser l'ordre de vos transactions, ce que les stratégies ci-dessous visent précisément à empêcher.
Soumission d'une transaction privée
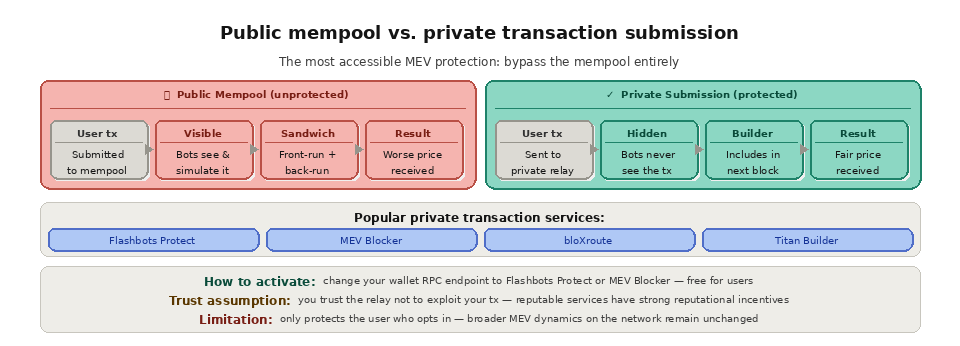
La stratégie de protection contre le MEV la plus accessible et la plus répandue consiste à soumettre ses transactions de manière privée. Au lieu de diffuser votre transaction dans le mempool public, où les bots peuvent la voir et y réagir, vous l'envoyez via un canal privé directement aux créateurs de blocs. Comme les bots ne peuvent pas voir votre transaction dans le mempool, ils ne peuvent pas l'intercaler.
Flashbots Protect est le relais de transactions privé le plus populaire. Lorsque vous acheminez la connexion RPC de votre portefeuille via Flashbots Protect, vos transactions contournent entièrement le mempool public. Elles sont transmises directement aux créateurs de blocs participant à l’écosystème Flashbots, qui les intègrent dans des blocs sans les exposer aux robots de recherche. Ce service est gratuit pour les utilisateurs et peut être activé en remplaçant simplement l’ endpoint RPC de votre portefeuille, en remplaçant le fournisseur standard par l’URL de Flashbots Protect.
MEV Blocker, développé par CoW Protocol, propose un service similaire avec une fonctionnalité supplémentaire : il organise une enchère entre les « searchers » pour toute opportunité de « back-running » générée par votre transaction, et vous reverse la majeure partie des gains. Cela signifie que si votre transaction crée une opportunité d’arbitrage (ce qui est différent d’un « sandwiching »), vous récupérez la majeure partie de cette valeur au lieu de la laisser entièrement aux « searchers ».
La limite des services de transactions privées réside dans le fait qu’ils ne protègent que l’utilisateur qui choisit d’y adhérer. Si vous soumettez un swap via Flashbots Protect, votre transaction spécifique est protégée, mais la dynamique générale du MEV sur le réseau reste inchangée. La soumission de transactions privées repose également sur une hypothèse de confiance : vous faites confiance au relais et aux « builders » pour qu’ils n’exploitent pas eux-mêmes votre transaction. Les services réputés ont de fortes incitations, liées à leur réputation, à honorer cette confiance, mais il s’agit d’un modèle de sécurité différent de celui du mempool public et sans confiance.
Redistribution MEV
Plutôt que d'essayer d'empêcher l'extraction du MEV, les stratégies de redistribution partent du principe que le MEV sera bel et bien extrait et s'attachent à restituer cette valeur aux utilisateurs qui l'ont générée. Le raisonnement est simple : si la transaction d'un utilisateur crée une opportunité d'arbitrage de 50 dollars, ces 50 dollars devraient revenir à l'utilisateur, et non à celui qui a repéré l'opportunité.
MEV-Share, développé par Flashbots, met en œuvre ce modèle. Lorsqu'un utilisateur soumet une transaction via MEV-Share, les enchérisseurs peuvent faire une offre pour obtenir le droit d'exécuter la transaction en arrière-plan (et ainsi tirer profit de l'arbitrage qu'elle génère). Le produit de l'enchère revient à l'utilisateur, après déduction d'une modeste commission. La transaction de l'utilisateur s'exécute toujours normalement, mais la plus-value économique qu'elle génère revient à l'utilisateur au lieu d'être entièrement captée par les bots.
Les mécanismes de modification des frais au niveau du protocole et de redistribution de la valeur constituent une autre forme de redistribution du MEV. Certains protocoles DeFi ont exploré des modèles dans lesquels une partie du MEV généré par l’activité du protocole (liquidations, rééquilibrages, mises à jour des oracles) est captée par le protocole lui-même, puis distribuée aux détenteurs de jetons ou utilisée pour améliorer les prix d’exécution des utilisateurs.
Enchères par lots et tarification uniforme
Les enchères par lots adoptent une approche fondamentalement différente pour limiter le MEV, en supprimant totalement l'importance de l'ordre des transactions. Au lieu de traiter les ordres de manière séquentielle (l'ordre déterminant alors le prix), une enchère par lots regroupe tous les ordres passés au cours d'une fenêtre temporelle donnée et les exécute simultanément à un prix de compensation unique et uniforme.
Le protocole CoW (Coincidence of Wants) est la principale implémentation de ce modèle. Lorsque vous soumettez un échange via le protocole CoW, votre ordre est intégré à un lot avec tous les autres ordres en attente. Les « solvers » rivalisent pour trouver la meilleure exécution pour l’ensemble du lot, en appariant les transactions entre elles lorsque cela est possible (si Alice souhaite vendre des ETH contre des USDC et que Bob souhaite vendre des USDC contre des ETH, ils peuvent effectuer l’échange directement) et en acheminant le volume restant vers la liquidité sur la chaîne. Toutes les transactions du lot s’exécutent au même prix ; l’ordre dans lequel elles sont placées n’a donc aucune importance.
Cette conception élimine les attaques de type « sandwich », car il n'y a pas de notion d'ordre « avant » ou « après » une autre transaction au sein d'un lot. Chaque participant bénéficie du même prix. Elle permet également l'appariement entre pairs (coïncidence des demandes), ce qui évite totalement les frais de DEX et le glissement de prix pour les portions appariées.
Le compromis réside dans la latence. Les enchères par lots nécessitent de collecter les ordres sur une période donnée avant de les exécuter, ce qui signifie que les transactions ne sont pas instantanées. Pour les utilisateurs qui privilégient la meilleure exécution à la vitesse, ce compromis est souvent acceptable.
Choix de conception au niveau du protocole
Au-delà des outils destinés aux utilisateurs, il est possible de limiter le MEV en prenant des décisions judicieuses lors de la conception des contrats intelligents et des protocoles, afin de réduire la surface d'attaque pour les exploitations basées sur l'ordre des commandes.
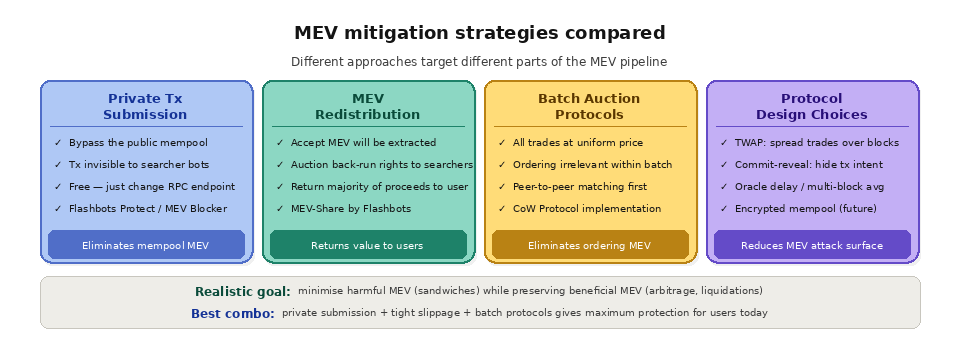
Les cours moyens pondérés dans le temps (TWAP) répartissent les transactions importantes sur plusieurs blocs, ce qui réduit l'impact sur les prix par bloc et rend les attaques de type « sandwich » moins rentables. Au lieu d'échanger 1 million de dollars en une seule transaction (ce qui génère un impact massif sur les prix, facilement exploitable par une attaque de type « sandwich »), un ordre TWAP divise ce montant en tranches de 50 000 dollars exécutées sur 20 blocs. Chaque tranche individuelle a un impact minimal sur les prix et est moins attractive pour les bots spécialisés dans les attaques de type « sandwich ».
Les mécanismes « commit-reveal » exigent que les utilisateurs s'engagent d'abord dans une transaction (en soumettant un hachage chiffré de leur intention), puis en révèlent les détails dans un bloc ultérieur. Les détails de la transaction étant masqués pendant la phase d'engagement, les bots ne peuvent pas voir ce que l'utilisateur négocie et ne peuvent donc pas pratiquer le « front-running » ni le « sandwiching ». La phase de révélation expose les détails de la transaction, mais à ce moment-là, il est trop tard pour toute exploitation basée sur les ordres.
La conception des oracles a également des implications en matière de MEV. Les protocoles qui utilisent des oracles « on-chain » mis à jour par des transactions créent des opportunités de MEV à chaque mise à jour. Chainlink et d’autres fournisseurs d’oracles ont exploré des architectures visant à minimiser l’avantage lié à l’ordre des mises à jour des oracles, notamment par le biais de mises à jour différées, de moyennes sur plusieurs blocs et de soumissions cryptées aux oracles.
Comment se comparent les stratégies d'atténuation du MEV ?
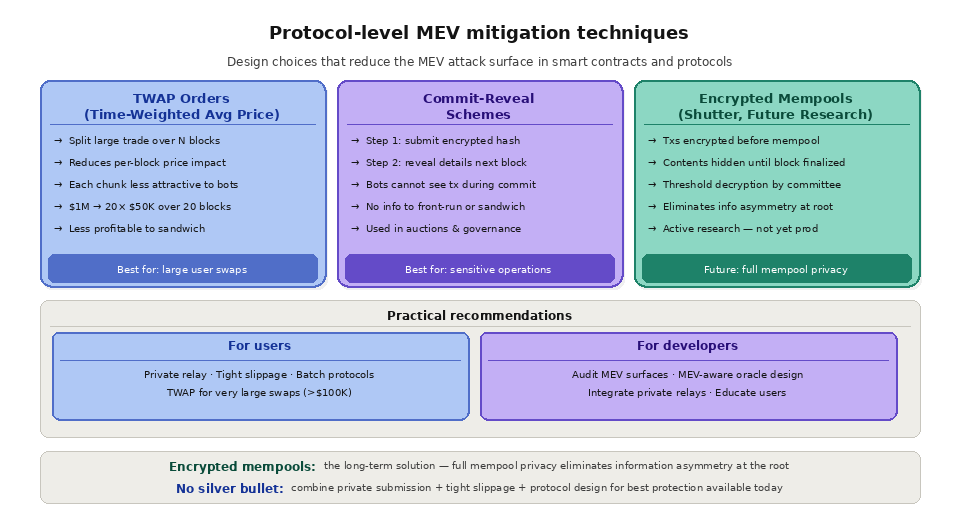
Il n'existe pas d'approche unique qui convienne à toutes les situations. Le tableau ci-dessous compare les principales stratégies en fonction de leur niveau de protection, de leur coût et des profils auxquels elles s'adressent le mieux.
Stratégie | Protection | Compromis | Idéal pour |
|---|---|---|---|
Dépôt à titre privé | Résistant à l'écrasement | Faites confiance au relais | La plupart des utilisateurs lambda |
Redistribution du MEV | Renvoie la valeur capturée | Ne bloque pas toutes les attaques | Opérations génératrices d'arbitrage |
Dans le cadre des rollups, c’est le séquenceur qui ordonne les transactions ; c’est pourquoi les mesures de lutte contre le MEV au niveau de la couche 2 se concentrent de plus en plus sur la manière dont les séquenceurs ordonnent et divulguent les transactions.
Mempools chiffrés et approches futures
Les mempools chiffrés constituent la prochaine étape dans la lutte contre le MEV. Dans ce modèle, les transactions sont chiffrées avant d’entrer dans le mempool, ce qui rend leur contenu invisible pour tous (y compris les créateurs de blocs) jusqu’à ce que l’ordre des blocs ait été validé. Les systèmes de chiffrement à seuil exigent qu’un comité de participants déchiffre les transactions de manière collaborative uniquement une fois l’ordre des blocs finalisé, empêchant ainsi tout acteur individuel de bénéficier d’un avantage en termes d’information.
Plusieurs projets de recherche et implémentations testnet explorent les mempools chiffrés, notamment Shutter Network sur Ethereum et diverses conceptions en cours de prototypage pour les séquenceurs de couche 2. Les défis techniques sont considérables : le chiffrement ajoute une surcharge de calcul, le comité de déchiffrement introduit de nouvelles hypothèses de confiance, et le système doit gérer des cas limites tels que les transactions qui deviennent invalides après le déchiffrement. Mais s’ils sont mis en œuvre avec succès, les mempools chiffrés pourraient éliminer l’asymétrie d’information qui permet la plupart des formes d’extraction de MEV.
Le MEV peut-il être totalement éliminé ?
Non, et toutes les formes de MEV ne sont pas néfastes. Des activités telles que l’arbitrage et les liquidations opportunes garantissent l’exactitude des prix et la solvabilité des protocoles ; l’objectif réaliste consiste donc à minimiser les formes prédatrices (front-running et sandwiching) tout en préservant celles qui sont bénéfiques. Les meilleurs résultats proviennent de la combinaison de plusieurs stratégies : acheminer les transactions en privé, limiter le slippage, recourir à des enchères par lots pour les volumes importants et s'appuyer sur une conception au niveau du protocole permettant de contrôler les contrats. À mesure que les mempools cryptés gagnent en maturité, l’asymétrie d’information qui alimente la plupart des extractions devrait continuer à diminuer, mais le MEV, en tant que force économique, persistera tant que l’ordre des transactions aura de la valeur.
Recommandations pratiques à l'intention des utilisateurs et des développeurs
Pour les utilisateurs effectuant des transactions DeFi, les mesures les plus efficaces consistent à : acheminer les transactions via un relais privé tel que Flashbots Protect ou MEV Blocker, définir des tolérances de slippage aussi strictes que possible (un slippage plus faible laisse moins de marge aux « sandwich bots » pour extraire de la valeur), utiliser des protocoles d’enchères par lots comme le CoW Protocol pour les transactions importantes, et envisager l’exécution TWAP pour les échanges de très grande envergure.
Pour les développeurs qui créent des protocoles DeFi, intégrez dès le départ la notion de MEV dans votre conception. Auditez vos contrats intelligents non seulement pour détecter les failles de sécurité, mais aussi pour identifier les surfaces d’attaque liées au MEV. Réfléchissez à la manière dont les mises à jour des oracles, les mécanismes de liquidation et les opérations sensibles aux fluctuations de prix peuvent être ordonnées de manière à permettre des exploitations abusives. Mettez en place ou intégrez des relais de transactions privés pour vos utilisateurs. Publiez une documentation visant à sensibiliser vos utilisateurs aux risques liés au MEV et aux mécanismes de protection à leur disposition.
Comment « Quicknode » favorise le développement tenant compte du MEV
QuicknodeSon infrastructure constitue la base nécessaire à la compréhension et à la réduction du MEV dans les applications de production. L'accès RPC à faible latence de l'API Core permet aux développeurs de mettre en œuvre des fonctionnalités de protection contre le MEV qui reposent sur un état précis et en temps réel de la chaîne, notamment une estimation précise du slippage, une tarification optimale du gaz et une synchronisation précise des transactions.
Quicknode Streams fournit les données blockchain en temps réel nécessaires pour surveiller l'activité MEV, détecter les schémas d'attaques de type « sandwich » et analyser le comportement des créateurs de blocs. En transmettant en continu des données filtrées sur les transactions et les événements vers votre infrastructure d'analyse, vous pouvez quantifier l'exposition de vos utilisateurs au MEV, évaluer l'efficacité des stratégies d'atténuation et prendre des décisions fondées sur les données quant aux mécanismes de protection à mettre en œuvre. La combinaison d'un accès RPC rapide pour la soumission des transactions et d'un flux complet de données en continu à des fins d'analyse offre aux développeurs une boîte à outils complète pour gérer le MEV en production.
Foire aux questions
L'utilisation de Flashbots Protect est-elle gratuite ?
Oui. Flashbots Protect est gratuit pour les utilisateurs. Pour l'activer, il suffit de remplacer l'endpoint RPC de votre portefeuille par l'URL de Flashbots Protect ; vos transactions ne passeront alors plus par le mempool public.
La soumission privée permet-elle d'empêcher toute forme de MEV ?
Non. Cette méthode est très efficace contre les attaques de type « sandwich », car les bots ne peuvent pas voir votre transaction, mais elle ne modifie pas la dynamique globale du réseau et repose sur la confiance accordée au relais et aux « builders » pour qu’ils n’utilisent pas votre transaction à mauvais escient.
Quelle est la différence entre le « front-running » et le « back-running » ?
Le « front-running » consiste à placer la transaction d'un bot avant la vôtre afin d'anticiper votre intention, ce qui vous porte souvent préjudice. Le « back-running » consiste à placer une transaction immédiatement après la vôtre afin de tirer profit de l'arbitrage généré par votre transaction, que les services de redistribution peuvent vous restituer.
Les enchères par lots sont-elles plus lentes que les échanges classiques ?
Oui, dans une certaine mesure. Les enchères par lots regroupent les ordres sur une courte période avant de les exécuter à un prix uniforme ; l'exécution n'est donc pas instantanée. En contrepartie, cela offre une meilleure protection contre les attaques basées sur les ordres.
Comment les développeurs peuvent-ils évaluer leur exposition au MEV ?
En traitant en continu et en analysant les données relatives aux transactions et aux événements, les développeurs peuvent détecter les schémas de « sandwich » et quantifier la perte de valeur. Des pipelines en temps réel tels que Streams rendent cette analyse réalisable à grande échelle.
Pour en savoir plus
Qu'est-ce que le MEV dans la blockchain ? - Quicknode Glossaire
Premiers pas avec Streams - Quicknode Documentation
Guide pour des requêtes RPC efficaces - Quicknode
API Core deQuicknode
