要約: ブロックチェーン におけるリオーガ(reorg、reorganizationの略)とは、ネットワークの正規チェーンが変更され、以前はメインチェーンの一部と見なされていたブロックが、by 別のブロックのセットに置き換えられる現象です。これにより、確認済みの取引が消失したり、取引の順序が変更されたり、アプリケーションの状態に不整合が生じたりする可能性があります。 リオーガナイゼーションは、ネットワークの遅延やブロックの同時生成により、ほとんどのブロックチェーン で自然に発生しますが、深刻なリオーガナイゼーションは攻撃やソフトウェアのバグによっても引き起こされる可能性があります。確定済みのブロックチェーン データに依存するアプリケーションを構築する開発者にとって、リオーガナイゼーションを理解することは極めて重要です。なぜなら、リオーガナイゼーションを考慮しない場合、二重支払いの脆弱性、ファントムトランザクション、データベースの破損につながる可能性があるからです。
わかりやすい説明
ブロックチェーン を、森の中を貫く一本の道と捉えてみてください。その道の各ステップはブロックに相当します。通常は、誰もが同じ道を進みます。しかし、時折、2人の先駆者が同時に異なるルートを発見することがあり、その間、短期間ながら2つの有効な道が同時に存在することになります。ネットワークは最終的にどちらの道が正しいかを決定し(通常は、より先に伸びた方が選ばれます)、全員がその道に切り替わります。もう一方の道を進んでいた人は、引き返して切り替える必要があります。
この切り替えが起こると、それがリオーガナイゼーションとなります。放棄されたパス上のブロックは破棄され、勝者となったパス上のブロックが正規のチェーンとなります。放棄されたブロックに含まれていたトランザクションは、勝者となったチェーンのブロックに現れる場合もあれば、現れない場合もあります。一部のトランザクションは、両方のパスの同じ位置に記録されることもあります。また、一方のパスには現れるが、もう一方のパスには現れないものもあります。さらに、勝者となったチェーン内のトランザクションと競合する場合、ごく一部のトランザクションは完全に破棄されることもあります。
ほとんどのエンドユーザー では、浅い再編成(深さ1~2ブロック)が頻繁に、かつ目立たない形で発生します。 ウォレットでは、トランザクションが一時的に「確認済み」と表示された後、新しい正規ブロックで再確認されるまでの数秒間、再び「保留中」と表示されることがあります。おそらく、その変化に気づくことさえないでしょう。しかし、ブロックチェーン のデータを大規模に処理するアプリケーションの場合、たとえ1ブロック分の再編成であっても、古いブロックに基づいてデータベースにすでに書き込まれたレコードは不正確となり、修正が必要になります。
組織再編はどのように行われるのか
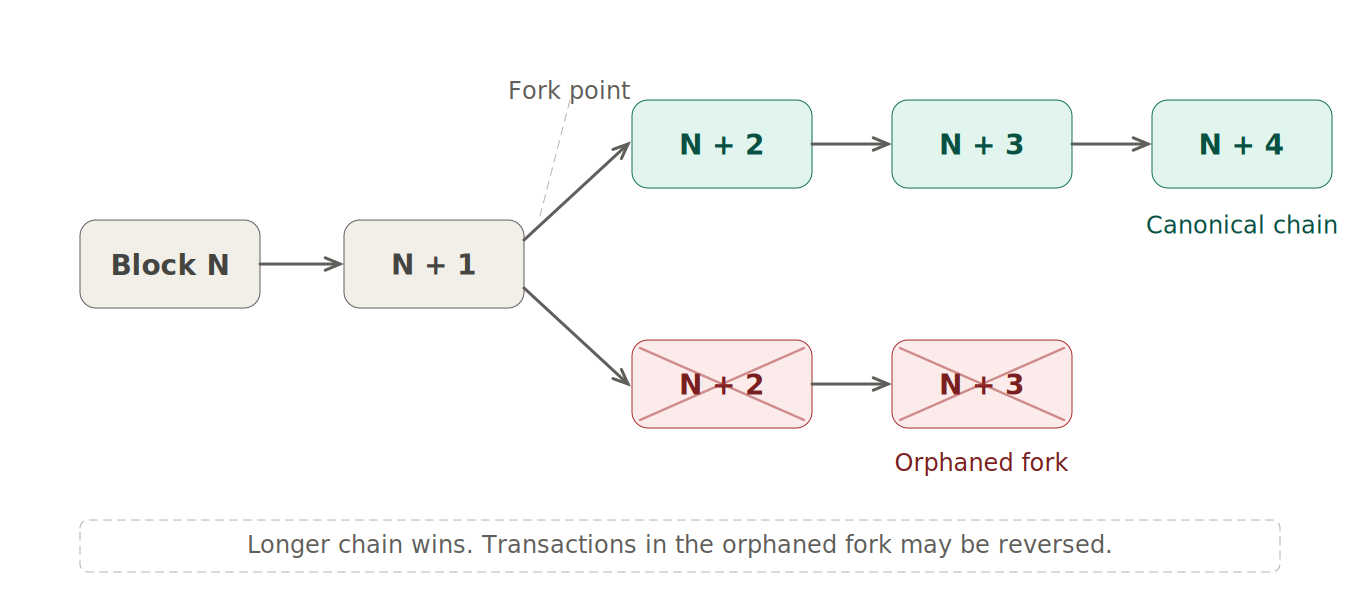
再編成の最も一般的な原因は、ネットワークの自然な遅延です。2つのバリデーターがほぼ同時に(同じスロット内、または同じブロック高で)有効なブロックを生成した場合、ネットワークの異なる部分で一時的に異なるブロックが採用されることがあります。ノードAはブロックXを最初に検知してそれを正規のブロックとみなす一方で、ノードBはブロックYを最初に検知する場合があります。コンセンサスルールによれば、どちらのブロックも有効ですが、最終的にメインチェーンの一部となるのはどちらか一方のみです。
ネットワークは、フォーク選択ルールを通じてこの曖昧さを解消します。Ethereum では、フォーク選択ルール(LMD-GHOST)により、by で最も多くのバリデーターの認証を得たチェーンが選択されます。Bitcoin では、最も長いチェーン(蓄積されたプルーフ・オブ・ワークが最も多いチェーン)が採用されます。 具体的なルールがどうであれ、結果は同じです。つまり、一方のフォークが正規のチェーンとして採用され、もう一方は放棄されます。放棄されたフォークを追っていたノードは、この切り替えを検知し、孤立したブロックをロールバックして、勝者となったチェーンを採用します。
Bitcoin のようなプルーフ・オブ・ワーク(PoW)チェーンでは、マイニングプロセスが本質的に確率的なものであるため、リオーガナイゼーションは比較的よく発生します。 2人のマイナーがほぼ同時に有効なブロックを発見すると、一時的なフォークが発生しますが、これは1~2ブロック以内に解消されます。Bitcoin では、1ブロック分の再編成が定期的に発生しており、これはネットワークの運用において正常な現象と見なされています。より大規模な再編成は、ネットワークが正常に機能している状況下では稀ですが、攻撃者がネットワークのハッシュパワーの大部分を支配している場合(51%攻撃の根拠となる)、発生する可能性があります。
Ethereum のプルーフ・オブ・ステーク(PoS)システムでは、スロットベースのブロック生成モデルにより、各スロットに指定されたプロポーザーが存在するため、自然なリオーガナイゼーションの発生頻度は低減されます。しかし、プロポーザーのブロックが(ネットワークの遅延により)遅れて到着し、次のプロポーザーが代わりに前の正規ブロックに基づいてブロックを構築した場合、リオーガナイゼーションが発生する可能性があります。 また、指定されたプロポーザーがブロックの生成に失敗する「スロットの欠落」が発生した場合、複数のバリデーターがチェーンの異なるビューに基づいてブロックを構築することになり、短時間の再編成が生じる条件となることもあります。
再編の種類
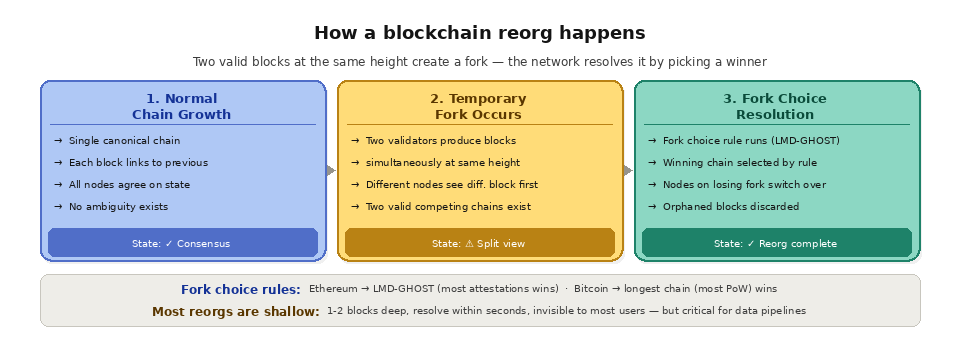
浅いリオーガナイゼーションは、深さが1~3ブロックで、ほとんどのブロックチェーン で自然に発生します。これは分散型コンセンサスの通常の結果であり、数秒以内に自然に解消されます。ほとんどのアプリケーションは、データを確定扱いとする前に、追加で数ブロックの確認を待つことで、浅いリオーガナイゼーションに対応できます。by
ディープ・リオーガナイゼーションとは、3ブロック以上にわたるリオーガナイゼーションのことで、通常は何か異常な事態(意図的な攻撃、コンセンサスのバグ、あるいは大規模なネットワークの分断など)の兆候です。主要なチェーンでディープ・リオーガナイゼーションが発生すると、ユーザー やアプリケーションがすでに確定したとみなしていた取引が取り消される可能性があるため、深刻な事態となります。一方、セキュリティが低い(ハッシュパワーやステーキング額が低い)小規模なチェーンでは、ディープ・リオーガナイゼーションがより頻繁に発生しており、二重支払い攻撃の実行に利用されてきました。
51%攻撃(あるいは一部のPoSチェーンにおける34%攻撃)とは、意図的に大規模な再編成(deep reorg)を引き起こす行為です。過半数のコンセンサス権限を持つ攻撃者は、パブリックチェーンとは異なるプライベートチェーンをマイニングまたは検証し、それをネットワークに公開します。攻撃者のチェーンの方が長いため(あるいはアテステーションの数が多い)、ネットワークはそれを正規のチェーンとして採用し、パブリックチェーンの最近のブロックは孤立(オーファン)状態となります。 これにより、攻撃者は放棄されたチェーン上の取引を元に戻すことができ、以前に送金され確認済みの資金を二重に使用する可能性が生じます。
アプリケーションへの影響
ブロックチェーン のデータを処理するアプリケーションにおいて、再編成(reorg)はデータの一貫性に関する課題をもたらします。アプリケーションが、トランザクションレコードがブロックに現れるやいなやデータベースに書き込む場合、再編成が行われると、それらのレコードの一部は、もはや存在しないブロックに基づいたものになってしまいます。そのトランザクションは、新しい正規化ブロックに(位置が異なるか、ブロック番号が異なるだけで)依然として存在する可能性もありますが、完全に欠落している可能性もあります。
DeFiアプリケーションは特に脆弱です。DEXアグリゲーターがスワップを「確定済み」として表示し、ユーザー のポートフォリオを更新したにもかかわらず、リオーガナイゼーションによってそのスワップが正規チェーンから削除された場合、ポートフォリオの情報は不正確になってしまいます。また、ブリッジがソースチェーンでの入金を検知して宛先チェーンで資金を解放したにもかかわらず、リオーガナイゼーションによってその入金が削除された場合、ブリッジはもはや存在しないトランザクションに対して資金を放出することになります。これは、クロスチェーンブリッジに対する主要な攻撃ベクトルの1つです。
インデクサーとデータパイプラインは、再編成を検出し、どのブロックが放棄されたかを特定し、それらのブロックから派生したレコードをすべてロールバックし、正しい正規ブロックを再処理する必要があります。このロジックがなければ、インデックス化されたデータベースには孤立したブロックからのファントムレコードが蓄積され、時間の経過とともに不整合が拡大し、下流の分析、残高、および取引履歴に障害が生じることになります。
組織再編への対処法
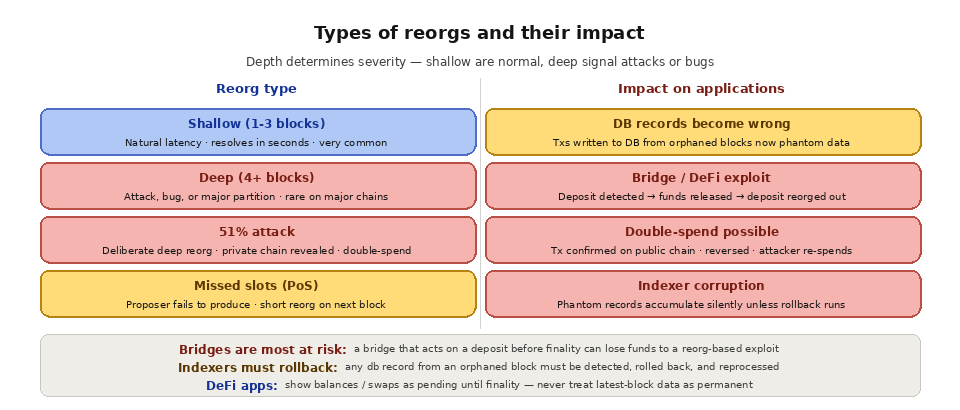
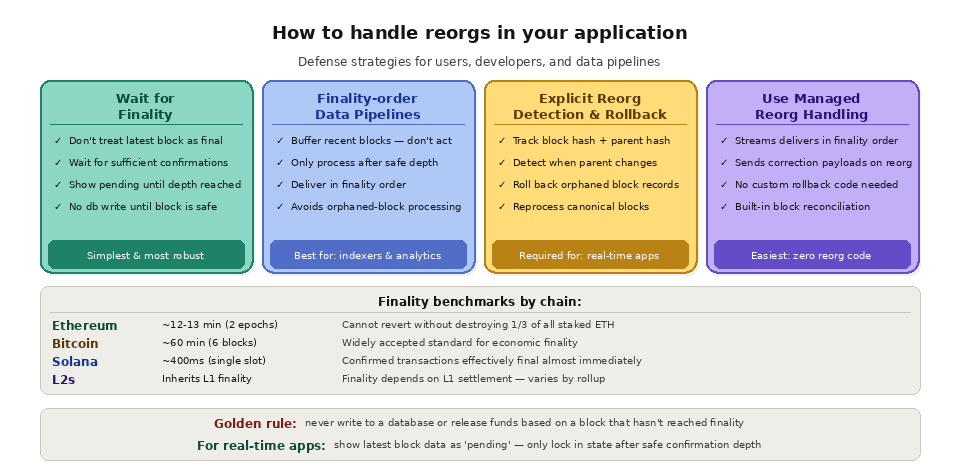
リオーガナイゼーションに対する最も単純な防御策は、データが確定したとみなす前にファイナリティを待つことです。Ethereum では、ファイナリティは2エポック(約12~13分)経過後に成立し、それ以降は、ステーキングされたETH全体の少なくとも3分の1を破棄しない限り、ブロックを元に戻すことはできません。Bitcoin では、6回の確認(約60分)が経済的ファイナリティの広く受け入れられている基準となっています。Solana では、シングルスロット・ファイナリティにより、確認されたトランザクションは約400ミリ秒以内に事実上確定します。
完全な確定を待つ余裕がないアプリケーション(ユーザー がより迅速なフィードバックを期待しているため)の場合、ベストプラクティスとしては、十分な数の確認が得られるまでデータを「未確認」または「保留中」として表示し、再編成(reorg)によって直前に確認されたトランザクションが取り消された場合に、適切に対処するロールバックロジックを実装することです。by
データパイプラインは、可能な限りブロックのファイナリティ順に処理すべきです。チェーンの先端にブロックが現れた瞬間に取り込む(これにより、後にオーファンブロックとなる可能性のあるブロックを処理してしまうリスクがある)のではなく、パイプラインは最新のブロックをバッファに蓄積し、安全な確認深度に達してから処理する必要があります。バッファリングが許容されないリアルタイムのユースケースでは、パイプラインに明示的な再編成(reorg)検出およびロールバックの仕組みを組み込む必要があります。
「リオーガニゼーション」と「フォーク」の違いは何ですか?
リオーガナイゼーションとフォークは関連していますが、同じものではありません。フォークとは、チェーンが2つの競合する分岐に分かれるあらゆる時点を指し、一時的なもの(同じ高さに2つの有効なブロックが存在する場合)もあれば、恒久的なもの(新しいチェーンを生み出すプロトコルのアップグレード)もあります。 リオーガニゼーションとは、具体的には、一時的なフォークが解消された後、ノードがある分岐を放棄してもう一方の分岐に切り替える際に発生する現象を指します。言い換えれば、一時的なフォークが原因であり、リオーガニゼーションは敗れた分岐を支持していたノードに生じる結果なのです。
アスペクト | 組織再編 | フォーク |
|---|---|---|
定義 | ノードは、標準ブロックを競合するブランチのブロックに置き換える | 鎖は2つ以上の枝に分岐する |
トリガー | 一時的な分岐は、別のブランチを優先して解決される | 並行ブロック、バグ、あるいはプロトコルのアップグレード |
永続性 | 常に一時的なものであり、1つのブランチは破棄される | 一時的な場合もあれば、恒久的な場合もあります |
データへの影響 | 確認済みの取引は、移動したり消えたりする場合があります | 独立した、永続的なチェーンが生成される可能性があります |
さまざまなスプリットの種類についてさらに詳しく知りたい場合は、「チェーンフォーク」とは何かをご覧ください。また、リオーガナイゼーションはトランザクションの順序とも密接に関連しています。これは、正規ブランチが切り替わると、トランザクションの順序が変わる可能性があるためです。
再編成を防ぐには、何回の確認が必要ですか?
安全な確認回数は、チェーンのコンセンサス設計や、ステークされている価値の額によって異なります。確認回数が多いほど、取引を元に戻すにはより大規模な再編成が必要となり、攻撃者にとってそのコストは指数関数的に高くなります。以下の表は、データを確定扱いとする際の一般的な指針をまとめたものです。
チェーン | 共通の確定基準 | おおよその実時間 |
|---|---|---|
Bitcoin | 6件の確認 | 約60分 |
Ethereum | 2エポック(完了) | 約12~13分 |
Solana | シングルスロットのファイナリティ | 約400ミリ秒 |
小規模なPoWチェーン | さらに多くの確認が得られた | 状況により異なる、再編リスクが高まる |
ブロックチェーン の確定を待つことが最も強力な保護策ですが、小規模なネットワークやセキュリティが不十分なネットワークでは、リオーガナイゼーションのリスクが高いため、より深い確認深度が必要となります。また、信頼性の高いインフラも重要です。リオーガナイゼーションを考慮した一貫性のあるデータを得るために、ノードの信頼性 がなぜ重要なのかについては、こちらをご覧ください。
ブロックチェーン による再編成は攻撃となり得るのでしょうか?
ほとんどのリオーガナイゼーションは無害であり、1~2ブロック以内に解消されますが、意図的に仕組まれた大規模なリオーガナイゼーションは攻撃となります。By 競合するチェーンを非公開で構築し、その後公開する場合、十分なコンセンサスパワーを持つ攻撃者は、最近のブロックを孤立させ、確認済みと思われていたトランザクションを元に戻すことができます。これが、二重支払いや51%攻撃の背後にあるメカニズムです。 リオーガナイゼーションは利益抽出戦略とも関連しているため、MEV( ブロックチェーン )とは何かを理解し、MEVの一般的な失敗パターンを検証することは、チーム において、リオーガナイゼーションが自然発生ではなく悪意のあるものである場合に、安全に失敗するシステムを設計するのに役立ちます。
よくある質問
ブロックチェーン でのリオーガナイゼーションはよくあることですか?
1~3ブロック規模の浅いリオーガナイゼーションは、分散型コンセンサスの通常の現象であり、特にプルーフ・オブ・ワーク(PoW)チェーンでは日常的に発生します。これらは通常、数秒以内に解決され、ほとんどのユーザー はそれに気づくことさえありません。一方、深いリオーガナイゼーションは異常な現象であり、多くの場合、攻撃やバグの兆候となります。
リオーガナイゼーション中に、確認済みの取引は消えてしまうのでしょうか?
可能です。オーファンブロック内のトランザクションは、新しい正規チェーン上で異なる位置に再出現する場合もあれば、勝者ブランチと競合する場合は完全に削除される場合もあります。そのため、アプリケーションでは、トランザクションを確定扱いとする前に、十分な確認数を待つ必要があります。
ブロックチェーン の中で、再編成が最も多いのはどれですか?
プルーフ・オブ・ワーク(PoW)チェーンや、ハッシュパワーやステーキング額が小さいネットワークでは、リオーガナイゼーションがより頻繁に発生します。Bitcoin では時折1ブロックのリオーガナイゼーションが見られますが、セキュリティが脆弱なチェーンでは、より大規模で悪意のある可能性のあるリオーガナイゼーションにさらされやすくなります。
インデクサーはリオーガナイゼーションをどのように処理するのでしょうか?
リオーガナイゼーションに対応したインデクサーは、フォークを検出し、どのブロックが破棄されたかを特定し、それらから派生したレコードをすべてロールバックした上で、新しい正規ブロックを再処理します。このロジックがなければ、データベースにはファントムレコードが蓄積され、時間の経過とともに残高や分析結果に誤りが生じることになります。
確定を待つことで、再編成の問題を防ぐことができるのでしょうか?
はい。ブロックがファイナリティに達すると、莫大な経済的コストを伴わない限り元に戻すことはできないため、ファイナリティに達したブロックに関連付けられたデータは、リオーガナイゼーションの影響を受けません。その代償として遅延が生じるため、一部のアプリケーションでは、未確認のデータを表示しつつ、取り消せない操作はファイナリティに達したデータに対してのみ行うようにしています。
Quicknode における再編成の処理方法
Quicknode Streams このサービスは、コアアーキテクチャにリオーガナイゼーション(再編成)への対応機能が組み込まれています。Streams は、ブロックチェーン のデータを「ファイナリティ順」で配信します。つまり、ブロックはネットワーク上で安全な確認深度に達した後にのみ処理・配信されます。リオーガナイゼーションが発生した場合、Streams は自動的にフォークを検出し、配信済みのブロックのうちどのブロックがもはや正規のものではなくなったかを特定し、修正ペイロードを宛先に送信します。これにより、お客様のデータはチェーンの真の状態と一貫性を保つことができます。
この組み込みの再編成処理機能により、ブロックチェーン のデータ処理において最も複雑な技術的課題の1つが解消されます。パイプラインにカスタムの再編成検出、ロールバックロジック、ブロック調整機能を組み込む代わりに、ストリームを設定するだけで、残りの処理はQuicknode が自動的に行います。インデクサー、分析プラットフォーム、リアルタイム監視システムのいずれを構築する場合でも、Streams は、ネットワークの再編成が発生している間であっても、宛先にあるデータが正規チェーンと一致することを保証します。
QuicknodeのCore APIは、対応ネットワーク全体にわたる最新ブロックデータと確定済みブロックデータの両方の取得もサポートしており、アプリケーションはユースケースごとに適切な確認レベルを選択できます。即時のフィードバックを求めるユーザー には最新のブロックデータを表示しますが、金銭的な決定や取り消し不可能なアクションを伴うロジックについては、確定済みブロックデータに依存するようにしてください。
参考資料
ブロックチェーン のファイナリティとは?-Quicknode 用語集
Streams の始め方-Quicknode Docs
Node信頼性 が重要な理由-Quicknode 用語集
Quicknode Core API