Respuestas>Más información sobre el MEV y el orden de las transacciones>Estrategias de mitigación del MEV
Estrategias de mitigación del MEV
// Tags
Protección contra el MEVFlashbots
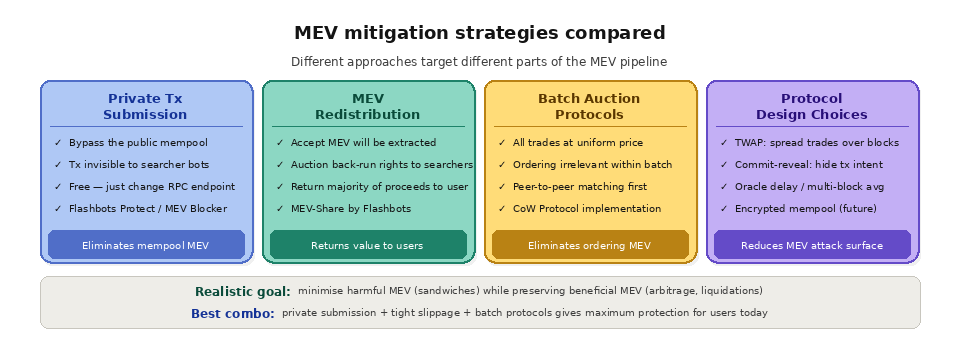
En resumen: Las estrategias de mitigación del MEV son técnicas y herramientas diseñadas para proteger a los usuarios de las cadenas de bloques de la extracción de valor mediante la manipulación del orden de las transacciones. Los enfoques más prácticos incluyen el envío privado de transacciones (enviar las transacciones directamente a los creadores de bloques en lugar de al mempool público), la redistribución del MEV (devolver el valor capturado a los usuarios que lo generaron), las subastas por lotes (ejecutar todas las operaciones a un precio de liquidación uniforme) y las decisiones de diseño a nivel de protocolo que minimizan la explotación basada en el orden de las transacciones. Ninguna estrategia por sí sola elimina el MEV por completo, pero la combinación de varios enfoques puede reducir drásticamente la cantidad de valor extraído de los usuarios habituales.
La explicación sencilla
La extracción de MEV funciona porque las transacciones pendientes son visibles en el mempool público, lo que proporciona a los bots la información que necesitan para realizar operaciones de «front-run», «back-run» y «sandwich». La forma más directa de protegerse contra el MEV es evitar, desde el principio, que tu transacción sea visible. La segunda mejor estrategia consiste en diseñar sistemas en los que el orden de las transacciones no sea relevante, o en los que el valor extraído se devuelva a las personas a las que se les ha sustraído.
Piensa en ello como si enviaras un paquete valioso. Enviarlo por correo ordinario (el mempool público) significa que cualquiera a lo largo del recorrido puede ver lo que hay dentro y, potencialmente, manipularlo. Los servicios de transacciones privadas son como un servicio de mensajería blindado: el paquete va directamente de ti a su destino sin quedar expuesto. Las subastas por lotes son como una subasta a sobre cerrado: todo el mundo presenta su puja en un sobre cerrado, y todas las pujas se abren simultáneamente para que nadie pueda reaccionar a la puja de los demás.
¿Cuáles son los principales tipos de MEV?
Las medidas de mitigación cobran más sentido una vez que sabes contra qué te estás defendiendo. La mayor parte de la extracción se enmarca en unos pocos patrones, que se resumen a continuación junto con la estrategia para contrarrestar cada uno de ellos. Para conocer los antecedentes de por qué existen estas oportunidades, consulta nuestra guía explicativa sobre el origen del MEV.
Un bot copia tu operación pagando más gas para que se ejecute primero
Presentación privada
El ataque del sándwich
Un bot opera antes y después de ti para influir en el precio
Presentación privada, deslizamiento reducido
Marcha atrás
Un bot opera justo después de ti para aprovechar el arbitraje
Redistribución de MEV
Liquidaciones
Los bots se apresuran a liquidar posiciones con garantía insuficiente
Ordenación equitativa, diseño de oráculos
Arbitraje
Los bots igualan los precios en las distintas plataformas
Subastas por lotes, a menudo de carácter benigno
La mayoría de ellas se basan en que el atacante pueda ver y reordenar el orden de tus transacciones, que es precisamente lo que impiden las estrategias que se describen a continuación.
Envío de transacciones privadas
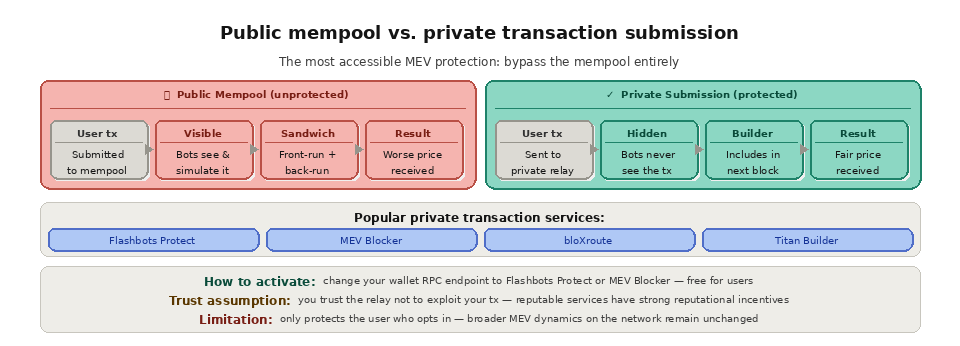
La estrategia de protección contra el MEV más accesible y ampliamente utilizada es el envío privado de transacciones. En lugar de difundir tu transacción al mempool público, donde los bots pueden verla y reaccionar ante ella, la envías a través de un canal privado directamente a los creadores de bloques. Dado que los bots no pueden ver tu transacción en el mempool, no pueden intercalarla.
Flashbots Protect es el relé de transacciones privado más popular. Cuando desvías la conexión RPC de tu monedero a través de Flashbots Protect, tus transacciones eluden por completo el mempool público. Se envían directamente a los creadores de bloques que participan en el ecosistema de Flashbots, quienes las incluyen en los bloques sin exponerlas a los bots de búsqueda. El servicio es gratuito para los usuarios y se puede activar simplemente cambiando la URL de RPC endpoint de tu monedero, sustituyendo el proveedor estándar por la URL de Flashbots Protect.
MEV Blocker, desarrollado por CoW Protocol, ofrece un servicio similar con una característica adicional: organiza una subasta entre los buscadores para cualquier oportunidad de «back-running» que genere tu transacción y te devuelve la mayor parte de los ingresos. Esto significa que, si tu transacción genera una oportunidad de arbitraje (que es diferente a quedar «atrapado»), recuperas la mayor parte de ese valor en lugar de dejarlo íntegramente en manos de los buscadores.
La limitación de los servicios de transacciones privadas es que solo protegen al usuario que decide participar en ellos. Si envías un intercambio a través de Flashbots Protect, tu transacción concreta queda protegida, pero la dinámica general del MEV en la red no cambia. El envío de transacciones privadas también implica una suposición de confianza: confías en que el relé y los «builders» no se aprovecharán de tu transacción. Los servicios de buena reputación tienen fuertes incentivos para honrar esta confianza, pero se trata de un modelo de seguridad diferente al del mempool público y sin confianza.
Redistribución de MEV
En lugar de intentar impedir la extracción de MEV, las estrategias de redistribución aceptan que se extraerá el MEV y se centran en devolver el valor a los usuarios que lo han generado. La lógica es sencilla: si la operación de un usuario genera una oportunidad de arbitraje de 50 dólares, esos 50 dólares deberían volver al usuario, no a quien la ha detectado.
MEV-Share, desarrollado por Flashbots, pone en práctica este modelo. Cuando un usuario envía una transacción a través de MEV-Share, los participantes en la subasta pueden pujar por el derecho a ejecutar la transacción en segundo lugar (aprovechando cualquier oportunidad de arbitraje que esta genere). Los ingresos de la subasta se destinan al usuario, una vez deducida una pequeña comisión. La transacción del usuario se ejecuta con normalidad, pero el excedente económico que genera vuelve al usuario en lugar de ser captado íntegramente por los bots.
Los cambios en las comisiones a nivel de protocolo y los mecanismos de redistribución de valor constituyen otra forma de redistribución del MEV. Algunos protocolos de DeFi han explorado diseños en los que una parte del MEV generado por la actividad del protocolo (liquidaciones, reequilibrios o actualizaciones de oráculos) es captada por el propio protocolo y distribuida entre los titulares de tokens o utilizada para mejorar los precios de ejecución de los usuarios.
Subastas por lotes y precios uniformes
Las subastas por lotes adoptan un enfoque fundamentalmente diferente para mitigar el MEV, al eliminar por completo la relevancia del orden de las transacciones. En lugar de procesar las operaciones de forma secuencial (donde el orden determina el precio), una subasta por lotes recopila todas las operaciones realizadas durante un intervalo de tiempo y las ejecuta simultáneamente a un único precio de liquidación uniforme.
El Protocolo CoW (Coincidence of Wants) es la implementación líder de este modelo. Cuando envías un intercambio a través del Protocolo CoW, tu orden pasa a formar parte de un lote junto con el resto de órdenes pendientes. Los «solvers» compiten para encontrar la mejor ejecución para todo el lote, emparejando las operaciones entre sí siempre que sea posible (si Alice quiere vender ETH a cambio de USDC y Bob quiere vender USDC a cambio de ETH, pueden operar directamente) y desviando el volumen restante a través de la liquidez en cadena. Todas las operaciones del lote se ejecutan al mismo precio, por lo que el orden en el que se presentan es irrelevante.
Este diseño elimina los ataques de tipo «sandwich», ya que no existe el concepto de situarse «antes» o «después» de otra operación dentro de un lote. Todos los participantes obtienen el mismo precio. Además, permite la casación entre pares (coincidencia de ofertas), lo que evita por completo las comisiones de los DEX y el deslizamiento en las partes casadas.
La contrapartida es la latencia. Las subastas por lotes requieren recopilar órdenes durante un intervalo de tiempo antes de ejecutarlas, lo que significa que las operaciones no son instantáneas. Para los usuarios que dan prioridad a la mejor ejecución frente a la velocidad, esta suele ser una contrapartida aceptable.
Decisiones de diseño a nivel de protocolo
Más allá de las herramientas destinadas a los usuarios, el MEV puede mitigarse mediante decisiones de diseño de contratos inteligentes y protocolos que reduzcan la superficie de ataque para la explotación basada en las órdenes.
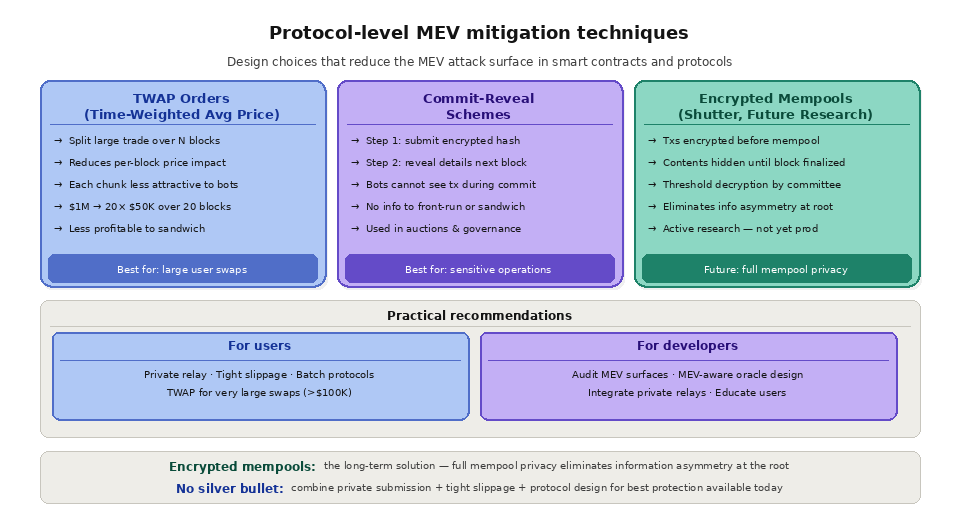
Los precios medios ponderados en el tiempo (TWAP) distribuyen las operaciones de gran volumen en múltiples bloques, lo que reduce el impacto en el precio por bloque y hace que los ataques de tipo «sandwich» sean menos rentables. En lugar de intercambiar 1 millón de dólares en una sola transacción (lo que genera un impacto en el precio enorme y fácilmente susceptible de ser objeto de un ataque de tipo «sandwich»), una orden TWAP lo divide en lotes de 50 000 dólares que se ejecutan a lo largo de 20 bloques. Cada lote individual tiene un impacto mínimo en el precio y resulta menos atractivo para los bots de tipo «sandwich».
Los esquemas «commit-reveal» exigen que los usuarios se comprometan primero a realizar una operación (enviando un hash cifrado de su intención) y, a continuación, revelen los detalles en un bloque posterior. Dado que los detalles de la transacción permanecen ocultos durante la fase de compromiso, los bots no pueden ver qué está negociando el usuario y, por lo tanto, no pueden realizar operaciones de «front-running» ni de «sandwich». La fase de revelación expone los detalles de la operación, pero para entonces ya es demasiado tarde para cualquier tipo de explotación basada en las órdenes.
El diseño de los oráculos también tiene implicaciones en cuanto al MEV. Los protocolos que utilizan oráculos en cadena actualizados mediante transacciones generan oportunidades de MEV en torno a cada actualización. Chainlink y otros proveedores de oráculos han explorado diseños que minimizan la ventaja de ordenación en torno a las actualizaciones de los oráculos, incluyendo actualizaciones diferidas, promedios de varios bloques y envíos cifrados de datos de los oráculos.
¿En qué se diferencian las estrategias de mitigación del MEV?
No existe un enfoque único que sea adecuado para todas las situaciones. En la tabla siguiente se comparan las principales estrategias en función de su nivel de protección, su coste y a quiénes se adaptan mejor.
Estrategia
Protección
Compensación
Ideal para
Presentación privada
Resistente al efecto sándwich
Confía en el relevo
La mayoría de los usuarios habituales
Redistribución de MEV
Devuelve el valor obtenido
No detiene todos los ataques
Operaciones que generan arbitraje
Subastas por lotes
Elimina la ventaja de ordenación
Ejecución más lenta
Operaciones de gran volumen o sensibles al precio
Ejecución TWAP
Reduce el impacto por bloque
Distribución de la exposición por bloques
Swaps de gran volumen
Mempool cifrado
Oculta la intención hasta que se le ordene
Aún en fase de maduración
Valores predeterminados futuros del protocolo
En los rollups, la entidad que ordena las transacciones es el secuenciador, por lo que la mitigación del MEV en la Capa 2 se centra cada vez más en cómo los secuenciadores ordenan y revelan las transacciones.
Mempools cifrados y enfoques futuros
Los mempools cifrados representan la próxima frontera en la mitigación del MEV. En este modelo, las transacciones se cifran antes de entrar en el mempool, lo que hace que su contenido sea invisible para todos (incluidos los creadores de bloques) hasta que se haya confirmado el orden de los bloques. Los esquemas de cifrado por umbral requieren que un comité de participantes descifre de forma colaborativa las transacciones solo después de que se haya finalizado el orden de los bloques, lo que impide que cualquier actor individual obtenga una ventaja informativa.
Varios proyectos de investigación e implementaciones testnet están explorando los mempools cifrados, entre ellos Shutter Network en Ethereum y diversos diseños que se están prototipando para secuenciadores de capa 2. Los retos técnicos son considerables: el cifrado añade una sobrecarga computacional, el comité de descifrado introduce nuevos supuestos de confianza y el sistema debe gestionar casos extremos, como las transacciones que pierden validez tras el descifrado. Sin embargo, si se implementan con éxito, los mempools cifrados podrían eliminar la asimetría de información que permite la mayoría de las formas de extracción de MEV.
¿Se puede eliminar por completo el MEV?
No, y no todo el MEV es perjudicial. Actividades como el arbitraje y las liquidaciones oportunas mantienen la precisión de los precios y la solvencia de los protocolos, por lo que el objetivo realista es minimizar las formas abusivas (front-running y sandwiching) y preservar al mismo tiempo las beneficiosas. Los mejores resultados se obtienen combinando estrategias: canalizar las operaciones de forma privada, mantener un deslizamiento mínimo, utilizar subastas por lotes para grandes volúmenes y confiar en un diseño a nivel de protocolo en el que se controlen los contratos. A medida que maduren los mempools cifrados, la asimetría de información que impulsa la mayor parte de la extracción debería reducirse aún más, pero el MEV, como fuerza económica, persistirá mientras el orden de las transacciones tenga valor.
Recomendaciones prácticas para usuarios y desarrolladores
Para los usuarios que realizan operaciones de DeFi, las medidas más eficaces son: canalizar las transacciones a través de un relé privado como Flashbots Protect o MEV Blocker; establecer tolerancias de deslizamiento lo más ajustadas que sea posible en la práctica (un menor deslizamiento significa menos margen para que los «sandwich bots» extraigan valor); utilizar protocolos de subasta por lotes como CoW Protocol para operaciones de gran volumen; y considerar la ejecución TWAP para intercambios de muy gran volumen.
Los desarrolladores que creen protocolos DeFi deben tener en cuenta el MEV desde el principio. Audita tus contratos inteligentes no solo en busca de fallos de seguridad, sino también de superficies de ataque relacionadas con el MEV. Ten en cuenta cómo las actualizaciones de los oráculos, los mecanismos de liquidación y las operaciones sensibles al precio pueden ordenarse de forma que se aprovechen para obtener beneficios indebidos. Implementa o integra relés de transacciones privados para tus usuarios. Publica documentación que informe a tus usuarios sobre los riesgos del MEV y los mecanismos de protección de los que disponen.
Cómo « Quicknode » facilita el desarrollo que tiene en cuenta el MEV
QuicknodeSu infraestructura sienta las bases tanto para comprender como para mitigar el MEV en aplicaciones de producción. El acceso RPC de baja latencia de la API Core permite a los desarrolladores implementar funciones de protección contra el MEV que dependen de un estado preciso y en tiempo real de la cadena, incluyendo una estimación rigurosa del deslizamiento, una fijación óptima del precio del gas y una sincronización precisa de las transacciones.
Quicknode Streams Proporciona los datos de la cadena de bloques en tiempo real necesarios para supervisar la actividad de MEV, rastrear patrones de ataques «sandwich» y analizar el comportamiento de los creadores de bloques. Al transmitir datos filtrados de transacciones y eventos a tu infraestructura de análisis, puedes cuantificar a cuánto MEV están expuestos tus usuarios, evaluar la eficacia de las estrategias de mitigación y tomar decisiones basadas en datos sobre qué mecanismos de protección implementar. La combinación de un acceso RPC rápido para el envío de transacciones y datos de transmisión exhaustivos para su análisis ofrece a los desarrolladores un conjunto completo de herramientas para gestionar el MEV en entorno de producción.
Preguntas frecuentes
¿Es gratuito el uso de Flashbots Protect?
Sí. Flashbots Protect es gratuito para los usuarios. Para activarlo, basta con cambiar el RPC endpoint de tu monedero por la URL de Flashbots Protect; a partir de ese momento, tus transacciones se saltarán el mempool público.
¿La presentación privada impide todo tipo de MEV?
No. Es muy eficaz contra los ataques de tipo «sandwich», ya que los bots no pueden ver tu transacción, pero no modifica la dinámica general de la red y se basa en confiar en que el relé y los «builders» no hagan un uso indebido de tu transacción.
¿Cuál es la diferencia entre el «front-running» y el «back-running»?
El «front-running» consiste en que un bot realice una transacción antes que la tuya para aprovechar tu intención, lo que a menudo te perjudica. El «back-running» consiste en que una transacción se realice inmediatamente después de la tuya para aprovechar el arbitraje generado por tu operación, que los servicios de redistribución pueden devolverte.
¿Son las subastas por lotes más lentas que los intercambios normales?
Sí, ligeramente. Las subastas por lotes recogen las órdenes durante un breve periodo de tiempo antes de liquidarlas a un precio uniforme, por lo que la ejecución no es instantánea. A cambio, ofrecen una mayor protección frente a los ataques basados en las órdenes.
¿Cómo pueden los desarrolladores medir su exposición al MEV?
Al procesar y analizar en tiempo real los datos de transacciones y eventos, los desarrolladores pueden detectar patrones de «sandwich» y cuantificar la pérdida de valor. Los flujos de trabajo en tiempo real como Streams hacen que este análisis sea viable a gran escala.