Réponses>En savoir plus sur l'architecture de l'infrastructure Web3>Construire ou acheter une infrastructure blockchain
Construire ou acheter une infrastructure blockchain
// Tags
Hébergement en interne ou chez un fournisseurHébergement autonome ou hébergeur
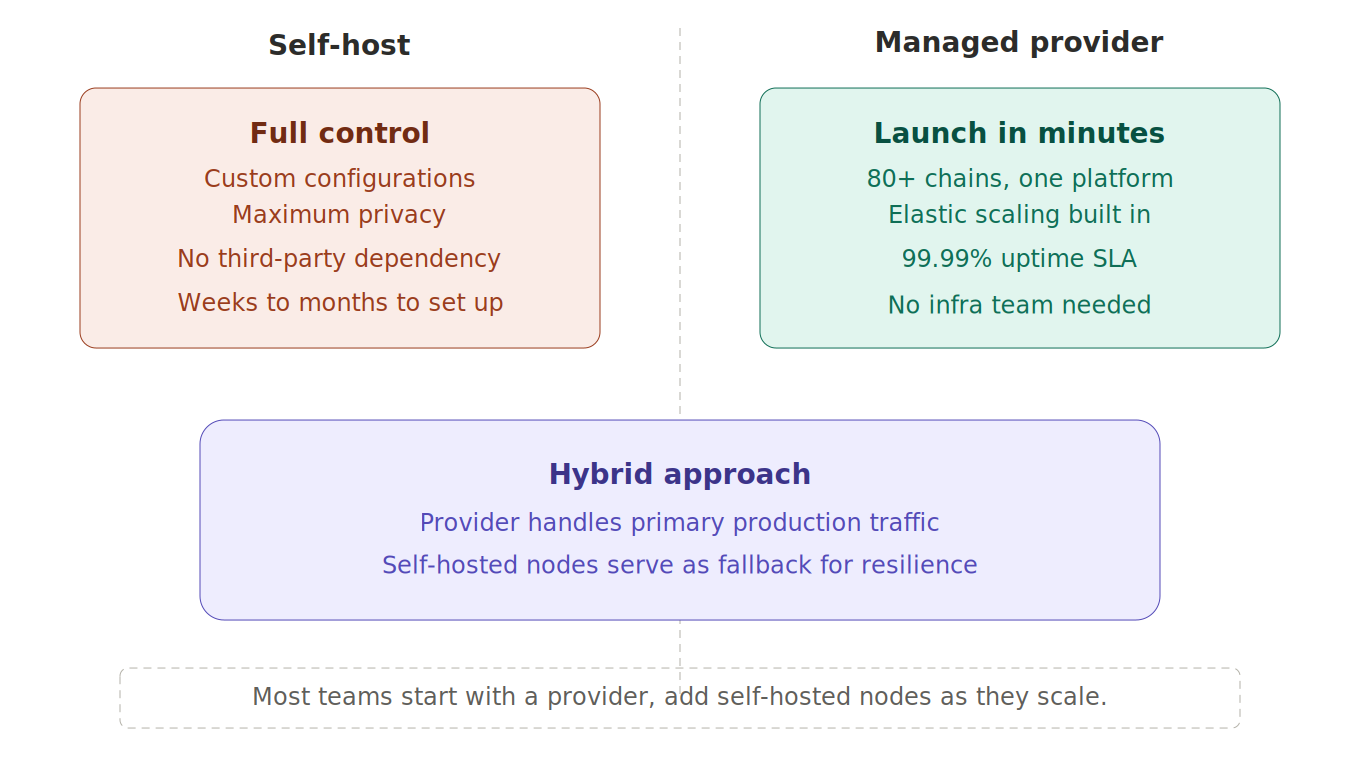
En bref : choisir entre développer ou acheter une infrastructure blockchain est l’une des décisions les plus importantes qu’une « equipe » Web3 doive prendre dès le début. L’auto-hébergement implique de gérer soi-même ses nœuds, ses serveurs, les mises à jour des clients et la disponibilité du service. Vous bénéficiez d’un contrôle total, mais cela nécessite de réelles compétences en DevOps, plusieurs semaines de configuration et un effort continu. Un fournisseur de services gérés vous permet de vous lancer en quelques minutes avec une évolutivité élastique, une prise en charge multi-chaînes et un minimum d’intervention. Le choix approprié dépend des compétences de votre é equipe, de ses exigences réglementaires, de ses besoins en matière de performances et de son stade de développement. De nombreuses équipes expérimentées optent pour une solution hybride : un fournisseur de services gérés gère le trafic de production, tandis que des nœuds auto-hébergés servent de solution de secours.
L'explication simple
Mettre en place votre propre infrastructure blockchain revient à construire votre propre centre de données plutôt que de louer des serveurs auprès d'AWS. Dans les deux cas, vous disposez de ressources de calcul et de stockage, mais le travail que cela implique est très différent. Exploiter vos propres nœuds implique que vous devez :
Acheter du matériel ou configurer des instances cloud
Installer et configurer un logiciel client de blockchain
Synchronisez la chaîne depuis sa création, ce qui peut prendre plusieurs jours, voire plusieurs semaines.
Surveiller la disponibilité du système 24 heures sur 24
Appliquer les mises à jour client et les correctifs de sécurité
Gérer l'espace disque à mesure que la chaîne s'allonge
Gérer les « hard forks » et les mises à jour de protocole
Déboguer les échecs de synchronisation lorsqu'ils se produisent
Avec un fournisseur géré, vous vous inscrivez, créez une endpoint et effectuez votre premier appel RPC en quelques minutes. Le fournisseur se charge des aspects techniques complexes en arrière-plan. Vous obtenez une URL qui connecte votre application à un nœud géré par des professionnels, et le fournisseur s'occupe de la disponibilité, de la mise à l'échelle, des mises à jour des clients et de la bascule en cas de panne.
Le compromis réside entre contrôle et commodité. L'auto-hébergement vous offre un contrôle total : c'est vous qui choisissez le client, la configuration, l'hébergement et les données à conserver. Un fournisseur d'hébergement géré prend ces décisions à votre place. Cela s'avère utile lorsque vous souhaitez aller vite, mais cela vous limite lorsque vous avez besoin d'une configuration personnalisée que le fournisseur ne propose pas.
Quand opter pour l'hébergement autonome ?
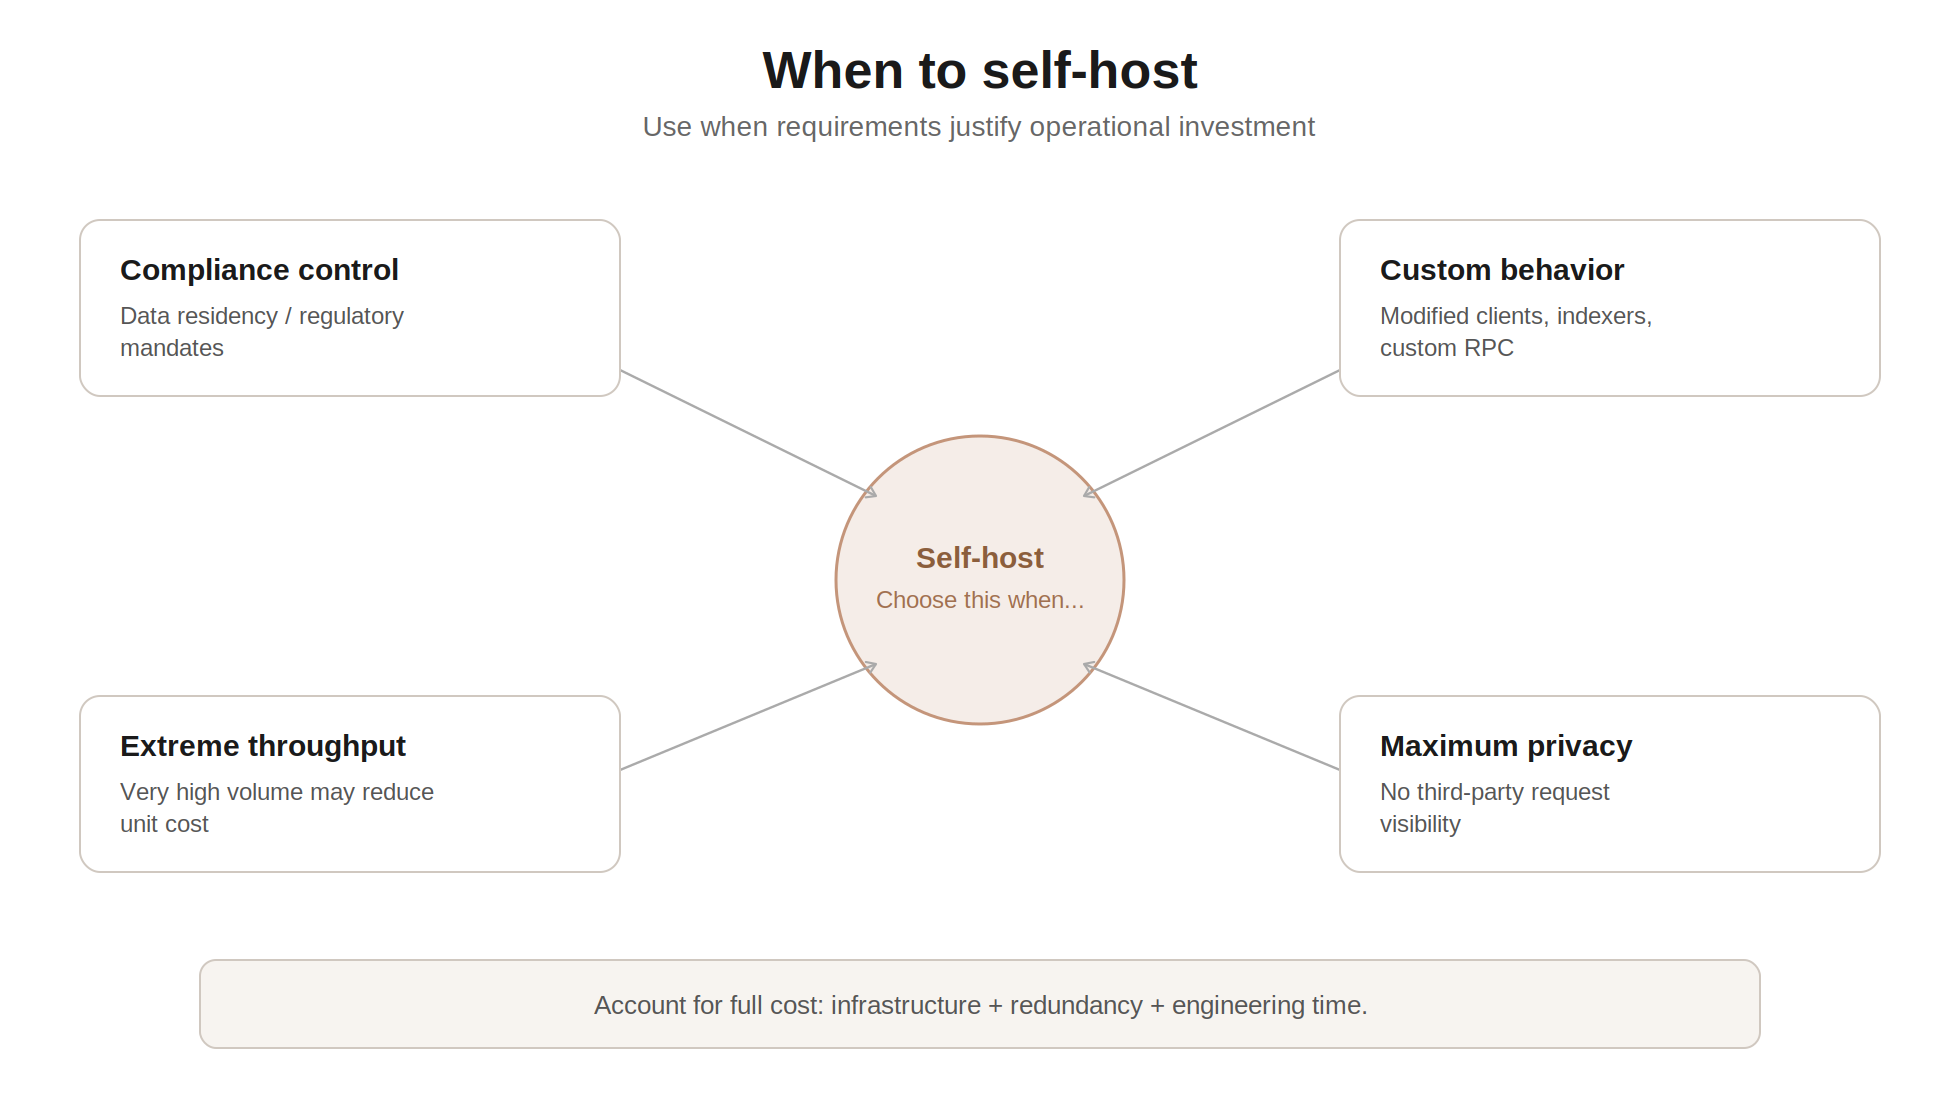
L'auto-hébergement est pertinent lorsque vos besoins justifient son coût d'exploitation. Voici les cas les plus courants :
Règles réglementaires ou de conformité. Certaines règles exigent que les données de la blockchain soient traitées sur une infrastructure que vous contrôlez. Les institutions financières, les organismes publics et d’autres organisations soumises à une réglementation stricte peuvent ne pas être autorisées à transmettre des requêtes par l’intermédiaire de prestataires tiers. Pour elles, l’hébergement de nœuds dans leur propre centre de données ou cloud privé constitue une obligation légale, et non une simple option.
Configurations personnalisées des nœuds. Certains cas d'utilisation nécessitent un client modifié, avec un indexage personnalisé, des méthodes RPC non standard ou une instrumentation au niveau du protocole. Cela nécessite de disposer de vos propres nœuds. Les fournisseurs gérés utilisent des configurations standard optimisées pour un large éventail d'utilisations, et l'infrastructure partagée ne permet souvent pas de répondre à des besoins personnalisés.
Volumes de requêtes très élevés. Si votre application effectue des milliards de requêtes RPC par mois sur quelques chaînes, vos propres nœuds peuvent s’avérer moins coûteux par requête qu’un fournisseur. Mais il faut prendre en compte le coût total des opérations :
Matériel et bande passante
Temps consacré à la maintenance et aux interventions d'urgence
Infrastructure redondante
Le travail sur le produit que vos ingénieurs ne réalisent pas lorsqu'ils gèrent les nœuds
Confidentialité maximale. Avec un fournisseur tiers, vos requêtes RPC transitent par ses systèmes. En théorie, le fournisseur pourrait enregistrer les adresses que vous interrogez, les contrats que vous appelez et à quel moment. Les nœuds auto-hébergés éliminent ce risque d’exposition. Pour les applications qui traitent des données financières sensibles ou qui fonctionnent dans des environnements hostiles, cela peut être le facteur décisif.
Quand faire appel à un prestataire géré ?
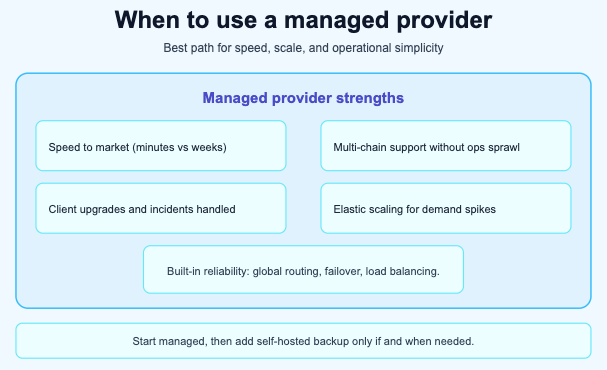
Pour la plupart des équipes et des cas d'utilisation, un fournisseur de services gérés constitue un bon point de départ et représente souvent le choix le plus judicieux à long terme.
La rapidité de mise sur le marché est la raison la plus courante. La première synchronisation d’un nœud Ethereum auto-hébergé prend de quelques jours à plusieurs semaines, sans compter le temps nécessaire à sa configuration, à sa surveillance et à sa sécurisation. Un nœud Quicknode endpoint ne prend que quelques minutes. Si vous êtes encore à la recherche de l’adéquation produit-marché, consacrer des semaines à l’infrastructure avant même d’avoir écrit la moindre ligne de code d’application revient à gaspiller une marge de manœuvre déjà limitée.
La prise en charge multi-chaînes est difficile à mettre en place en auto-hébergement. Si votre application fonctionne sur 5, 10 ou plus de 80 chaînes, chacune d’entre elles nécessite ses propres nœuds, et leur maintenance nécessite une équipe d’exploitation dédiée equipe. Un fournisseur de services gérés vous offre toutes les chaînes prises en charge via une seule plateforme et une seule API, avec des performances constantes sur l’ensemble de celles-ci.
L'expertise opérationnelle constitue souvent un frein. L'exploitation des nœuds nécessite une connaissance approfondie des logiciels clients, des mécanismes de consensus, de la gestion des disques, des réseaux et des particularités propres à chaque blockchain. La plupart des équipes de développement ne disposent pas de cette expertise, et ne devraient d'ailleurs pas en avoir besoin. L'equipe opérationnelle d'un prestataire se charge des mises à jour des clients, de la préparation des hard forks, de la planification des disques et de la gestion des incidents, afin que vos ingénieurs puissent se concentrer sur votre application.
La mise à l'échelle élastique permet de gérer les fluctuations de la demande. Le trafic connaît des pics lors des frappes de NFT, des lancements de jetons, des fluctuations du marché et des phénomènes viraux. Une infrastructure auto-hébergée doit être dimensionnée pour supporter les pics de charge, ce qui s'avère coûteux lorsqu'elle est inactive, ou entraîne un ralentissement lors des pics. Les fournisseurs de services gérés s'adaptent automatiquement, vous évitant ainsi de payer pour une capacité inutilisée.
Les fournisseurs de services gérés offrent d'emblée une fiabilité intégrée: répartition géographique, basculement automatique, équilibrage de charge et redondance. Pour obtenir le même niveau de fiabilité avec une infrastructure auto-hébergée, il faut réaliser d'importants investissements supplémentaires dans des nœuds redondants, la surveillance, les alertes et l'automatisation du basculement.
L'approche hybride
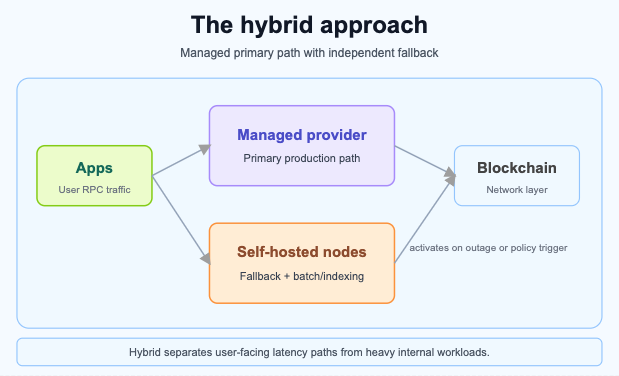
De nombreuses équipes expérimentées ont recours à une stratégie hybride pour tirer parti des avantages des deux approches. Le trafic de production transite par un fournisseur de services gérés, ce qui garantit fiabilité, performances et couverture mondiale. Les nœuds auto-hébergés servent de solution de secours et prennent le relais en cas de problème chez le fournisseur. Au quotidien, vous bénéficiez de la simplicité d’un fournisseur de services gérés, tout en disposant de votre propre infrastructure comme filet de sécurité.
Une configuration hybride vous permet également de répartir les charges de travail :
Les requêtes destinées aux utilisateurs et sensibles à la latence transitent par les points de terminaison mondiaux du fournisseur.
Les tâches par lots volumineuses, les analyses historiques et l'indexation personnalisée s'exécutent sur des nœuds auto-hébergés, où vous contrôlez les ressources sans affecter le trafic de production ni payer à la requête.
Comparaison des coûts
Le coût réel de l'auto-hébergement va bien au-delà du matériel. Un budget réaliste doit inclure :
Mise en place : temps de développement, généralement de 2 à 4 semaines pour une chaîne prête pour la production
Maintenance : mises à jour des clients, correctifs de sécurité, gestion des disques et surveillance
Astreinte : quelqu'un doit intervenir lorsque des nœuds tombent en panne à 3 heures du matin
Redondance : au moins le double du coût de base pour la bascule
Plus de chaînes : multipliez tous les éléments ci-dessus par le nombre de chaînes que vous prenez en charge
Les fournisseurs de services gérés facturent généralement à l'utilisation (par requête ou par unité de calcul), avec des factures mensuelles prévisibles. Le prix par requête peut sembler plus élevé que le coût marginal d'une requête hébergée en interne. Mais une fois pris en compte le temps consacré à l'ingénierie et aux opérations, le coût total est presque toujours plus avantageux chez un fournisseur de services gérés pour les équipes comptant moins de 5 à 10 ingénieurs d'infrastructure dédiés.
Le rôle d'Quicknode
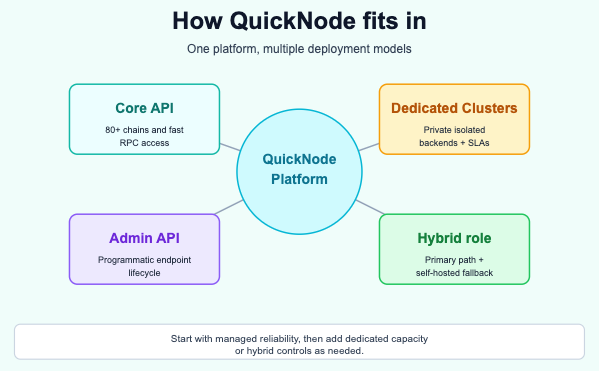
Quicknode est conçu pour les équipes qui souhaitent disposer d'une infrastructure blockchain de niveau production sans avoir à la gérer elles-mêmes. L'API Core offre un accès RPC instantané à plus de 80 chaînes, avec une disponibilité de 99,99 %, des points de terminaison répartis dans le monde entier et des temps de réponse 2,5 fois plus rapides que ceux de la concurrence.
Pour les équipes qui ont besoin d'une infrastructure dédiée et isolée sans avoir à la gérer, les services « Dedicated Clusters » d'Quicknode fournissent des backends de nœuds privés avec des accords de niveau de service (SLA) garantissant les performances, entièrement gérés par Quicknode via equipe.
Dans une configuration hybride, Quicknode fait office de fournisseur principal à haute disponibilité, tandis que vos nœuds auto-hébergés vous garantissent une indépendance et constituent une solution de secours. L'Admin API vous permet également de gérer les points de terminaison par le code, ce qui vous permet d'automatiser le provisionnement et la configuration dans le cadre de votre workflow « infrastructure-as-code ».
Quelle est la différence entre développer et acheter une infrastructure blockchain ?
« Construire » signifie que vous gérez vous-même l'ensemble de la pile : serveurs, clients blockchain, synchronisation depuis la genèse, ainsi que toutes les mises à jour et les basculements. « Acheter » signifie que vous utilisez une endpoint RPC gérée par un fournisseur qui se charge de gérer la pile à votre place. Le tableau ci-dessous compare ces deux options en fonction des critères les plus importants.
Dimension
Auto-hébergement (compilation)
Fournisseur géré (achat)
Délai avant la première demande
De quelques jours à plusieurs semaines de synchronisation et de configuration
Quelques minutes suffisent pour créer un endpoint
Charge opérationnelle
Vous êtes responsable des mises à jour, de la mise à l'échelle et des astreintes
Le fournisseur se charge des mises à jour et de la disponibilité du service
Prise en charge multi-chaînes
Une pile distincte par chaîne
Une seule API pour plus de 80 chaînes
Contrôle et confidentialité
Contrôle total sur la configuration et les données
Configuration standardisée et partagée
Modèle de coûts
Coûts fixes élevés, auxquels s'ajoute le temps consacré à l'ingénierie
Tarification prévisible basée sur la consommation
Fiabilité
Vous mettez en place une redondance et un basculement
Basculement et répartition intégrés
En quoi le choix entre « développer en interne » et « acheter » influe-t-il sur la fiabilité et la disponibilité ?
C'est au niveau de la fiabilité que les deux modèles se distinguent le plus. Pour garantir une fiabilité élevée des nœuds et une haute disponibilité sur votre propre infrastructure, vous devez mettre en place des nœuds redondants, des contrôles d'intégrité et un basculement automatique entre les régions. C'est pourquoi la redondance de l'infrastructure est essentielle. Il s'agit d'un travail d'ingénierie que vous pouvez soit réaliser vous-même, soit confier à un fournisseur qui s'en est déjà chargé.
En quoi cette décision évolue-t-elle à mesure que l'on étend le réseau à davantage de chaînes ?
Gérer un nœud amateur sur une seule chaîne reste faisable. Mais la donne change rapidement dès que l’on étend son activité à l’ensemble de la pile d’infrastructure Web3, car chaque nouvelle chaîne implique un client supplémentaire à exécuter, à synchroniser et à mettre à jour. Une solution gérée endpoint pour une chaîne comme Ethereum permet d’ajouter un réseau sans augmenter les effectifs. L’auto-hébergement multiplie la charge de travail par le nombre de chaînes que vous prenez en charge.
Comment effectuer la migration entre une infrastructure auto-hébergée et une infrastructure gérée ?
La migration présente généralement peu de risques, car les deux modèles utilisent la même interface JSON-RPC. Si vous exploitez actuellement un nœud, vous pouvez rediriger votre application vers une API Core gérée endpoint en modifiant simplement l'URL, puis conserver votre propre nœud comme solution de secours. La procédure inverse fonctionne de la même manière, c'est pourquoi une configuration hybride constitue un choix par défaut sûr.
Foire aux questions
Est-il moins coûteux de développer ou d'acheter une infrastructure blockchain ?
Pour un simple nœud dédié à un loisir, la construction peut s'avérer moins coûteuse. En revanche, pour les charges de travail de production, le calcul économique penche généralement en faveur de l'achat dès lors que l'on prend en compte le matériel redondant, la bande passante, la surveillance, le personnel d'astreinte et le temps d'ingénierie nécessaire pour garantir une disponibilité conforme aux attentes des utilisateurs.
Combien de temps faut-il pour configurer des nœuds auto-hébergés ?
Prévoyez plusieurs jours, voire plusieurs semaines, par chaîne. La synchronisation initiale à partir de la chaîne genesis peut prendre plusieurs jours pour les nœuds « Ethereum » et encore plus longtemps pour les nœuds d’archivage, et ce avant même d’ajouter la surveillance, la redondance et le renforcement de la sécurité. Une solution gérée endpoint est opérationnelle en quelques minutes.
Peut-on utiliser à la fois une infrastructure auto-hébergée et une infrastructure gérée ?
Oui. De nombreuses équipes utilisent une configuration hybride dans laquelle un fournisseur géré prend en charge le trafic de production principal, tandis que des nœuds auto-hébergés servent de solution de secours ou traitent des charges de travail par lots privées et volumineuses. Les deux utilisent la même interface RPC, ce qui facilite le routage entre eux.
Le recours à un fournisseur de services gérés implique-t-il de perdre le contrôle de vos données ?
Vous renoncez à une partie du contrôle sur la configuration des nœuds et sur la confidentialité des requêtes, puisque les appels transitent par le fournisseur. Pour la plupart des applications, ce compromis est acceptable, mais les équipes soumises à des exigences réglementaires ou de confidentialité strictes peuvent choisir de conserver leurs charges de travail sensibles sur des nœuds auto-hébergés.
Dans quels cas l'auto-hébergement est-il réellement pertinent ?
L'auto-hébergement se justifie lorsque vous êtes soumis à des obligations réglementaires, que vous avez besoin de configurations de nœuds personnalisées, que vous traitez des volumes de requêtes extrêmement élevés sur quelques chaînes, ou que vous avez besoin d'une confidentialité maximale, et que vous disposez de l'equipe DevOps nécessaire pour l'exploiter de manière fiable.